



F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

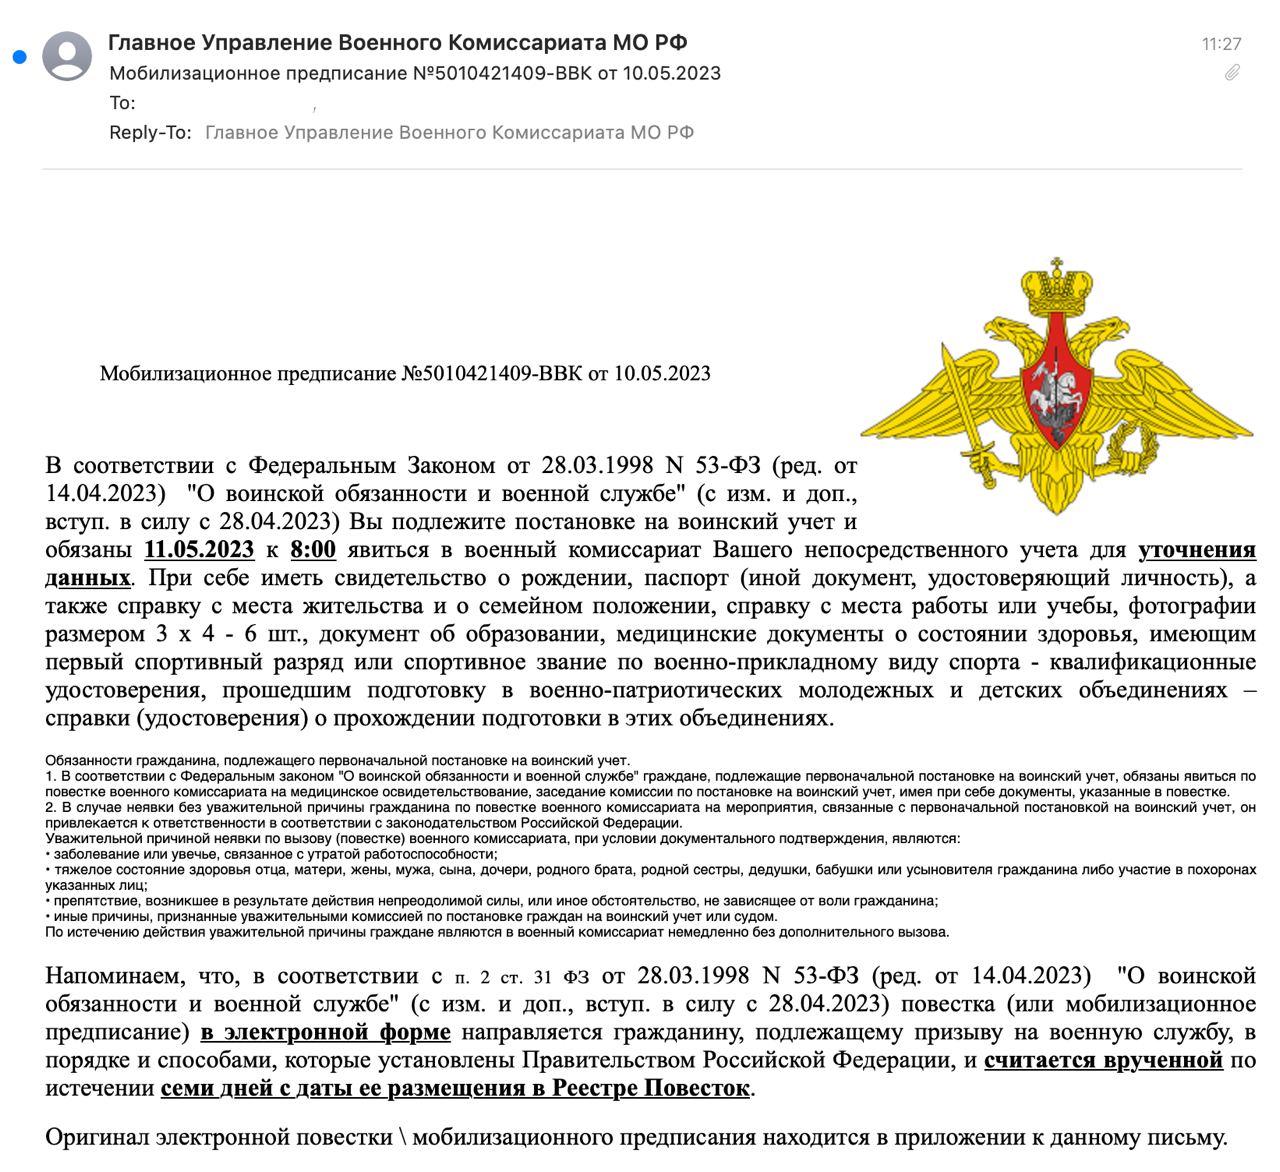
Киберпреступники распространяют троян DarkWatchman RAT, прикрываясь фейковыми повестками. О масштабной атаке, начавшейся сегодня, предупреждает компания F.A.С.С.T. Письма приходят якобы с почты Главного Управления Военного Комиссариата МО РФ.

Вредоносную почтовую рассылку “засекла” 10 мая автоматизированная система защиты электронной почты Business Email Protection от F.A.С.С.T. Как сообщили эксперты, только сегодня программа заблокировала более 600 вредоносных писем.

Фейковые повестки от имени Главного Управления Военного Комиссариата МО РФ приходят HR-специалистам и секретарям российских компаний с поддельного адреса электронной почты mail@voenkomat-mil[.]ru.

В отправленных письмах содержится требование явиться завтра, 11 мая, к 8:00, в военный комиссариат для уточнения данных. Оригинал электронной повестки (мобилизационного предписания) находится якобы в приложении к письму.

На самом деле перехваченные вредоносные письма содержат zip-архивы с именами "Мобилизационное предписание №5010421409-ВВК от 10.05.2023[.]zip" и exe-файлом внутри, предупреждают специалисты.


“При автоматическом анализе системой Business Email Protection exe-файлы были атрибутированы как троян удаленного доступа DarkWatchman RAT”, — говорится в сообщении F.A.С.С.T.

Ранее этот зловред был замечен в кампаниях группы Hive0117 и использовался злоумышленниками в качестве разведывательного инструмента на первоначальной стадии атаки. Киберпреступники Hive0117 известны с февраля 2022 года, основной их мотив — деньги.

Добавим, о новом трояне по имени DarkWatchman сообщали еще и в декабре 2021 года. Отличительной особенностью зловреда стала “бесфайловая” техника, помогающая избежать обнаружения антивирусными средствами.

Эксперты и ранее фиксировали рассылки, замаскированные под официальные сообщения Федеральной службы судебных приставов при правительстве России. Электронные письма на русском языке были адресованы пользователям, работающих в телекоме, электронике и ИТ-промышленности Литвы, Эстонии и России.

Потенциальными жертвами сегодняшней атаки могут стать банки, ИТ-компании, предприятия малого и среднего бизнеса, предупредили в F.A.С.С.T.

Добавим, масштабная рассылка фейковых поветок с трояном внутри случилась сегодня на фоне новостей о подписании президентом указа о призыве на военные сборы пребывающих в запасе.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru