



Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

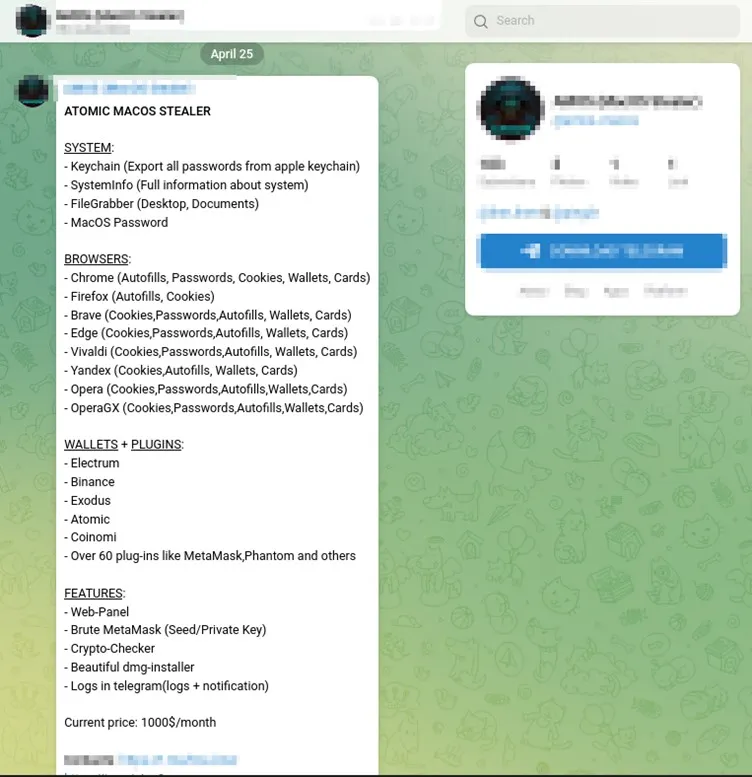
В закрытых группах Telegram продают новую вредоносную программу для операционной системы macOS. Получивший имя Atomic (некоторые называют AMOS) зловред заточен под кражу пользовательских данных.

Авторы Atomic предлагают его по подписочной модели: 1000 долларов в месяц. За эту сумму потенциальный покупатель получает файл DMG, содержащий 64-битный вредонос, написанный на Go.

Попав на macOS-устройство, Atomic вытаскивает пароли из связки ключей (Keychain), ворует файлы на дисках, cookies, а также сохраненные в браузере карты и учетные данные. Помимо этого, троян пытается извлечь данные 50 различных криптовалютных кошельков.

За тысячу долларов в месяц покупатели также получают полнофункциональную веб-панель и брутфорсер MetaMask. На продажу нового вредоноса в Telegram обратили внимание исследователи из Trellix и Cyble.


Интересно, что Atomic практически не детектируется на VirusTotal: лишь один антивирусный движок распознал угрозу.

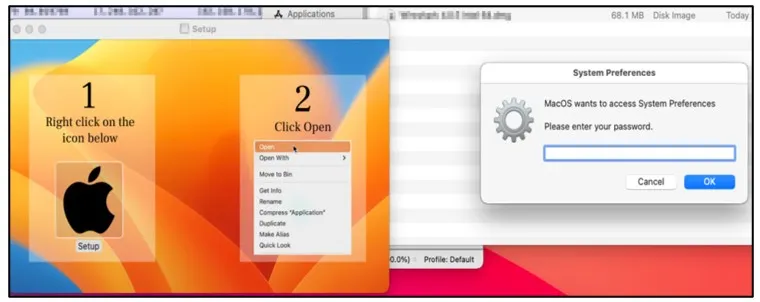
Чтобы сходу вытащить основной пароль пользователя macOS, Atomic выводит фейковую форму ввода учетных данных. Поскольку софт часто требует пароль администратора, жертва может не заподозрить неладное. После этого вредонос автоматически повышает права.


Все украденные данные Atomic пакует в ZIP-архив и отправляет на сервер злоумышленника.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru