



Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

Новый троян-стилер для macOS продается в Telegram за $1000 в месяц

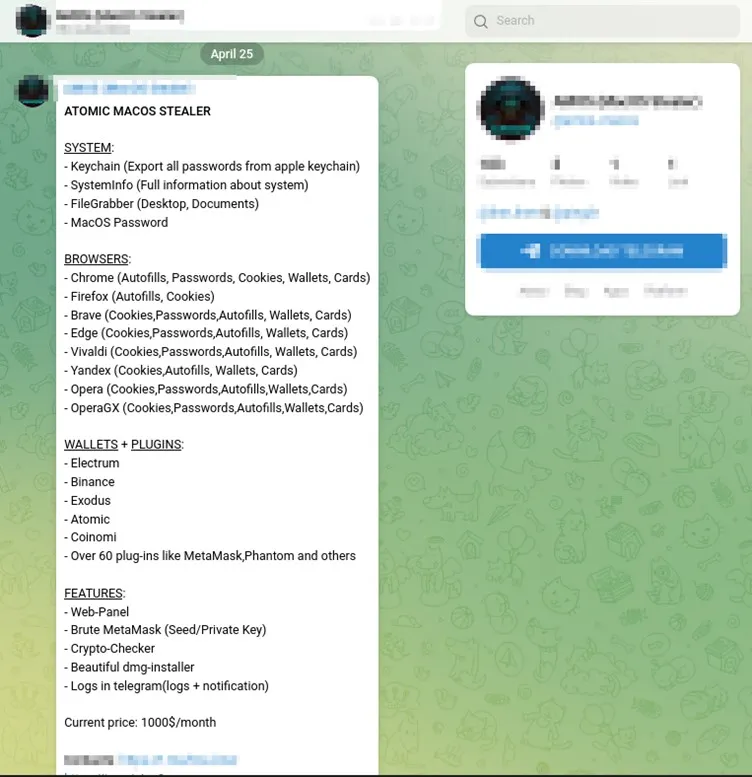
В закрытых группах Telegram продают новую вредоносную программу для операционной системы macOS. Получивший имя Atomic (некоторые называют AMOS) зловред заточен под кражу пользовательских данных.

Авторы Atomic предлагают его по подписочной модели: 1000 долларов в месяц. За эту сумму потенциальный покупатель получает файл DMG, содержащий 64-битный вредонос, написанный на Go.

Попав на macOS-устройство, Atomic вытаскивает пароли из связки ключей (Keychain), ворует файлы на дисках, cookies, а также сохраненные в браузере карты и учетные данные. Помимо этого, троян пытается извлечь данные 50 различных криптовалютных кошельков.

За тысячу долларов в месяц покупатели также получают полнофункциональную веб-панель и брутфорсер MetaMask. На продажу нового вредоноса в Telegram обратили внимание исследователи из Trellix и Cyble.


Интересно, что Atomic практически не детектируется на VirusTotal: лишь один антивирусный движок распознал угрозу.

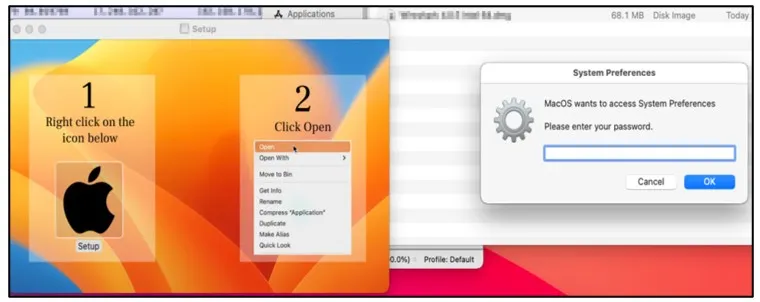
Чтобы сходу вытащить основной пароль пользователя macOS, Atomic выводит фейковую форму ввода учетных данных. Поскольку софт часто требует пароль администратора, жертва может не заподозрить неладное. После этого вредонос автоматически повышает права.


Все украденные данные Atomic пакует в ZIP-архив и отправляет на сервер злоумышленника.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru