



Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

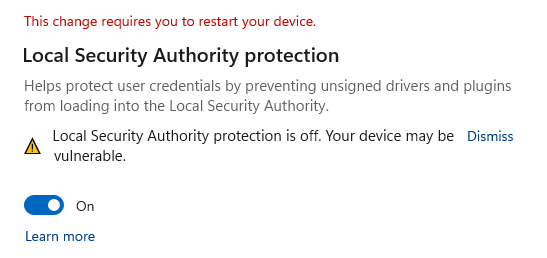
Microsoft устранила в Windows баг, вызывавший алерты Windows Security об отключении защиты Local Security Authority (LSA). Фикс получился интересный: корпорация просто удалила соответствующий пункт из настроек.

LSA Protection помогает защитить пользователей от кражи учётных данных и мешает вредоносному коду внедряться в процесс LSASS.exe. Как правило, дамп памяти именно этого процесса используется для извлечения важной информации.

Microsoft ранее признала наличие проблемы, вызывающей постоянные алерты и требующей перезапуска Windows для активации Local Security Authority. Даже если LSA Protection была включена, ОС всё равно утверждала, что пользователь уязвим.

Позже стало понятно, что проблема затрагивает версии Windows 11 21H2 и 22H2. а причиной всему — очередное обновление антивирусной платформы Microsoft Defender.


Сейчас корпорация утверждает, что баг удалось побороть:

«Мы устранили проблему с выходом апдейта KB5007651 для Microsoft Defender. Проверьте наличие обновлений, чтобы установить их вручную».

Сам способ разрешения проблемы, однако, вызывает ряд вопросов. Если соответствующая опция удалена из настроек Windows, то как теперь проверить, включена ли LSA Protection. Для этого придётся задействовать один из компонентов операционной системы — «Просмотр событий».

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru