



Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

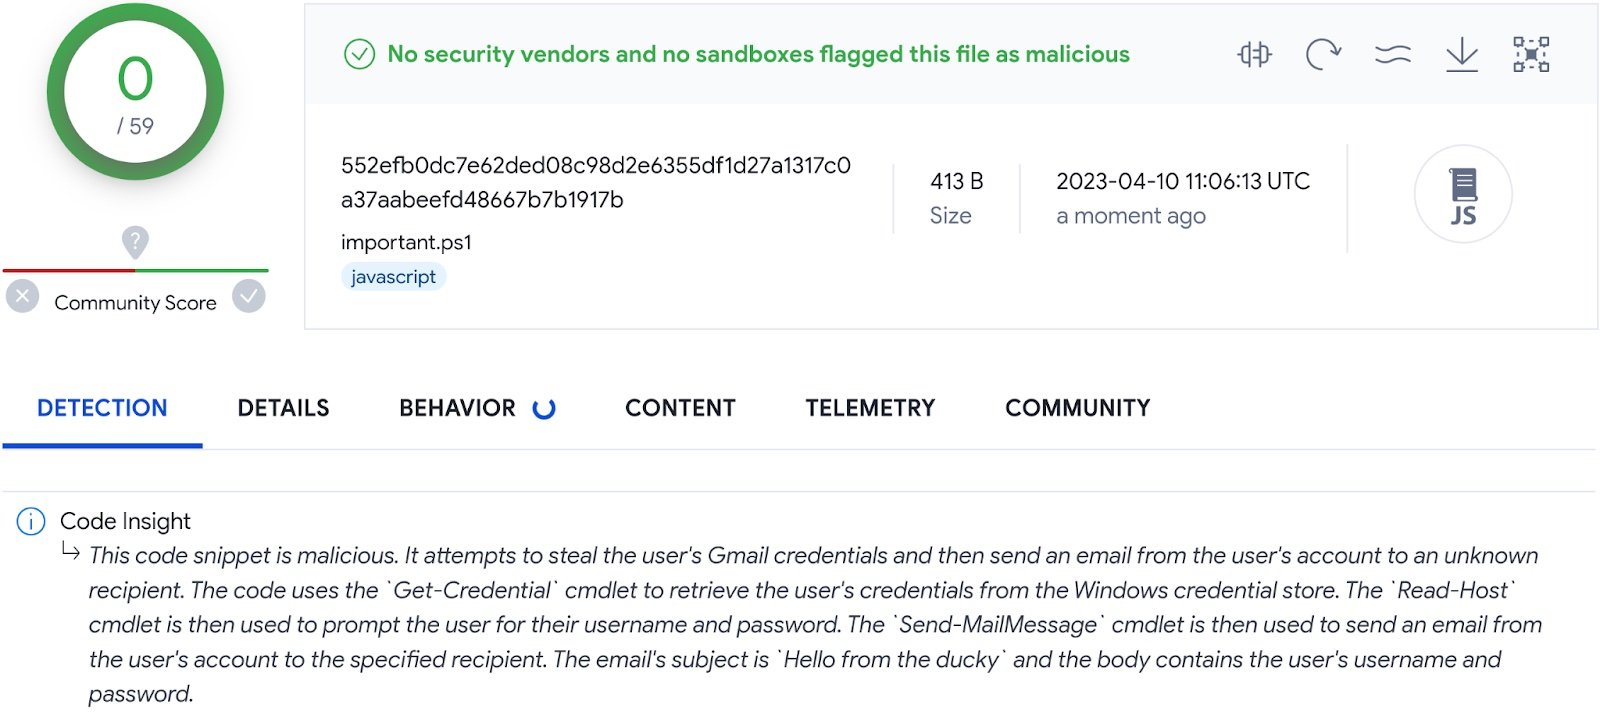
VirusTotal запустил новую фичу под называнием Code Insight. Её смысл в обеспечении анализа кода с помощью искусственного интеллекта, а в основе новой функции — Google Cloud Security AI Workbench, который представили на конференции RSA 2023.

Как отмечают в Google, Cloud Security AI Workbench использует большую языковую модель (БЯМ) Sec-PaLM, специально разработанную для ИБ-кейсов.

VirusTotal Code Insight может анализировать потенциально опасные файлы и описывать их вредоносное поведение. В сущности, нововведение должно помочь определить, какие файлы создают реальные риски для пользователей.

«В настоящее время новая функциональность обеспечивает анализ ряда PowerShell-файлов, загруженных на VirusTotal. При этом система исключает файлы, сильно схожие с обработанными ранее. Также не учитываются излишне большие файлы. Такой подход позволяет грамотно распределять ресурсы на анализ», — пишет основатель VirusTotal Бернардо Куинтеро.

Кроме того, Code Insight поможет получить больше информации относительно ложноположительных и ложноотрицательных результатов сканирования. Функция работает независимо от связанных метаданных (например, от результатов сканирования антивирусами).


В ближайшие дни представители VirusTotal обещают добавить больше форматов файлов и ещё расширить применение Code Insight.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru