



Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

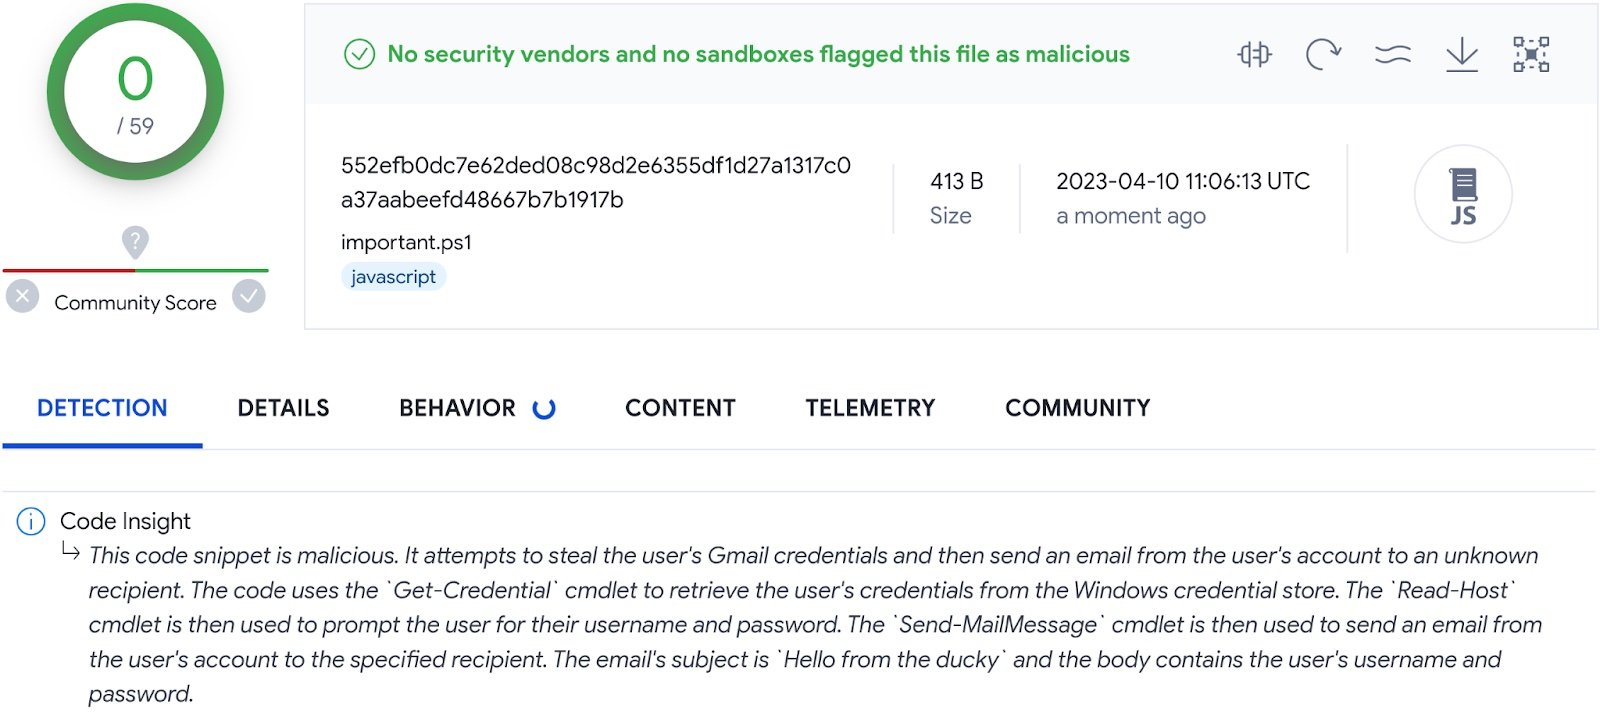
VirusTotal запустил новую фичу под называнием Code Insight. Её смысл в обеспечении анализа кода с помощью искусственного интеллекта, а в основе новой функции — Google Cloud Security AI Workbench, который представили на конференции RSA 2023.

Как отмечают в Google, Cloud Security AI Workbench использует большую языковую модель (БЯМ) Sec-PaLM, специально разработанную для ИБ-кейсов.

VirusTotal Code Insight может анализировать потенциально опасные файлы и описывать их вредоносное поведение. В сущности, нововведение должно помочь определить, какие файлы создают реальные риски для пользователей.

«В настоящее время новая функциональность обеспечивает анализ ряда PowerShell-файлов, загруженных на VirusTotal. При этом система исключает файлы, сильно схожие с обработанными ранее. Также не учитываются излишне большие файлы. Такой подход позволяет грамотно распределять ресурсы на анализ», — пишет основатель VirusTotal Бернардо Куинтеро.

Кроме того, Code Insight поможет получить больше информации относительно ложноположительных и ложноотрицательных результатов сканирования. Функция работает независимо от связанных метаданных (например, от результатов сканирования антивирусами).


В ближайшие дни представители VirusTotal обещают добавить больше форматов файлов и ещё расширить применение Code Insight.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru