



Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

Code Insight: у VirusTotal появилась функция сканирования кода на основе ИИ

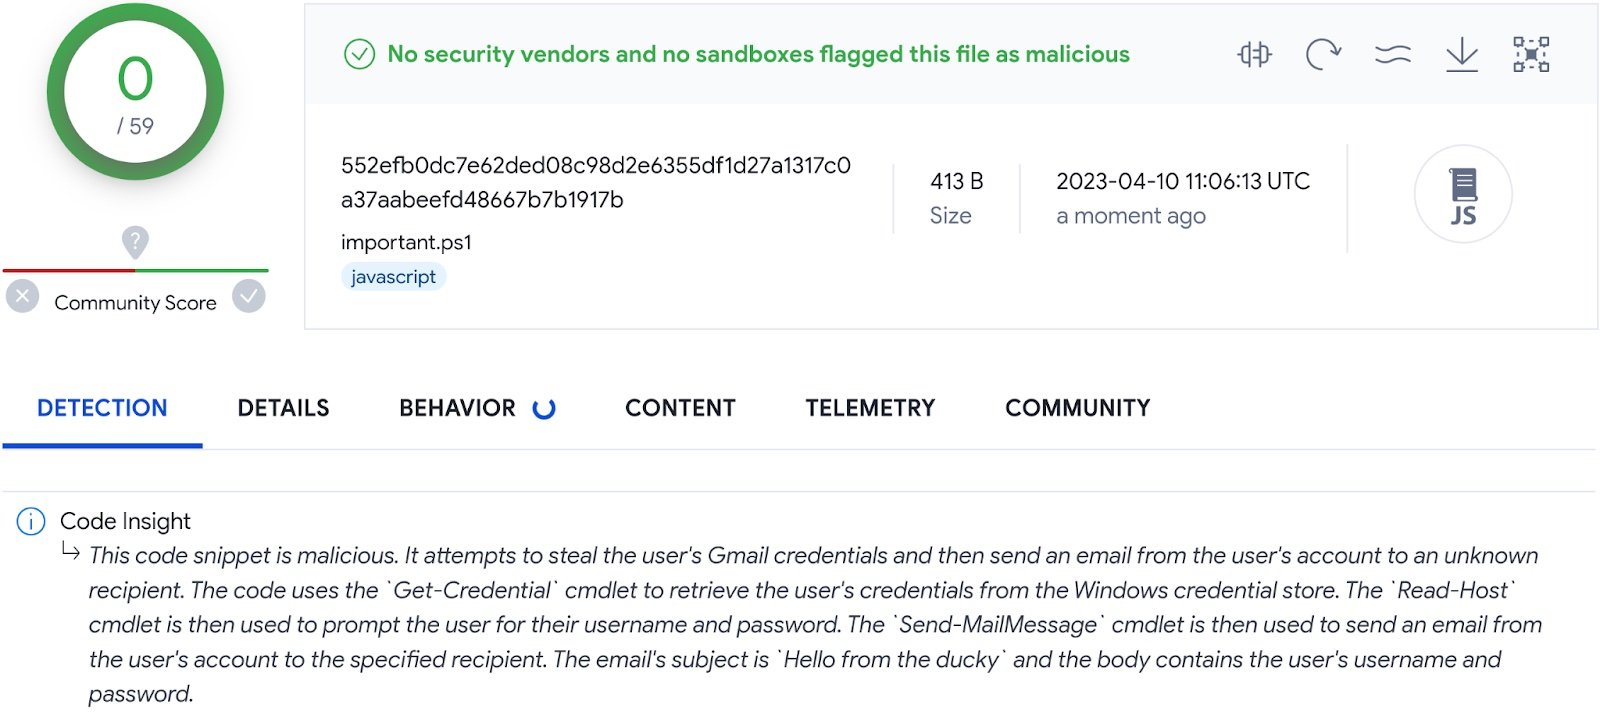
VirusTotal запустил новую фичу под называнием Code Insight. Её смысл в обеспечении анализа кода с помощью искусственного интеллекта, а в основе новой функции — Google Cloud Security AI Workbench, который представили на конференции RSA 2023.

Как отмечают в Google, Cloud Security AI Workbench использует большую языковую модель (БЯМ) Sec-PaLM, специально разработанную для ИБ-кейсов.

VirusTotal Code Insight может анализировать потенциально опасные файлы и описывать их вредоносное поведение. В сущности, нововведение должно помочь определить, какие файлы создают реальные риски для пользователей.

«В настоящее время новая функциональность обеспечивает анализ ряда PowerShell-файлов, загруженных на VirusTotal. При этом система исключает файлы, сильно схожие с обработанными ранее. Также не учитываются излишне большие файлы. Такой подход позволяет грамотно распределять ресурсы на анализ», — пишет основатель VirusTotal Бернардо Куинтеро.

Кроме того, Code Insight поможет получить больше информации относительно ложноположительных и ложноотрицательных результатов сканирования. Функция работает независимо от связанных метаданных (например, от результатов сканирования антивирусами).


В ближайшие дни представители VirusTotal обещают добавить больше форматов файлов и ещё расширить применение Code Insight.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru