



Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

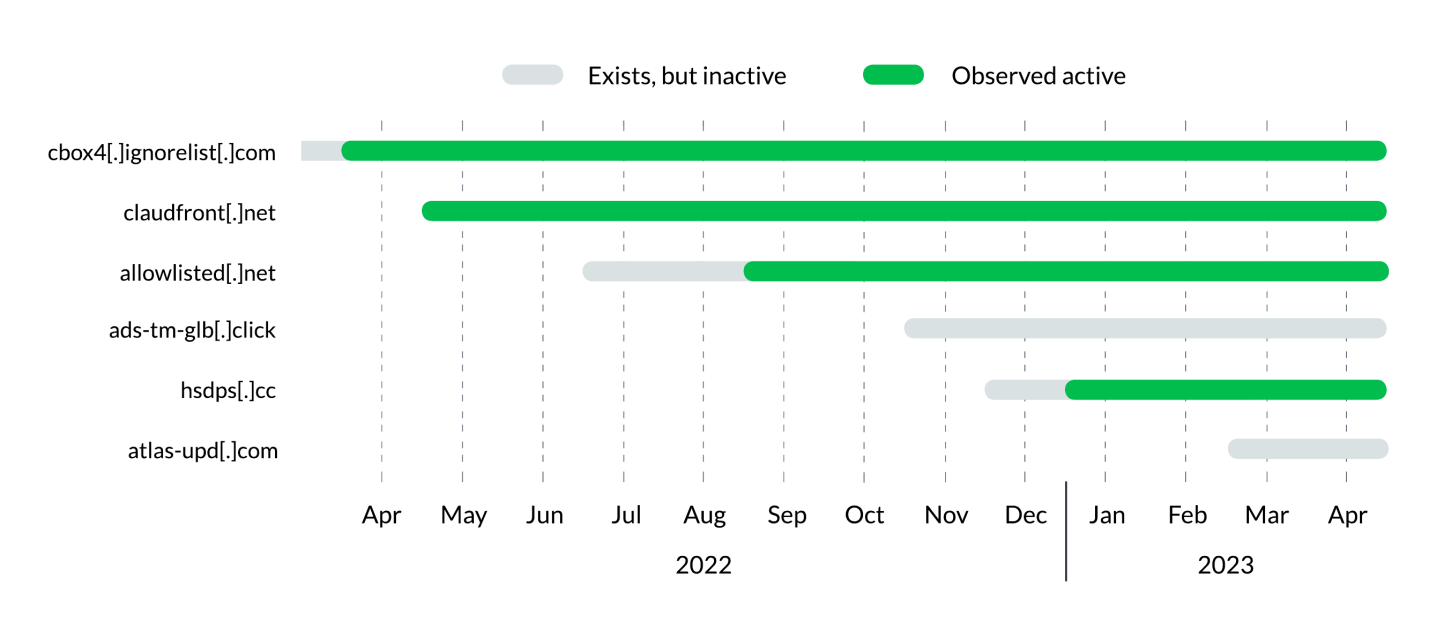
В ходе очередной проверки DNS-трафика на наличие подозрительных аномалий специалисты Infoblox обнаружили тулкит для развертывания инструмента удаленного администрирования Pupy. Как оказалось, вредонос, условно нареченный Decoy Dog, существует в интернете уже год, умело скрывая свои C2-домены.

Операторы зловреда берегут центры управления, искусственно состаривая домены (регистрация и отложенное использование), а также клонируя DNS-запросы. Для обмена с C2 выстраиваются DNS-туннели, при этом используются кастомные серверы, расположенные в России, либо бесплатные услуги DDNS.

Цифровой отпечаток (DNS-фингерпринт) Decoy Dog уникален, что упрощает идентификацию и отслеживание. Найдя один C2-домен зловреда, исследователи с легкостью обнаружили еще несколько. Примечательно также использование пинг-поддоменов; эти маячки, установленные во взломанных сетях, работают с разным интервалом генерации DNS-запросов.

Кросс-платформенный инструмент постэксплуатации Pupy — это проект с открытым исходным кодом, доступный на GitHub. Злоумышленники ценят его за скрытность (бесфайловый способ загрузки) и возможность шифрованных C2-коммуникаций.

В данном случае Pupy развертывается как DNS C2; подобная задача нетривиальна и требует определенных знаний и опыта. Выявленные индикаторы компрометации Decoy Dog приведены и в бюллетене Infoblox, и в репозитории ИБ-компании на GitHub.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru