



Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Киберпреступники начали добавлять вредоносную функциональность к самораспаковывающимся архивам WinRAR. Как правило, такие архивы содержат безобидные файлы, выступающие в качестве приманки, что позволяет атакующим обойти защитные системы.

Самораспаковывающиеся архивы (SFX), создаваемые с помощью софта вроде WinRAR или 7-Zip, в целом представляют собой исполняемые файлы. Они содержат архивированные данные вместе со встроенным кодом для их распаковки.

Чтобы предотвратить несанкционированный доступ к таким файлам, их можно защитить паролем. Основное назначение SFX-файлов — упростить передачу архивированных данных тем пользователям, у которых нет утилиты для декомпрессии.

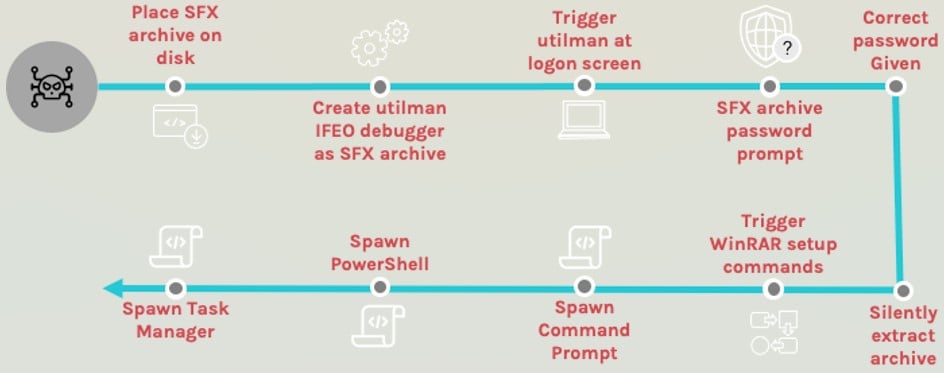
В ходе расследования одного из недавних инцидентов специалисты компании CrowdStrike наткнулись на использование самораспаковывающихся архивов в киберпреступных целях. Анализ показал, что за атакой стояла группировка, задействовавшая скомпрометированные учётные данные для использования utilman.exe в злонамеренных целях.

Utilman — это приложение, которое можно запустить до того, как пользователь вошёл в систему. Зачастую злоумышленники используют его для обхода аутентификации в ОС. В описанном CrowdStrike случае утилита применялась для запуска запароленного SFX-файла, предварительно помещённого в систему жертвы.

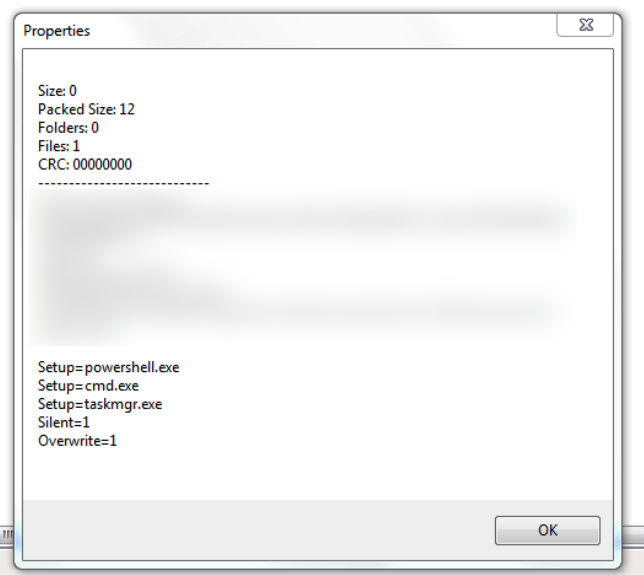
В защищённом паролем архиве содержался тестовый файл, выступающий в качестве приманки. Настоящая же задача этого SFX заключалась в использовании настроек WinRAR для запуска PowerShell, командной строки Windows (cmd.exe) и Диспетчера задач с правами ОС.

Как только жертва распаковывала текстовый файл, запускался целый ряд команд. Тем не менее классической вредоносной программы в архиве не было. Киберпреступники добавили несколько команд, открывающих бэкдор в системе.


Всё дело в том, что возможности WinRAR позволяют установить особые настройки SFX и добавить список исполняемых файлов, которые будут запускаться до и после процесса. Специалисты Crowdstrike считают, что такой подход к атакам позволит обойти среднестатистические антивирусы.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru