



Баг мобильных приложений Росреестра позволяет получить ПДн собственников

Баг мобильных приложений Росреестра позволяет получить ПДн собственников

Баг мобильных приложений Росреестра позволяет получить ПДн собственников

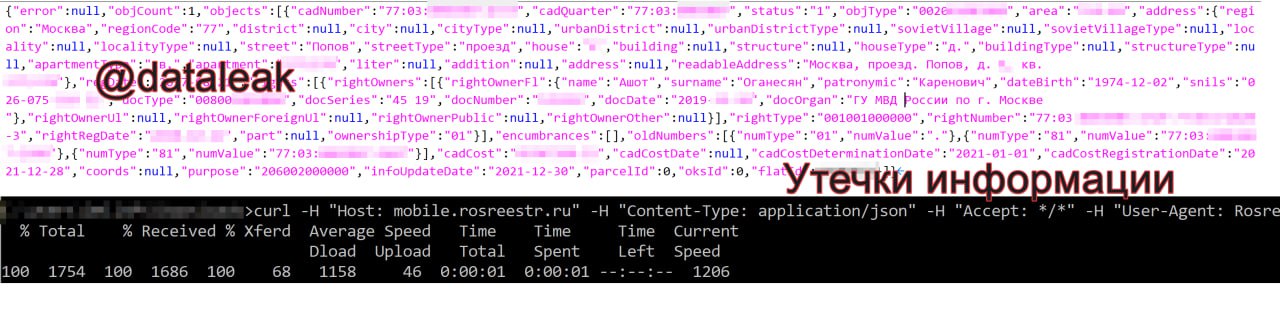
Стало известно об интересной уязвимости, затрагивающей API для мобильных приложений «Росреестра». О проблеме в безопасности поведал один из читателей телеграм-канала «Утечки информации».

Неназванный исследователь уточнил, что выявленная брешь позволяет получить персональные данные собственника объекта недвижимости в обход аутентификации и авторизации. Для этого потребуется только кадастровый номер.

Читатель «Утечек информации» также заявил, что все данные об уязвимости были направлены представителям «Росреестра». Тем не менее разработчики до сих пор не устранили обнаруженную брешь.

Как выяснили специалисты, получить персональные данные можно с помощью специально сформированного запроса, который должен содержать кадастровый номер интересующего объекта недвижимости. Правильно выполненный запрос к mobile.rosreestr.ru возвращает следующие сведения:

  • ФИО;
  • Дата рождения;
  • Адрес;
  • СНИЛС;
  • Паспорт (серия, номер, кем и когда выдан);
  • Кадастровая стоимость;
  • Дата регистрации права собственности.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru