



Баг мобильных приложений Росреестра позволяет получить ПДн собственников

Баг мобильных приложений Росреестра позволяет получить ПДн собственников

Баг мобильных приложений Росреестра позволяет получить ПДн собственников

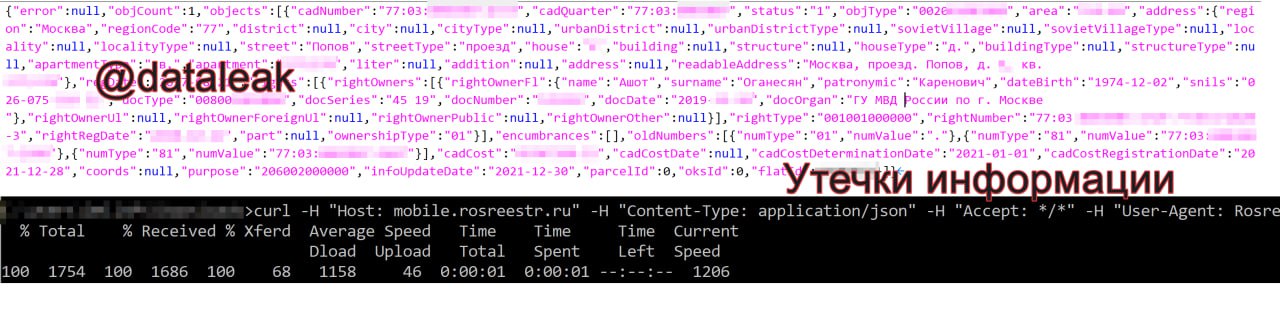
Стало известно об интересной уязвимости, затрагивающей API для мобильных приложений «Росреестра». О проблеме в безопасности поведал один из читателей телеграм-канала «Утечки информации».

Неназванный исследователь уточнил, что выявленная брешь позволяет получить персональные данные собственника объекта недвижимости в обход аутентификации и авторизации. Для этого потребуется только кадастровый номер.

Читатель «Утечек информации» также заявил, что все данные об уязвимости были направлены представителям «Росреестра». Тем не менее разработчики до сих пор не устранили обнаруженную брешь.

Как выяснили специалисты, получить персональные данные можно с помощью специально сформированного запроса, который должен содержать кадастровый номер интересующего объекта недвижимости. Правильно выполненный запрос к mobile.rosreestr.ru возвращает следующие сведения:

  • ФИО;
  • Дата рождения;
  • Адрес;
  • СНИЛС;
  • Паспорт (серия, номер, кем и когда выдан);
  • Кадастровая стоимость;
  • Дата регистрации права собственности.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru