



Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Специалисты Uptycs изучили трояна-инфостилера для macOS, бета-версию которого предлагают приобрести на хакерских форумах. Судя по активному обмену с C2-сервером, число желающих опробовать новинку растет.

В анонсе продавца сказано, что они также готовили к выпуску панель управления и билдер, но один из разработчиков подхватил ковид. Вместе с тем сроки поджимали: в даркнете объявился некий мошенник, который предлагает того же зловреда по завышенным ценам, и такой грабеж нужно было как можно быстрее пресечь.

В настоящее время авторы трояна с кодовым именем MacStealer продают его в виде сборок для Catalina (macOS 10.15) и выше, работающих на машинах с CPU Intel M1 и M2. Проведенный в Uptycs анализ показал, что неподписанный бинарник Mach-O содержит Python-код, скомпилированный в C.

Минималистичный вредонос умеет воровать следующую информацию:

  • пароли, куки, данные банковских карт, сохраненные в браузерах (Chrome, Firefox, Brave);
  • документы, архивы, аудиофайлы и графику жертвы;
  • закодированное по base64 содержимое файлов .keychain-db.

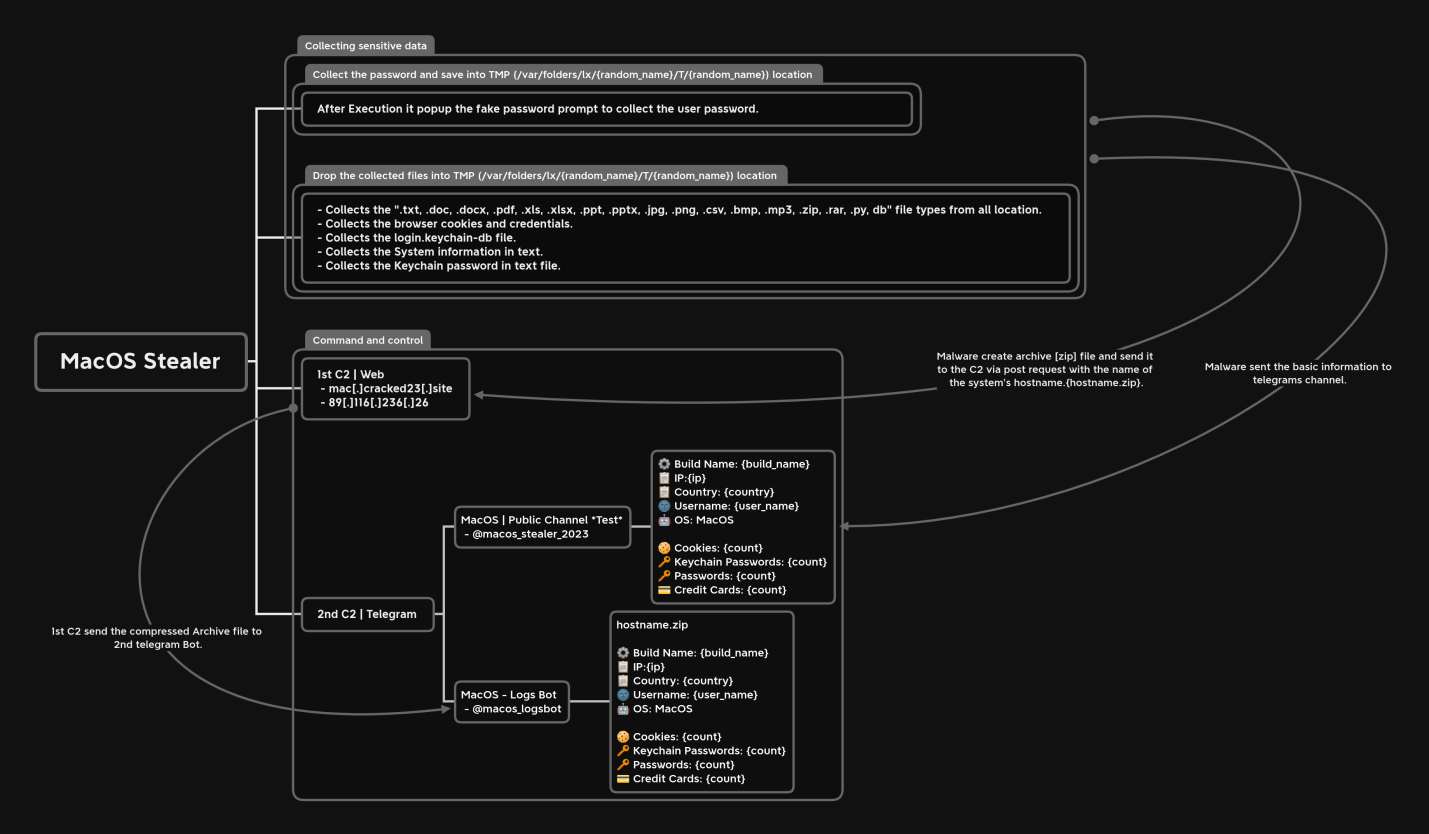
Украденные данные сохраняются на машине в папках с произвольным именем, а затем архивируются и отправляются на C2 и в телеграм-канал текущего оператора. После эксфильтрации все свидетельства кражи (созданные папки и файлы, включая ZIP) удаляются из системы.


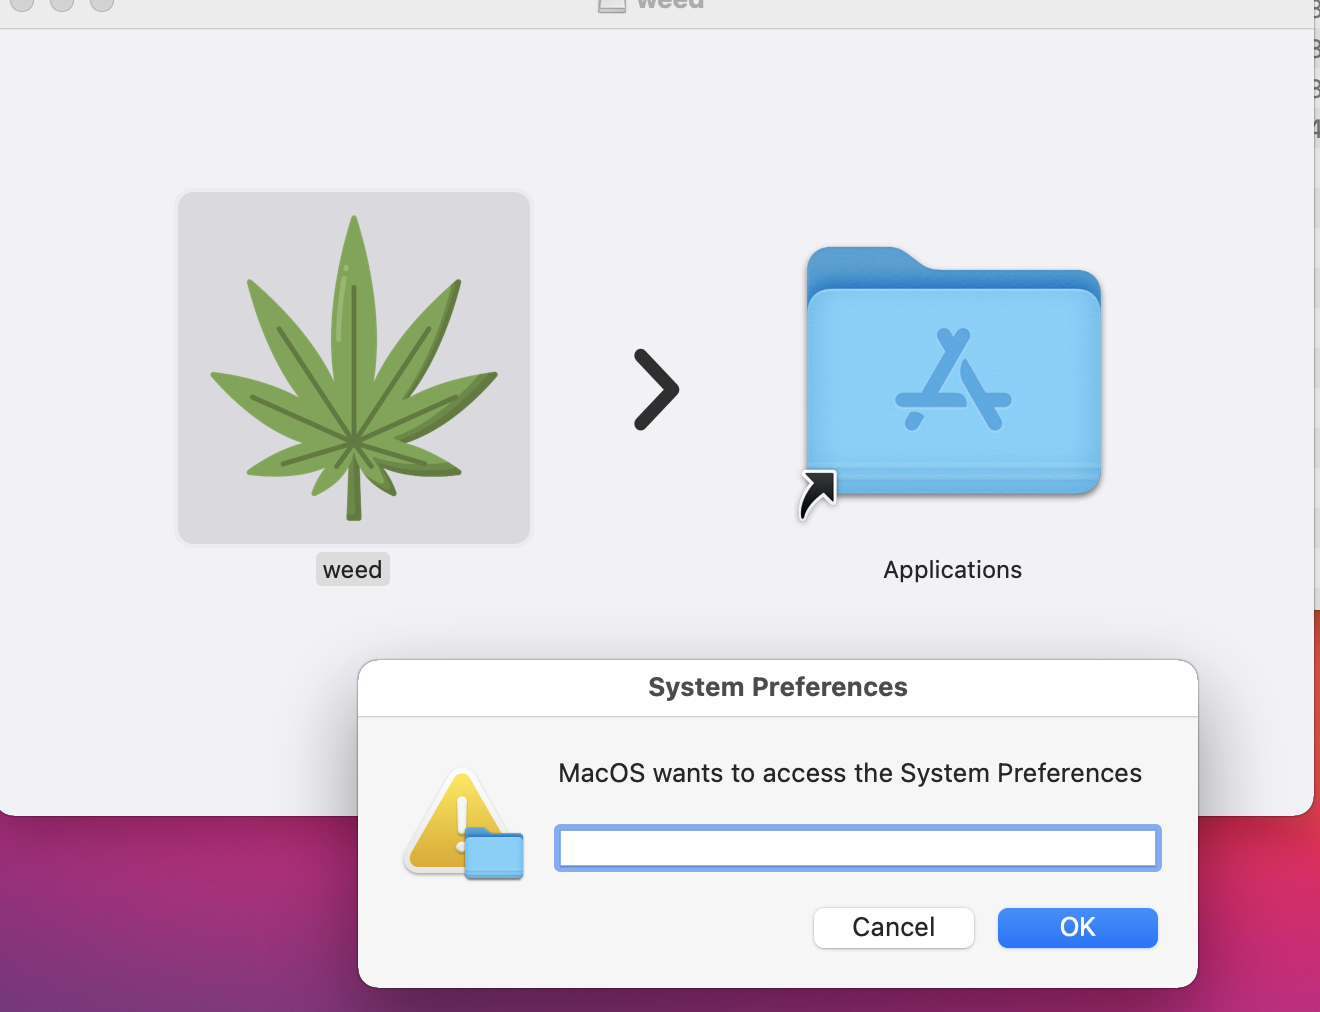
В настоящее время MacStealer распространяется в файлах .DMG (уровень детектирования 2/59 на 27 марта). При открытии такого файла жертве выводится фейковая подсказка с полем для ввода пароля:


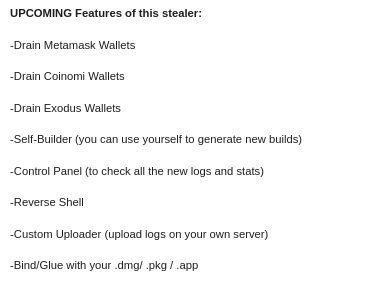
Управление инфостилером пока осуществляется с помощью телеграм-ботов, связанных с сервером вирусописателей в домене mac[.]cracked23[.]site. В дальнейшем авторы MacStealer планируют предоставить клиентам возможность выгружать данные на собственные серверы. Набор функций предполагается расширить, добавив атаки на криптокошельки и связь через обратный шелл.

Подпишитесь на новости

РКН предложил идентифицировать детей в соцсетях и ограничить время онлайн

Детскому интернету предлагают добавить проверку личности и таймер. Роскомнадзор направил в комитет Госдумы по информационной политике законопроект об обязательной идентификации детей в социальных сетях. Ведомство также выступило за сокращение времени в интернете для пользователей младше 14 лет.

Об инициативе сообщили «Ведомости» со ссылкой на представителя РКН, выступившего на заседании комитета.

По объяснению ведомства, ограничения должны в том числе уменьшить доступ несовершеннолетних к запрещённому контенту. Однако конкретные механизмы пока не раскрыты: как именно будут идентифицировать детей, сколько времени им разрешат проводить онлайн и кто станет следить за лимитом, не уточняется.

Тема подтверждения возраста обсуждается не впервые. В июне глава Минцифры Максут Шадаев говорил, что ведомство изучает зарубежные подходы, включая систему возрастной идентификации Roblox.

Главные вопросы теперь к реализации. Нужно определить, какие сведения будут собирать, как их защищать и как отличать ребёнка от взрослого, пользующегося тем же устройством. Пока ответов в опубликованном сообщении нет.

Update:

Роскомнадзор опроверг сообщения об инициативе ведомства о запрете детям до 14 лет сидеть в интернете.

RSS: Новости на портале Anti-Malware.ru