



Как большие: за сделками в дарквебе следят свои гаранты

Как большие: за сделками в дарквебе следят свои гаранты

Как большие: за сделками в дарквебе следят свои гаранты

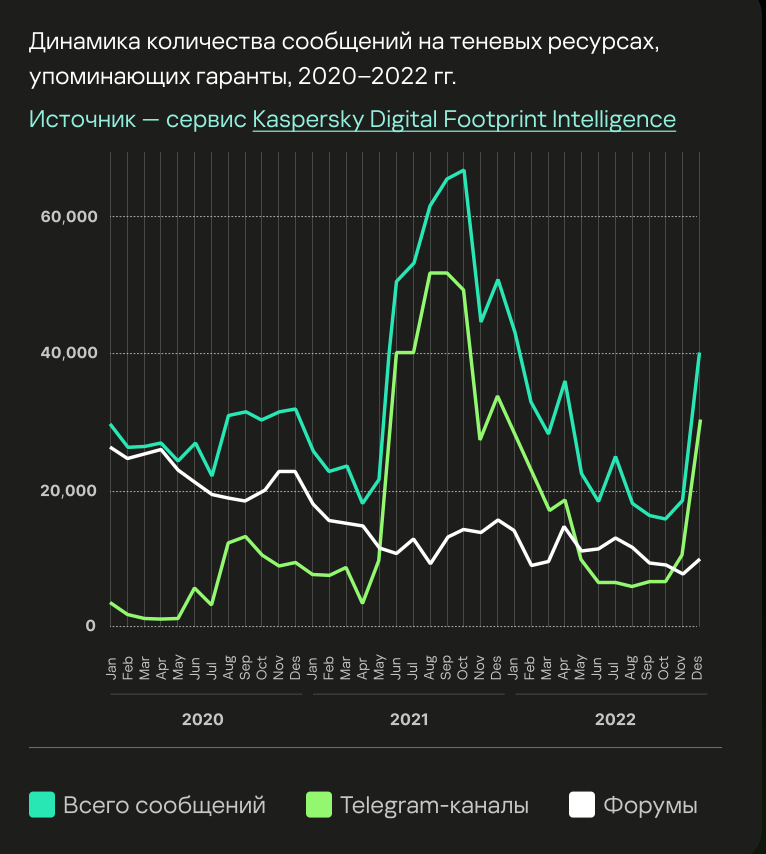
За последние два года упоминание эскроу-сервисов в дарквебе встречалось более миллиона раз. Пик поиска безопасного сопровождения “серой” сделки пришёлся на осень 2021-го. В прошлом году наблюдалось падение спроса — и новый взлёт к концу года.

Подробное исследование о ведении теневого бизнеса продаж украденных данных публикует Kaspersky. Эксперты изучали период с января 2020 года по декабрь 2022-го.

За это время упоминание эскроу-сервисов (независимых посредников сделок) встречалось в мировом дарквебе более 1 млн раз. Почти треть всех сообщений (313 тыс.) пришлась на 2022 год.

Активнее всего поиском гаранта чистоплотности “серой” сделки занимаются в Telegram.


“Сообщения с явным упоминанием эскроу-услуг составили 14% от общего количества постов, связанных со всеми сделками в дарквебе. Однако мы не можем утверждать, что этот процент соответствует действительности, так как часто киберпреступники обсуждают подробные условия уже в личной переписке”, — говорится в исследовании.

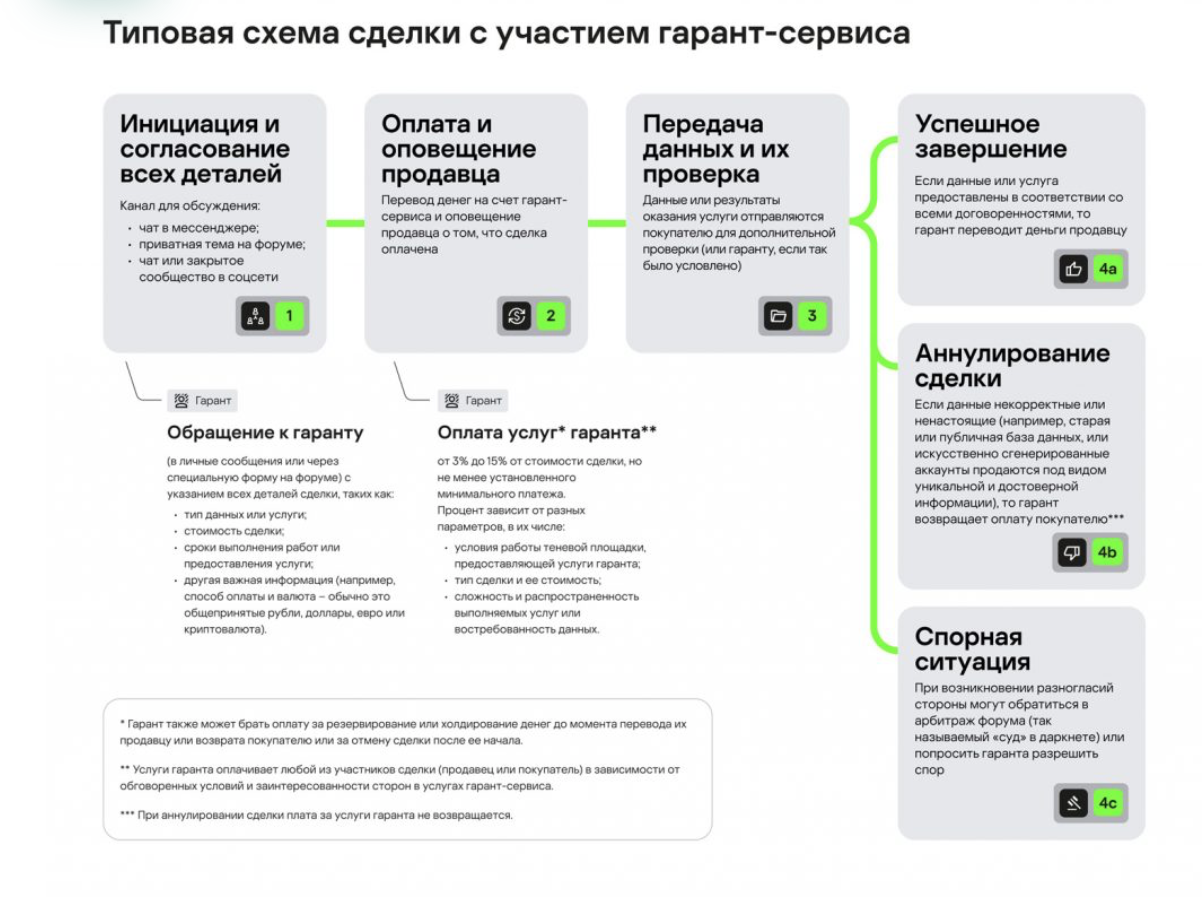
Эксперты Kaspersky проследили всю схему продаж в даркнете: от объявления до перевода денег и возможных споров.

Типовая последовательность сделки начинается с согласования деталей, поиска гаранта и оплаты его услуг. После проверки данных происходит или перевод денег продавцу с партнерского эскроу-счета, или аннулирование сделки и возврат суммы на счет покупателя.

Случаются и конфликты. К решению спорных ситуаций привлекается так называемый “независимый суд” дарквеба. Чаще всего арбитром выступает администратор теневого форума.


Формат жалобы в суд в даркнете тоже стандартизирован. Как правило, обращение включает информацию об участниках сделки, сумму, краткое описание ситуации и ожидания по решению. Также стороны отправляют выбранному арбитру доказательства своей правоты.

Kaspersky выяснили, что к услугам гарантов прибегают не только для заключения разовых сделок. Эскроу-агенты ищут и долгосрочных партнеров, а также помогают “хантить” сотрудников в дарк-бизнес.

При этом сорвать сделку может любая сторона: и продавец, и покупатель, и гарант, а также вовсе третьи лица. Они используют поддельные аккаунты и выдают себя за официальных представителей популярных площадок или гарантов.

Основной мотивацией соблюсти договоренности остается репутация в теневом сообществе.

Активность поиска независимых посредников в 2022 году снижалась, отмечают эксперты. Это произошло на фоне политического кризиса и общей нестабильности — эскроу-агенты предпочли затаиться на время или занялись поиском новых площадок. Но к концу года “кривая” снова резко забирает вверх, предупреждают специалисты.

Информация о том, как происходят сделки в дарквебе, поможет ИБ-специалистам проанализировать возможные угрозы для компаний, государственных структур или конкретных персон, уверены в Kaspersky. Зная, как работает теневой рынок данных, безопасники смогут находить информацию, находясь “под прикрытием”.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru