



Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

В ходе мониторинга клиентских кластеров Kubernetes эксперты CrowdStrike выявили криптоджекинг-кампанию, нацеленную на добычу Dero — альтернативы Monero с более высокой отдачей и анонимностью.

Первые атаки в рамках данной киберкампании были зафиксированы в начале прошлого месяца. Злоумышленников привлекают Kubernetes API с возможностью анонимного доступа (--anonymous-auth=true) и открытые нестандартные порты; сканирование ведется с трех американских IP-адресов.

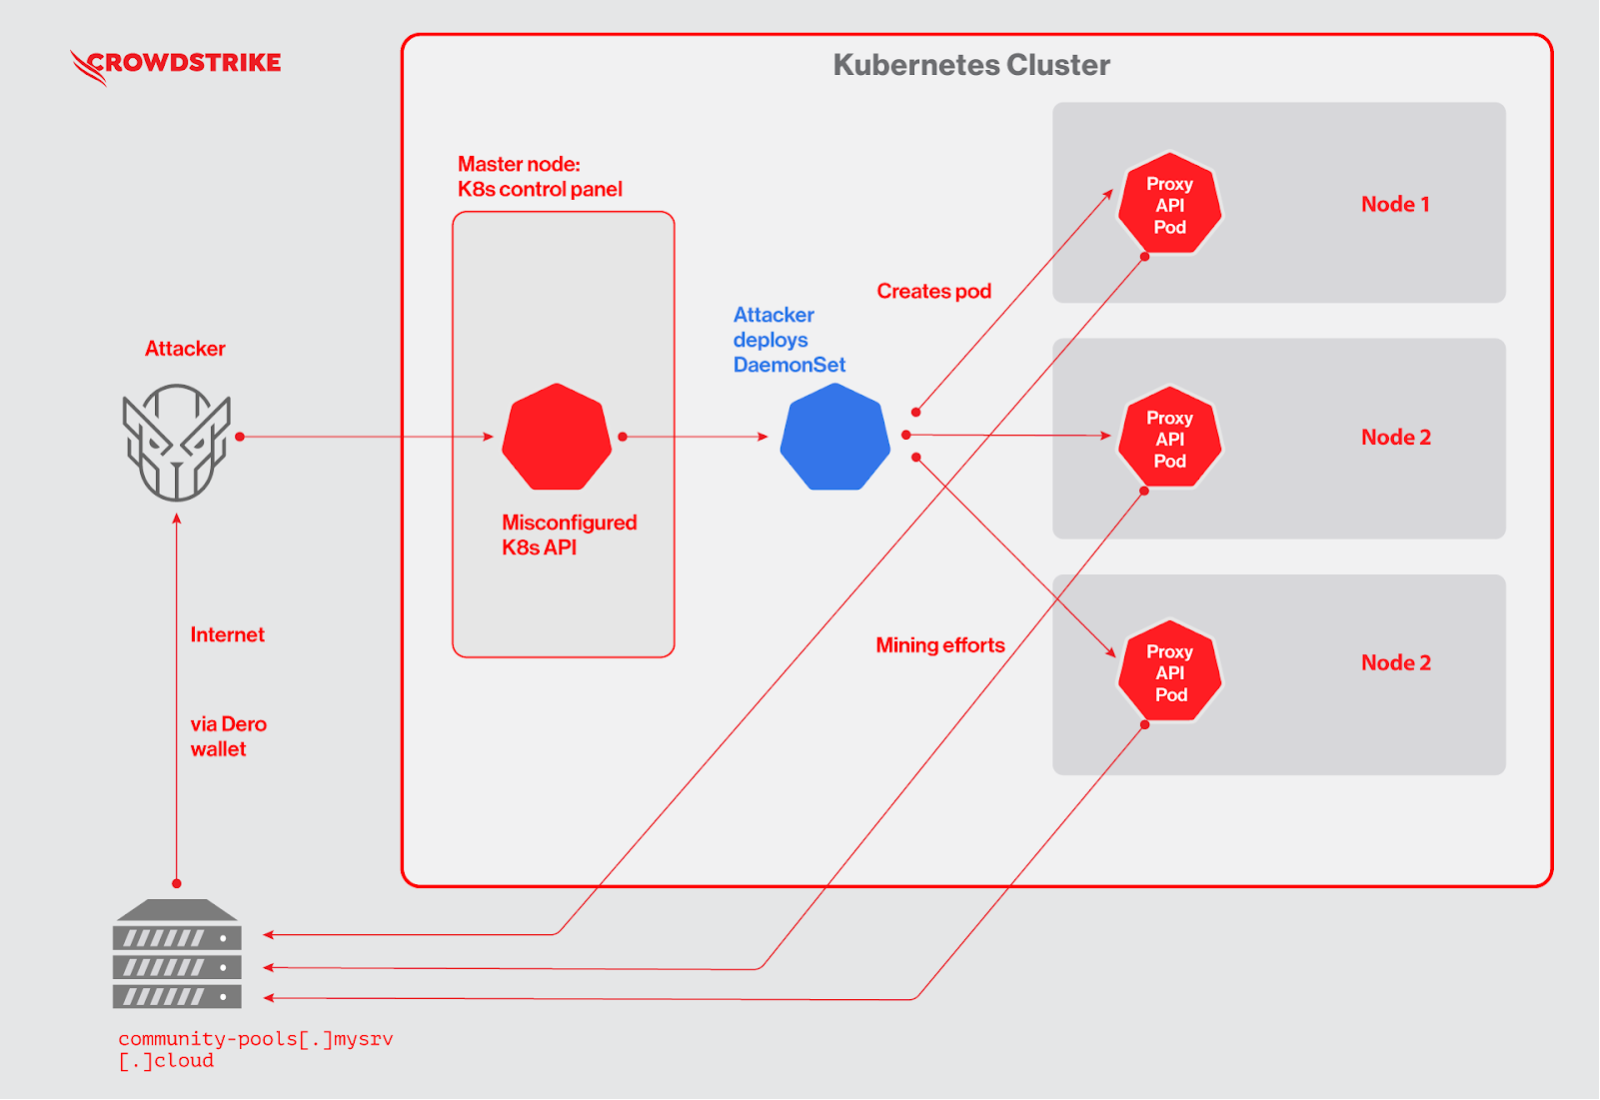
Получив доступ к панели управления, криптоджекеры развертывают в кластере объект DaemonSet с именем proxy-api, открывающий возможность для загрузки и запуска вредоносного пода на всех узлах.


Используемый злоумышленниками Docker-образ размещен на Docker Hub; со времени загрузки (в январе) его отдали более 4000 раз. Анализ показал, что это базовый образ CentOS 7, в который добавили два файла — бинарник pause (майнер Dero) и запускающий его скрипт entrypoint.sh со вшитым адресом кошелька и майнинг-пулом.

Примечательно, что параллельно за те же Kubernetes-ресурсы боролись криптоджекеры, вооруженные майнером монеро (XMRig). Они пытались удалить из систем DaemonSet конкурентов, в том числе proxy-api, и развернуть в кластере свою полезную нагрузку — работающий с высокими привилегиями под и руткит, помогающий скрыть процесс майнера.

Такое соперничество в этой сфере не редкость: число пригодных для угона облачных ресурсов ограничено, а любителей поживиться за чужой счет много, и в обозримом будущем они вряд ли переведутся.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru