



Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

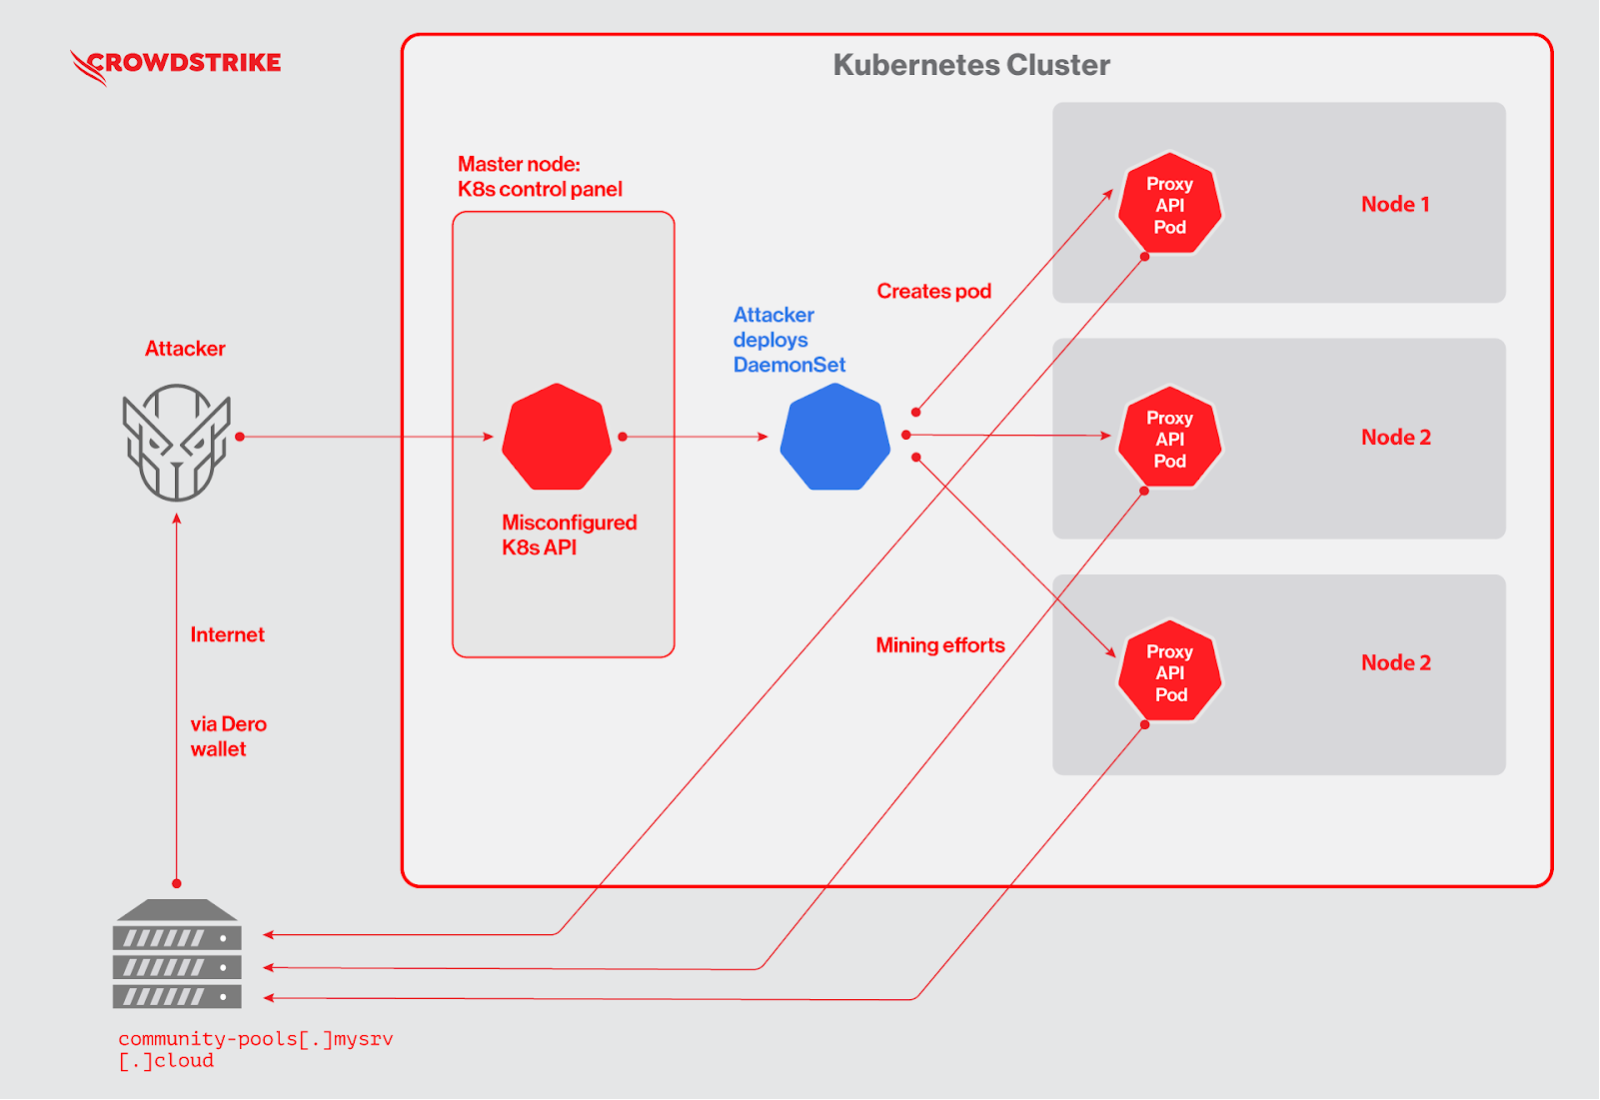
В ходе мониторинга клиентских кластеров Kubernetes эксперты CrowdStrike выявили криптоджекинг-кампанию, нацеленную на добычу Dero — альтернативы Monero с более высокой отдачей и анонимностью.

Первые атаки в рамках данной киберкампании были зафиксированы в начале прошлого месяца. Злоумышленников привлекают Kubernetes API с возможностью анонимного доступа (--anonymous-auth=true) и открытые нестандартные порты; сканирование ведется с трех американских IP-адресов.

Получив доступ к панели управления, криптоджекеры развертывают в кластере объект DaemonSet с именем proxy-api, открывающий возможность для загрузки и запуска вредоносного пода на всех узлах.


Используемый злоумышленниками Docker-образ размещен на Docker Hub; со времени загрузки (в январе) его отдали более 4000 раз. Анализ показал, что это базовый образ CentOS 7, в который добавили два файла — бинарник pause (майнер Dero) и запускающий его скрипт entrypoint.sh со вшитым адресом кошелька и майнинг-пулом.

Примечательно, что параллельно за те же Kubernetes-ресурсы боролись криптоджекеры, вооруженные майнером монеро (XMRig). Они пытались удалить из систем DaemonSet конкурентов, в том числе proxy-api, и развернуть в кластере свою полезную нагрузку — работающий с высокими привилегиями под и руткит, помогающий скрыть процесс майнера.

Такое соперничество в этой сфере не редкость: число пригодных для угона облачных ресурсов ограничено, а любителей поживиться за чужой счет много, и в обозримом будущем они вряд ли переведутся.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru