



Acer признала утечку 160 ГБ внутренних данных и технических документов

Acer признала утечку 160 ГБ внутренних данных и технических документов

Acer признала утечку 160 ГБ внутренних данных и технических документов

Тайваньский техногигант Acer подтвердил утечку данных из своих систем. Согласно официальному заявлению, злоумышленникам удалось взломать сервер, на котором хранились внутренние документы. Они использовались специалистами по ремонту техники.

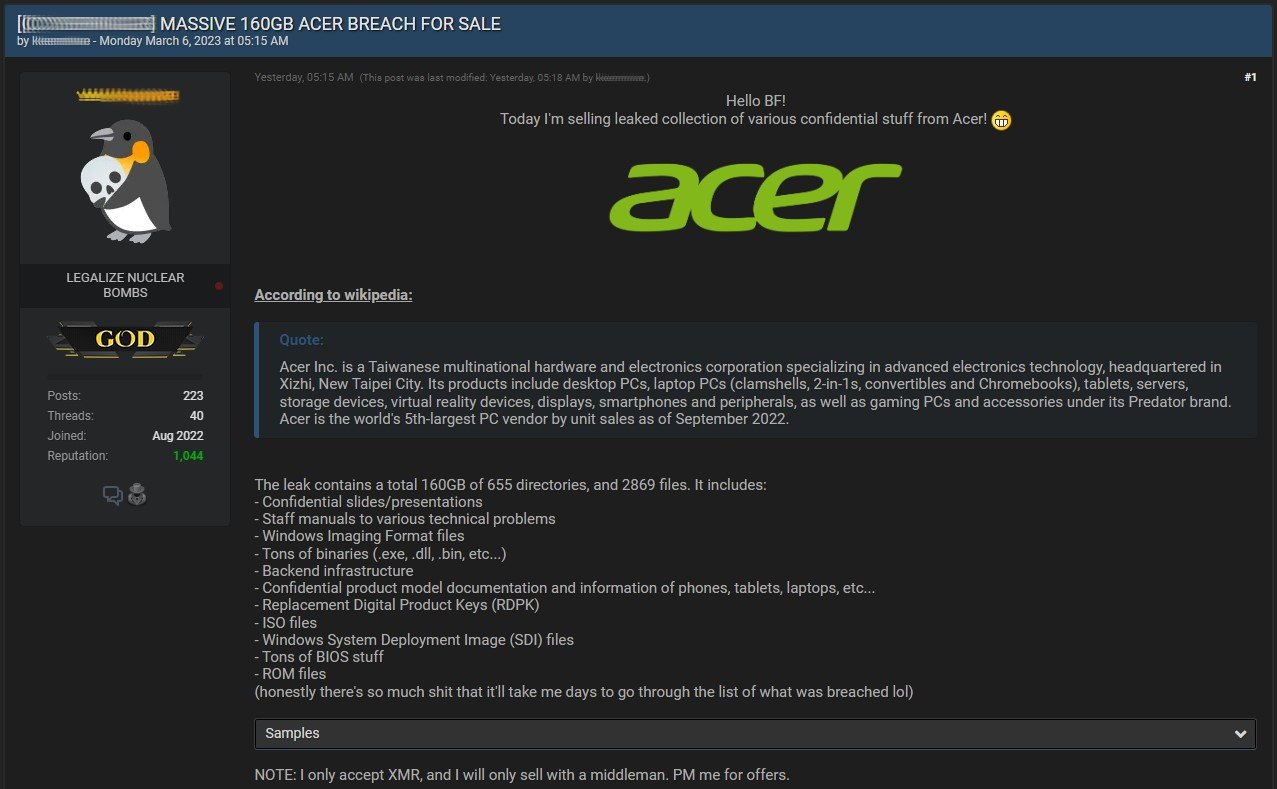
На данном этапе внутреннее расследование Acer не выявило признаков доступа киберпреступников к данным клиентов. Интересно, что тайваньская компания признала киберинцидент уже после того, как на одном из форумов были выставлены 160 ГБ данных.

Пользователь, разместивший объявление о продаже, утверждал, что получил доступ к внутренней информации Acer. Пост датируется серединой февраля 2023 года.


Продавец также заявил, что среди скомпрометированных сведений были технические руководства, софтовые инструменты, детали бэкенд-инфраструктуры, а также документации от смартфонов, планшетов, ноутбуков, образы BIOS, ROM- и ISO-файлы и т. п.

В качестве доказательства доступа к данным киберпреступник привёл схемы дисплея Acer V206HQL и другие конфиденциальные документы. Продавец принимает исключительно криптовалюту Monero (XMR) в качестве оплаты.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru