


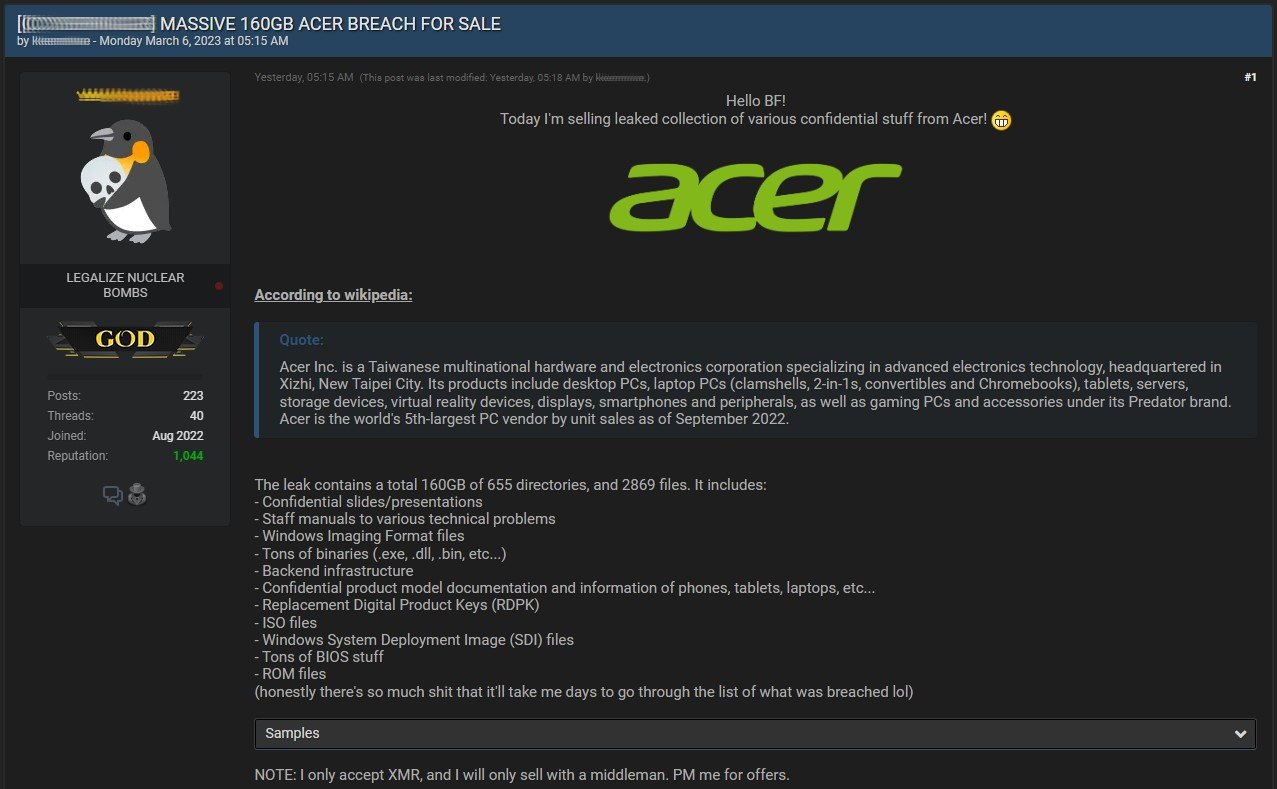

Acer признала утечку 160 ГБ внутренних данных и технических документов

Acer признала утечку 160 ГБ внутренних данных и технических документов

Acer признала утечку 160 ГБ внутренних данных и технических документов

Тайваньский техногигант Acer подтвердил утечку данных из своих систем. Согласно официальному заявлению, злоумышленникам удалось взломать сервер, на котором хранились внутренние документы. Они использовались специалистами по ремонту техники.

На данном этапе внутреннее расследование Acer не выявило признаков доступа киберпреступников к данным клиентов. Интересно, что тайваньская компания признала киберинцидент уже после того, как на одном из форумов были выставлены 160 ГБ данных.

Пользователь, разместивший объявление о продаже, утверждал, что получил доступ к внутренней информации Acer. Пост датируется серединой февраля 2023 года.


Продавец также заявил, что среди скомпрометированных сведений были технические руководства, софтовые инструменты, детали бэкенд-инфраструктуры, а также документации от смартфонов, планшетов, ноутбуков, образы BIOS, ROM- и ISO-файлы и т. п.

В качестве доказательства доступа к данным киберпреступник привёл схемы дисплея Acer V206HQL и другие конфиденциальные документы. Продавец принимает исключительно криптовалюту Monero (XMR) в качестве оплаты.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru