


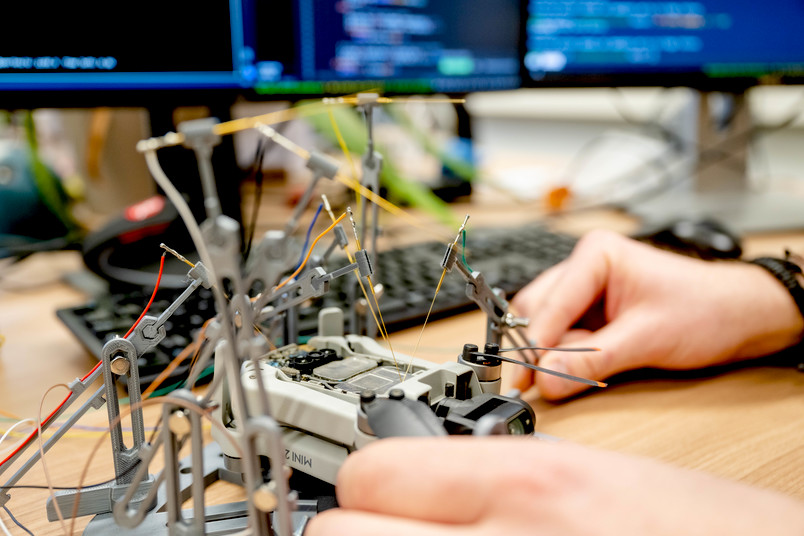

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

Уязвимости дронов DJI позволяют вычислить геолокацию оператора

В некоторых моделях дронов DJI найдены серьёзные уязвимости, позволяющие модифицировать критические идентификационные данные (например, серийный номер), а также обойти защитные механизмы и выдать геолокацию оператора.

В отдельных случаях эксплуатация выявленных уязвимостей может позволить злоумышленнику удалённо приземлить устройство. Информацию о проблемах представили специалисты Рурского университета на симпозиуме Network and Distributed System Security.

Исследователи проинформировали представителей DJI о 16 уязвимостях. В настоящее время вендор уже устранил баги.

В ходе анализа специалисты проверяли разные категории дронов: маленькие модели DJI Mini 2, среднего размера Air 2 и крупные Mavic 2. Позже добавился и Mavic 3.


Исследователи «скормили» прошивке дронов огромное количество случайных входных данных и проверили, какие модели не смогут переварить это и позволят изменить важные данные вроде серийного номера. Другими словами, эксперты использовали фаззинг.

«После подключения дрона к ноутбуку мы первым делом выяснили, как можно взаимодействовать с устройствами и какие интерфейсы для этого доступны. Оказалось, что большая часть взаимодействия происходит через протокол DUML, отправляющий команды дрону в виде пакетов», — объясняют специалисты.

Фаззер позволил специалистам сгенерировать пакеты данных DUML, отправить их дрону и оценить, какой ввод привёл к сбою в работе софтовой составляющей устройства.

«Тем не менее не все уязвимости приводили к сбою. Отдельные бреши приводили к изменениям данных вроде серийного номера», — пишут исследователи.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru