



Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Глобальная система управления информацией о подготовке поставщиков (GSPIMS) компании Toyota оказалась дырявой. Исследователь под псевдонимом EatonWorks взломал GSPIMS и сообщил о проблеме представителям автомобилестроительной корпорации.

GSPIMS представляет собой веб-приложение, позволяющее сотрудникам и поставщикам удалённо получать доступ и управлять глобальной цепочкой поставок Toyota.

Специалист с ником EatonWorks выявил в системе Toyota бэкдор, с помощью которого любой мог получить доступ к существующему аккаунту. Для этого достаточно было знать адрес электронной почты.

В ходе тестовой попытки проникновения исследователь понял, что лазейка позволяет добраться до тысяч конфиденциальных документов, внутренних проектов, данных о поставщиках и т. п.

Представители Toyota узнали о проблеме 3 ноября 2022 года, а в конце того же месяца японская корпорация устранила уязвимость. Теперь EatonWorks с чистой совестью смог опубликовать подробности выявленной проблемы. Интересно, что Toyota так и не выплатила эксперту вознаграждение.

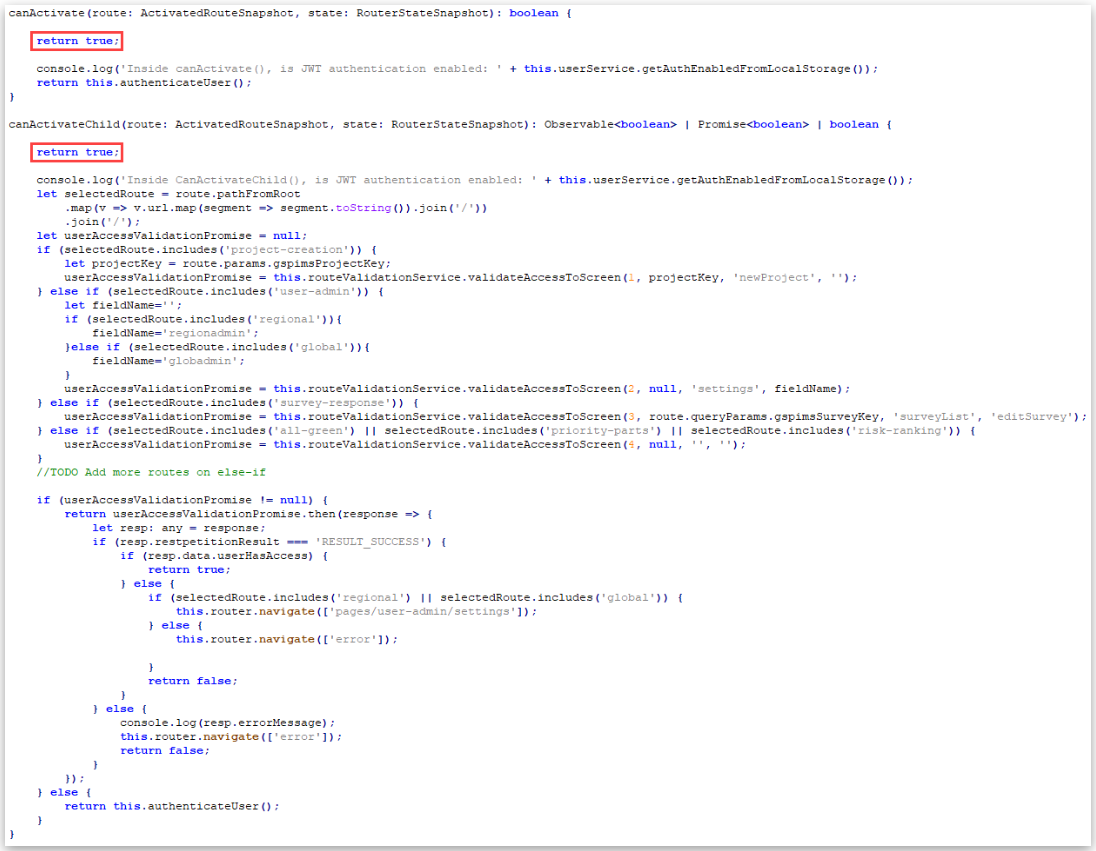
Приложение GSPIMS создано на базе JavaScript-фреймворка Angular, при этом софт использует специфические маршруты и функции, помогающие вычислять, к каким страницам имеют доступ определённые пользователи.

EatonWorks обнаружил возможность модифицирования JavaScript-кода этих функций, чтобы они всегда возвращали значение «true».


Кроме того, специалист выяснил, что сервис генерирует JSON Web Token (JWT) для входа без пароля. Аутентификация требовала только адреса электронной почты одного из сотрудников Toyota. В результате бэкдор открывал любому доступ к данным 14 тысяч пользователей, а также внутренним корпоративным документам.

Подпишитесь на новости

Тарифы от 250 руб.: какие ограничения обсуждают для виртуальных операторов

Дешёвая связь от банковских экосистем может стать менее дешёвой. Минцифры прорабатывает изменение условий работы виртуальных операторов — MVNO. Среди обсуждаемых мер есть минимальный тариф для абонентов в 250 рублей и повышение ставки отчислений в резерв универсального обслуживания до 4%.

О предложениях сообщил «Коммерсантъ» со ссылкой на источники телеком-рынка. В министерстве подчеркнули, что конкретные механизмы ещё прорабатываются.

Также обсуждаются запрет на обслуживание критической информационной инфраструктуры и ограничение работы MVNO с двумя инфраструктурными операторами в одном регионе.

Позиция Минцифры: банковские экосистемы компенсируют клиентам расходы на связь, позволяя своим операторам предлагать тарифы по себестоимости или ниже рынка. Абонентам выгодно, но переход клиентов может сокращать доходы базовых операторов и возможности инвестировать в сети.

В «Т-Мобайле» возражают: ограничения увеличат стоимость связи и затормозят инновации. Компания напоминает, что MVNO уже оплачивают аренду мощностей и делают отчисления в резерв. В «Газпромбанк Мобайле» также предупредили о снижении гибкости бизнеса.

«Вымпелком», «МегаФон» и МТС в целом поддерживают изменение модели, ссылаясь на необходимость финансировать инфраструктуру.

RSS: Новости на портале Anti-Malware.ru