



Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Глобальная система управления информацией о подготовке поставщиков (GSPIMS) компании Toyota оказалась дырявой. Исследователь под псевдонимом EatonWorks взломал GSPIMS и сообщил о проблеме представителям автомобилестроительной корпорации.

GSPIMS представляет собой веб-приложение, позволяющее сотрудникам и поставщикам удалённо получать доступ и управлять глобальной цепочкой поставок Toyota.

Специалист с ником EatonWorks выявил в системе Toyota бэкдор, с помощью которого любой мог получить доступ к существующему аккаунту. Для этого достаточно было знать адрес электронной почты.

В ходе тестовой попытки проникновения исследователь понял, что лазейка позволяет добраться до тысяч конфиденциальных документов, внутренних проектов, данных о поставщиках и т. п.

Представители Toyota узнали о проблеме 3 ноября 2022 года, а в конце того же месяца японская корпорация устранила уязвимость. Теперь EatonWorks с чистой совестью смог опубликовать подробности выявленной проблемы. Интересно, что Toyota так и не выплатила эксперту вознаграждение.

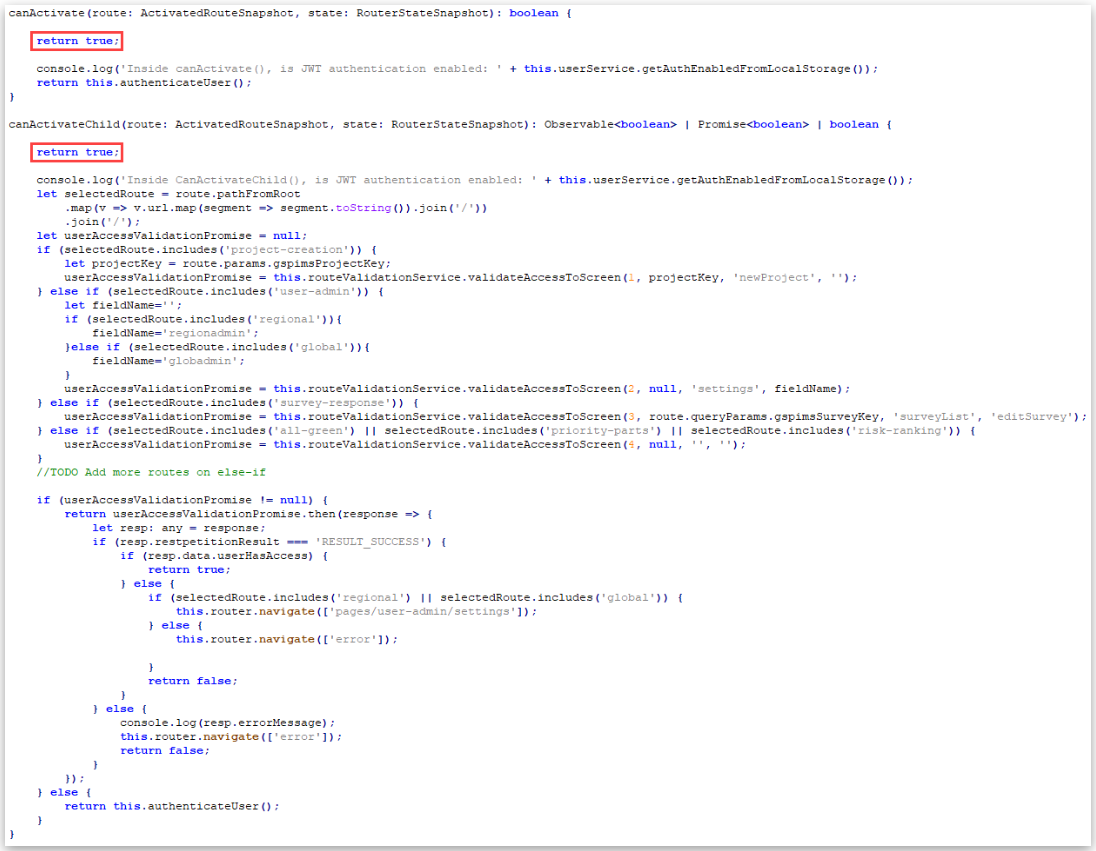
Приложение GSPIMS создано на базе JavaScript-фреймворка Angular, при этом софт использует специфические маршруты и функции, помогающие вычислять, к каким страницам имеют доступ определённые пользователи.

EatonWorks обнаружил возможность модифицирования JavaScript-кода этих функций, чтобы они всегда возвращали значение «true».


Кроме того, специалист выяснил, что сервис генерирует JSON Web Token (JWT) для входа без пароля. Аутентификация требовала только адреса электронной почты одного из сотрудников Toyota. В результате бэкдор открывал любому доступ к данным 14 тысяч пользователей, а также внутренним корпоративным документам.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru