



Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Исследователь взломал веб-сервис Toyota с внутренними документами

Глобальная система управления информацией о подготовке поставщиков (GSPIMS) компании Toyota оказалась дырявой. Исследователь под псевдонимом EatonWorks взломал GSPIMS и сообщил о проблеме представителям автомобилестроительной корпорации.

GSPIMS представляет собой веб-приложение, позволяющее сотрудникам и поставщикам удалённо получать доступ и управлять глобальной цепочкой поставок Toyota.

Специалист с ником EatonWorks выявил в системе Toyota бэкдор, с помощью которого любой мог получить доступ к существующему аккаунту. Для этого достаточно было знать адрес электронной почты.

В ходе тестовой попытки проникновения исследователь понял, что лазейка позволяет добраться до тысяч конфиденциальных документов, внутренних проектов, данных о поставщиках и т. п.

Представители Toyota узнали о проблеме 3 ноября 2022 года, а в конце того же месяца японская корпорация устранила уязвимость. Теперь EatonWorks с чистой совестью смог опубликовать подробности выявленной проблемы. Интересно, что Toyota так и не выплатила эксперту вознаграждение.

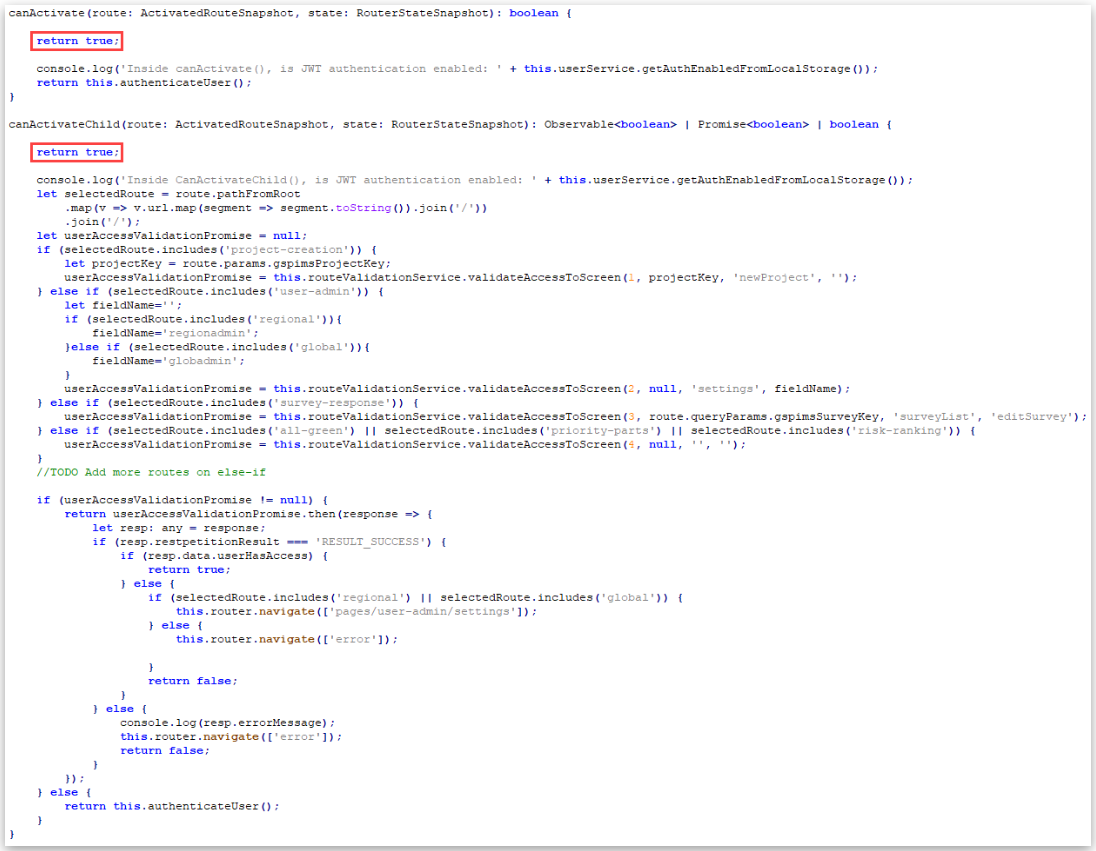
Приложение GSPIMS создано на базе JavaScript-фреймворка Angular, при этом софт использует специфические маршруты и функции, помогающие вычислять, к каким страницам имеют доступ определённые пользователи.

EatonWorks обнаружил возможность модифицирования JavaScript-кода этих функций, чтобы они всегда возвращали значение «true».


Кроме того, специалист выяснил, что сервис генерирует JSON Web Token (JWT) для входа без пароля. Аутентификация требовала только адреса электронной почты одного из сотрудников Toyota. В результате бэкдор открывал любому доступ к данным 14 тысяч пользователей, а также внутренним корпоративным документам.

Подпишитесь на новости

VPN-клиент INCY для iPhone удалили из российского App Store

Ещё один VPN-клиент исчез с российской витрины Apple. INCY больше нельзя скачать с российской учётной записи App Store, при этом в других регионах приложение осталось доступным. География аккаунта снова решает, какие кнопки вам разрешено нажимать.

Об удалении сообщила команда INCY в своём сообществе. Разработчики заявили, что работают над несколькими вариантами решения проблемы.

Что именно готовится и когда приложение может вернуться, пока не уточняется. Пользователям предложили рассмотреть смену региона учётной записи Apple и следить за дальнейшими объявлениями.

INCY — бесплатный клиент на базе Xray-core для подключения к сторонним серверам. Собственный VPN-сервис он не предоставляет: пользователь добавляет свои конфигурации или подписки.

Ранее из российского App Store уже исчезали v2RayTun, Streisand, V2Box и Happ. В случае v2RayTun разработчики публиковали письмо Apple со ссылкой на требование Роскомнадзора.

Возможность заново скачать приложение с российской учётной записи пользователям пока недоступна.

RSS: Новости на портале Anti-Malware.ru