



На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

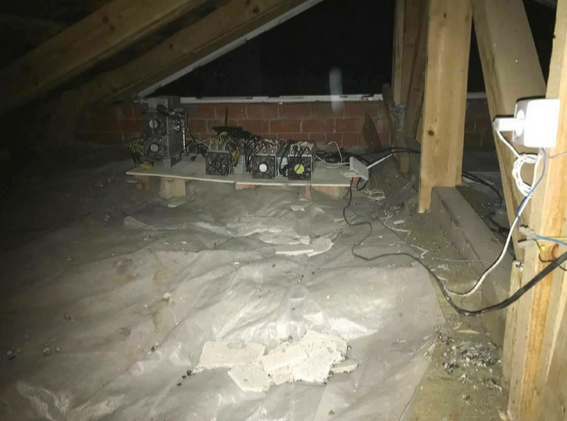
В ходе проверки исполнения законодательства об электроэнергетике и противопожарной безопасности в Иркутской областной психиатрической больнице обнаружены две майнинговые мини-фермы. Оборудование изъято; медиков обвинили в нецелевом использовании бюджета и нарушении требований пожарной безопасности.

Местная прокуратура в своем Telegram-канале пишет, что 13 машин, использовавшихся для добычи криптовалюты, располагались в чердачном помещении. Они были подключены к электросетям над лечебными корпусами, что «создавало риск возникновения аварийной ситуации и причинения вреда пациентам».


На основании находок был сделан вывод о неадекватном контроле целевого расходования бюджетных средств. Возбуждено дело об административном правонарушении, предусмотренном ст. 20.4 КоАП РФ (нарушение требований пожарной безопасности).

Прокуратура также поставила на контроль ход и результаты процессуальной проверки, организованной полицией по признакам преступления, предусмотренного ст. 165 УК РФ (причинение имущественного ущерба путем злоупотребления доверием).

В настоящее время специалисты оценивают ущерб от нелегального потребления электроэнергии в госучреждении. Как выяснил «Ъ», главврач психбольницы отрицает свою причастность к работе криптоферм.

Подпольный майнинг в Иркутской области сильно докучает местным жителям — из-за участившихся случаев аварийного отключения электроэнергии. В прошлом месяце иркутяне обратились к Президенту с просьбой ввести дифференцированные энерготарифы, чтобы можно было взимать повышенную плату за чрезмерное потребление электричества гражданами.

В прошлом году в России зафиксировали еще один случай майнинга криптовалюты в госучреждении. Аппаратура была установлена в психбольнице Бутырской тюрьмы; в организации нелегальной фермы подозревали замначальника столичного СИЗО.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru