



На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

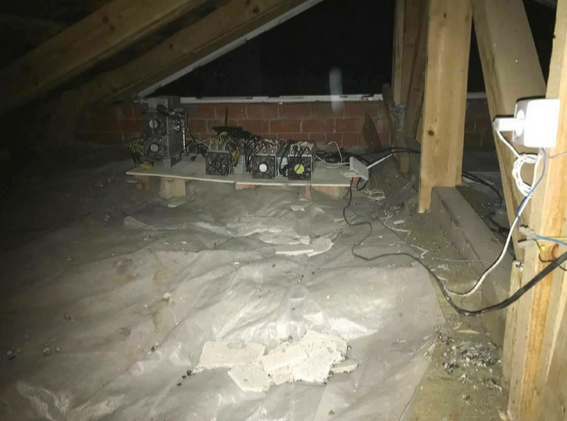
В ходе проверки исполнения законодательства об электроэнергетике и противопожарной безопасности в Иркутской областной психиатрической больнице обнаружены две майнинговые мини-фермы. Оборудование изъято; медиков обвинили в нецелевом использовании бюджета и нарушении требований пожарной безопасности.

Местная прокуратура в своем Telegram-канале пишет, что 13 машин, использовавшихся для добычи криптовалюты, располагались в чердачном помещении. Они были подключены к электросетям над лечебными корпусами, что «создавало риск возникновения аварийной ситуации и причинения вреда пациентам».


На основании находок был сделан вывод о неадекватном контроле целевого расходования бюджетных средств. Возбуждено дело об административном правонарушении, предусмотренном ст. 20.4 КоАП РФ (нарушение требований пожарной безопасности).

Прокуратура также поставила на контроль ход и результаты процессуальной проверки, организованной полицией по признакам преступления, предусмотренного ст. 165 УК РФ (причинение имущественного ущерба путем злоупотребления доверием).

В настоящее время специалисты оценивают ущерб от нелегального потребления электроэнергии в госучреждении. Как выяснил «Ъ», главврач психбольницы отрицает свою причастность к работе криптоферм.

Подпольный майнинг в Иркутской области сильно докучает местным жителям — из-за участившихся случаев аварийного отключения электроэнергии. В прошлом месяце иркутяне обратились к Президенту с просьбой ввести дифференцированные энерготарифы, чтобы можно было взимать повышенную плату за чрезмерное потребление электричества гражданами.

В прошлом году в России зафиксировали еще один случай майнинга криптовалюты в госучреждении. Аппаратура была установлена в психбольнице Бутырской тюрьмы; в организации нелегальной фермы подозревали замначальника столичного СИЗО.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru