



Microsoft: Сканируя устаревшие Office, мы уважаем вашу конфиденциальность

Microsoft: Сканируя устаревшие Office, мы уважаем вашу конфиденциальность

Microsoft: Сканируя устаревшие Office, мы уважаем вашу конфиденциальность

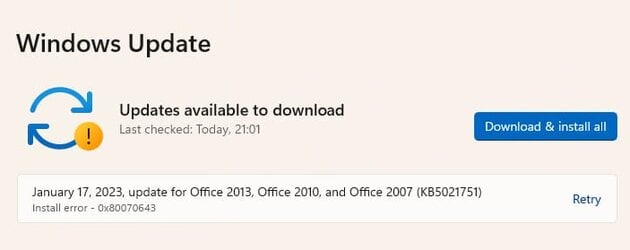
По словам Microsoft, обновление под номером KB5021751 «уважает конфиденциальность пользователей». Суть в том, что KB5021751 сканирует компьютеры, пытаясь вычислить количество устаревших версий Office.

KB502175 доставляется на компьютеры юзеров посредством встроенного механизма обновления — Windows Update, но только в том случае, если вы включили опцию «Получать обновления для других продуктов Microsoft».

Стоит также учитывать, что апдейт инсталлируется в системы, где есть следующие версии офисного пакета: Microsoft Office 2013, Office 2010 или Office 2007. Как отметили в корпорации, KB502175 запускается лишь единожды — чтобы проверить актуальность Office.

«Это обновление собирает данные диагностики и производительности, которые помогают установить версии Office. Задача — выяснить, каким образом лучше поддерживать эти системы», — пишет Microsoft.

«Эти сведения собираются из реестра системы и API. KB502175 не учитывает детали лицензии, контент пользователя и не трогает информацию о других продуктах. Мы уважаем вашу конфиденциальность».

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru