



Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

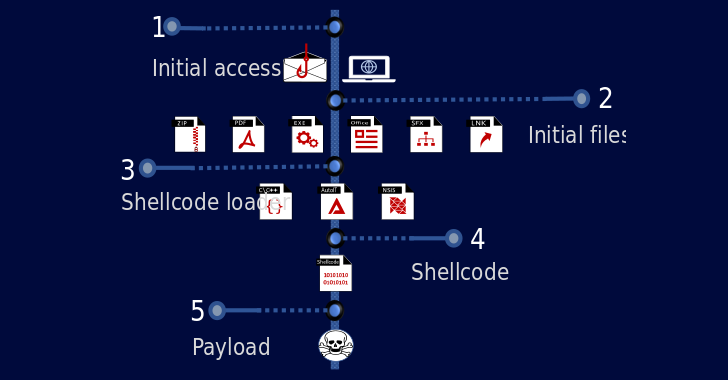
Основанный на шелл-коде упаковщик TrickGate более шести лет оставался незамеченным для исследователей в области кибербезопасности. С его помощью киберпреступники разворачивали ряд популярных вредоносов: TrickBot, Emotet, AZORult, Agent Tesla, FormBook, Cerber, Maze и REvil.

На пакер зловредных программ обратил внимание специалист Check Point Research Ари Олштейн. В отчёте Ари пишет следующее:

«TrickGate удавалось годами оставаться незамеченным благодаря своей трансформативности. Периодически в него вносятся определённые изменения».

Олштейн даже назвал пакер «мастером маскировки». TrickGate предлагают в качестве услуги киберпреступникам как минимум с конца 2016 года. Упаковщик может скрывать пейлоады за слоем обёрток кода, цель — обойти защитные системы.

Кроме того, пакеры могут работать и в качестве крипторов: шифровать вредоносные программы для обфускации. Интересно, что TrickGate с 2019 года мог отслеживаться под разными именами.


Данные телеметрии, которым располагает Check Point, указывают на то, что использующие TrickGate злоумышленники атаковали преимущественно промышленный сектор. В менее значительной степени — сферы здравоохранения, образования и госструктуры.

Эти атаки, как правило, стартовали с фишинговых писем, оснащённых вредоносными вложениями. Также в письмах встречались ссылки на загрузку вредоноса.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru