



Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

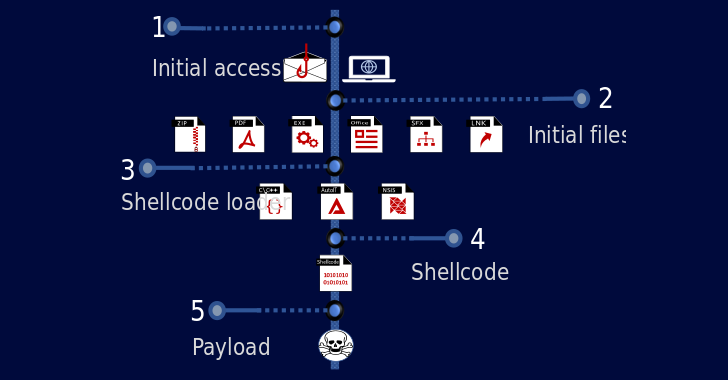
Основанный на шелл-коде упаковщик TrickGate более шести лет оставался незамеченным для исследователей в области кибербезопасности. С его помощью киберпреступники разворачивали ряд популярных вредоносов: TrickBot, Emotet, AZORult, Agent Tesla, FormBook, Cerber, Maze и REvil.

На пакер зловредных программ обратил внимание специалист Check Point Research Ари Олштейн. В отчёте Ари пишет следующее:

«TrickGate удавалось годами оставаться незамеченным благодаря своей трансформативности. Периодически в него вносятся определённые изменения».

Олштейн даже назвал пакер «мастером маскировки». TrickGate предлагают в качестве услуги киберпреступникам как минимум с конца 2016 года. Упаковщик может скрывать пейлоады за слоем обёрток кода, цель — обойти защитные системы.

Кроме того, пакеры могут работать и в качестве крипторов: шифровать вредоносные программы для обфускации. Интересно, что TrickGate с 2019 года мог отслеживаться под разными именами.


Данные телеметрии, которым располагает Check Point, указывают на то, что использующие TrickGate злоумышленники атаковали преимущественно промышленный сектор. В менее значительной степени — сферы здравоохранения, образования и госструктуры.

Эти атаки, как правило, стартовали с фишинговых писем, оснащённых вредоносными вложениями. Также в письмах встречались ссылки на загрузку вредоноса.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru