



Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудиторы взломали 18 000 паролей госоргана США за считаные минуты

Аудит управления паролями и контроля парольной защиты в Департаменте природных ресурсов США (DOI) показал, что бытующие практики не способны предотвратить несанкционированный доступ к компьютерным системам. Проверяющим удалось взломать 21% активно используемых паролей (более 18 тыс.), в том числе к 288 учетным записям с высокими привилегиями и к 362 аккаунтам работников старшего звена.

Более того, за первые полтора часа тестирования контролеры заполучили (PDF) 16% паролей к аккаунтам DOI. Как оказалось, сотрудники ведомства зачастую применяют ключи, которые можно найти в любом списке утечек, доступном онлайн.

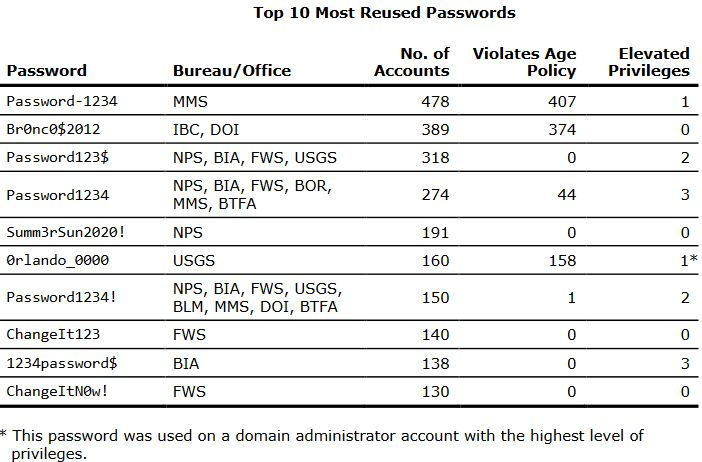
Так, 4,75% активно используемых паролей были созданы на основе слова password — например, Password-1234, открывающий вход в 478 уникальных аккаунтов. Что хуже, подобная комбинация отвечает текущим требованиям министерства, которые безнадежно устарели и утратили эффективность.

Из-за этого пользователи зачастую выбирают легко запоминающийся ключ, который можно без труда взломать. Некоторым, видимо, надоела подсказка о смене пароля, и они в отместку включили в свои комбинации ChangeIt.


Проверка также показала, что вопреки давним рекомендациям для всех госструктур DOI так и не реализовало в полной мере многофакторную аутентификацию (MFA). Из других серьезных недочетов аудиторы отметили большое количество неиспользуемых аккаунтов (их нужно вовремя отключать) и отсутствие сроков действия паролей.

Расшифровка аббревиатур в таблице:

  • BIA — Бюро по делам индейцев
  • BLM — Бюро по управлению земельными ресурсами
  • BOR — Бюро мелиорации
  • BTFA — Бюро управления трастовыми фондами
  • FWS — Служба охраны рыбных ресурсов и диких животных
  • IBC — Внутренний бизнес-центр DOI
  • MMS — Служба управления полезными ископаемыми
  • NPS — Служба национальных парков
  • USGS — Геологическая служба
Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru