



Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Магазины App Store и Play Store заполонили сомнительные ChatGPT-приложения

Поскольку чат-бот с искусственным интеллектом ChatGPT в последнее время приковал к себе внимание не только пользователей, но и разработчиков, нет ничего удивительного в том, что недобросовестные девелоперы стараются нажиться на громком имени. В официальных магазинах App Store и Play Store появилось множество подозрительных копий ChatGPT.

Важно помнить, что ChatGPT — абсолютно бесплатный сервис. Об этом прямо сказано на официальном сайте компании OpenAI, стоящей за разработкой трендового чат-бота. Обратите также внимание на тот факт, что OpenAI пока не выпустила официального мобильного приложения ни для одной из ОС.

Никто не мешает сторонним разработчикам пользоваться GPT-3, однако официального API ChatGPT пока тоже нет. И тут пользователи встают перед проблемой сомнительного софта, обещающего «неограниченный доступ к чат-боту».

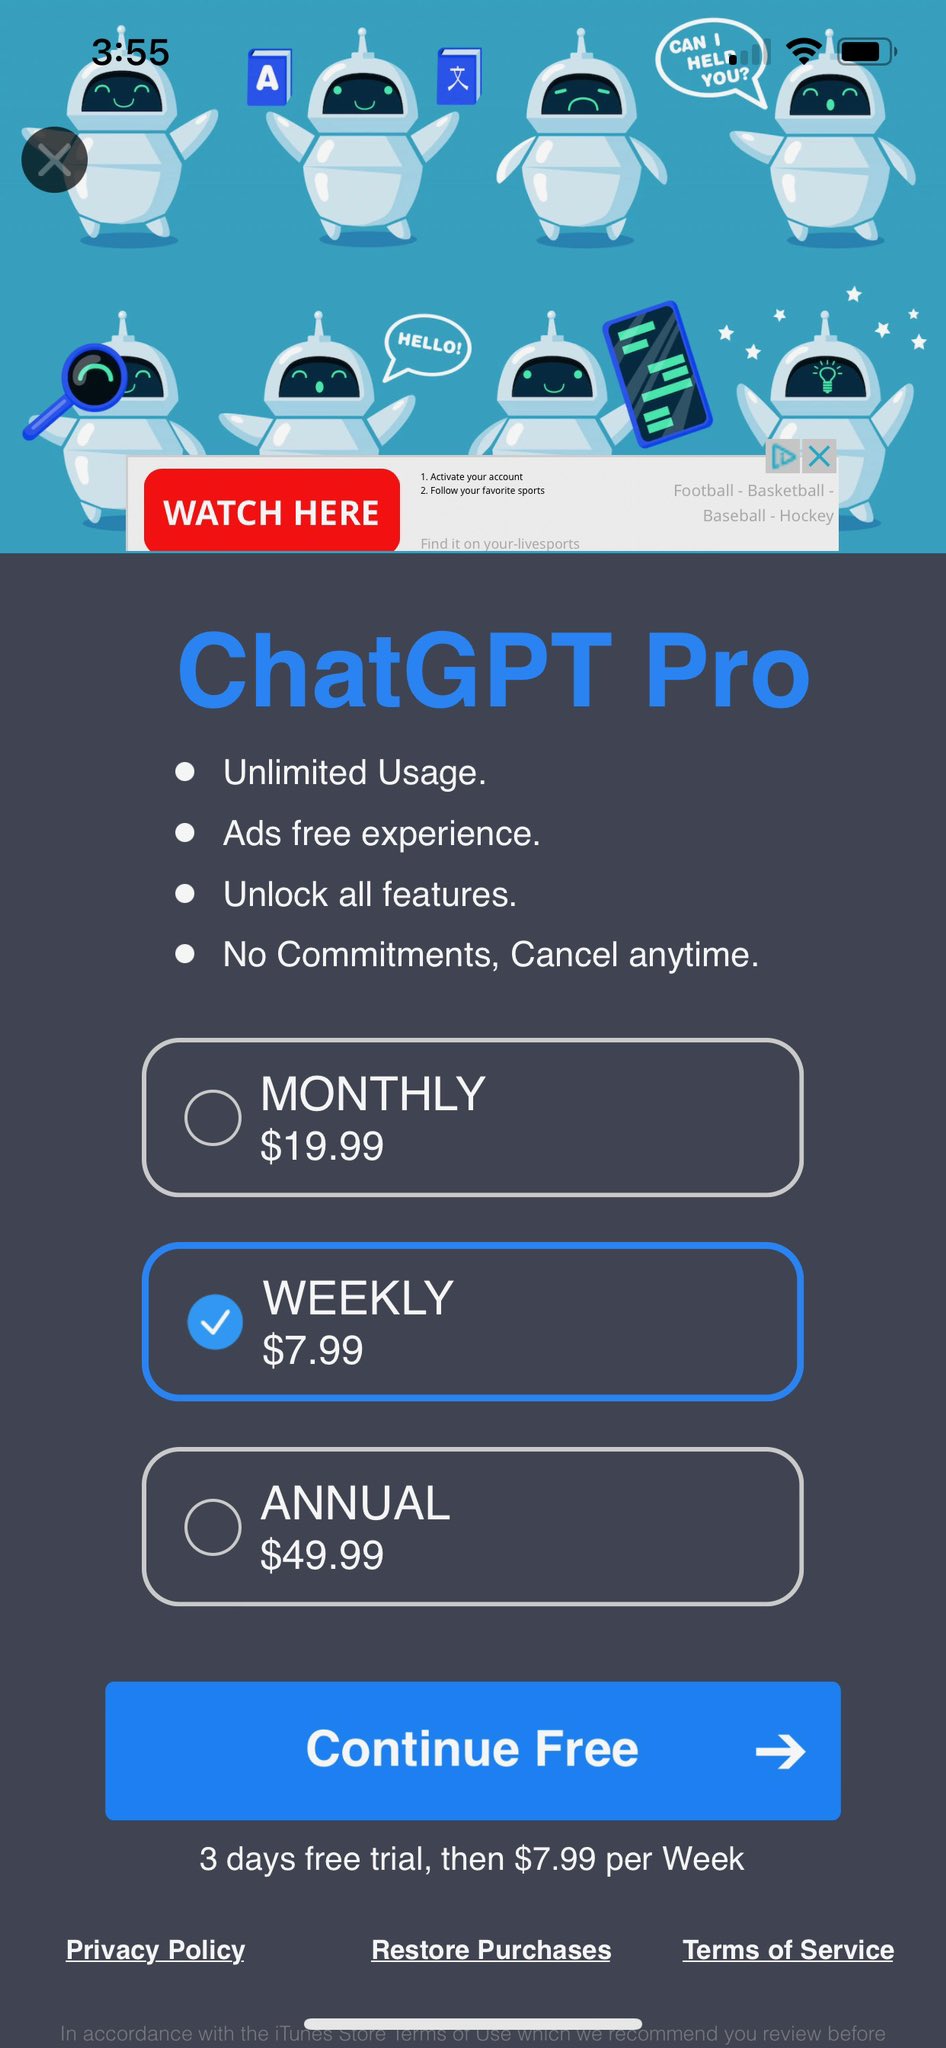
Как отметило издание MacRumors, одно из таких приложений — ChatGPT Chat GPT AI With GPT-3 — смогло пробраться в топ официального магазина в категории «продуктивность». Изначально приложение бесплатное, но разработчики предлагают недельную (за $7,99) или месячную (за $49,99) подписки, которые якобы открывают доступ к безлимитному общению с ChatGPT.

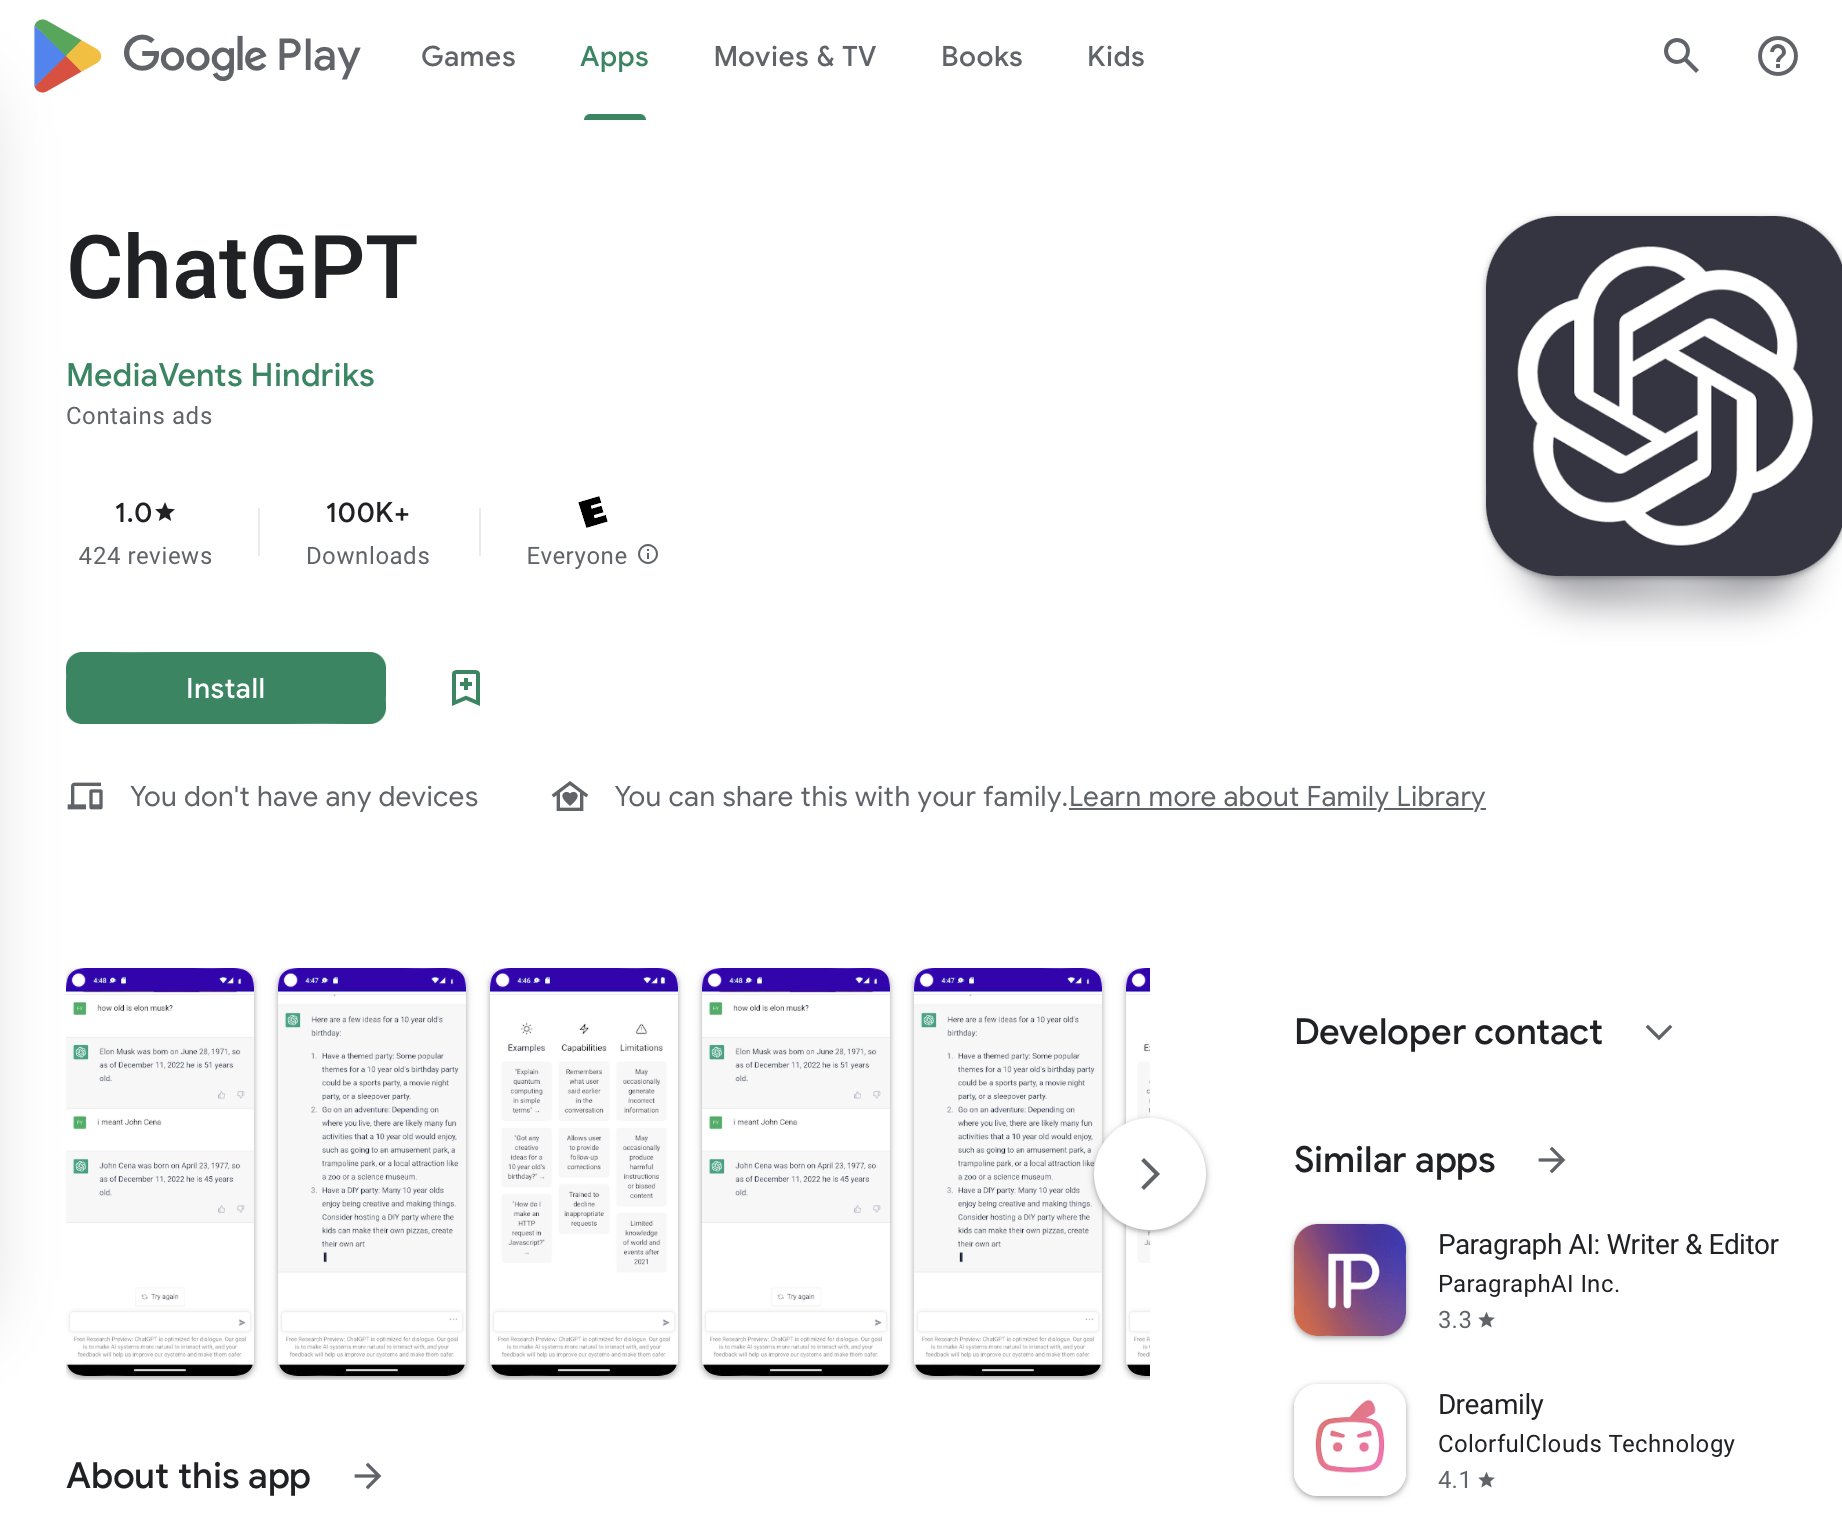
Можно посмотреть ряд отзывов, в которых пользователи подвергают сомнению полезность подписочной модели. Многие считают приложение фейковым. К слову, в магазине Play Store у этих разработчиков была похожая программа, которую скачали более 100 тысяч пользователей. Сейчас софт удалён, но осталась архивная ссылка.

Гендиректор Bloomtech также отметил, что App Store наводнили программы, не имеющие никакого отношения к OpenAI, но при этом пытающиеся заработать на чат-боте.


В Google Play Store ситуация не лучше: многие сомнительные приложения насчитывают тысячи загрузок, но не предоставляют никакой полезной функциональности.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru