



Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Киберпреступники начали использовать инструмент Windows Problem Reporting (WerFault.exe) в Windows для загрузки вредоносной программы в память ОС. Напомним, что WerFault.exe предназначен для сообщения об ошибках в работе операционной системы и установленных программ.

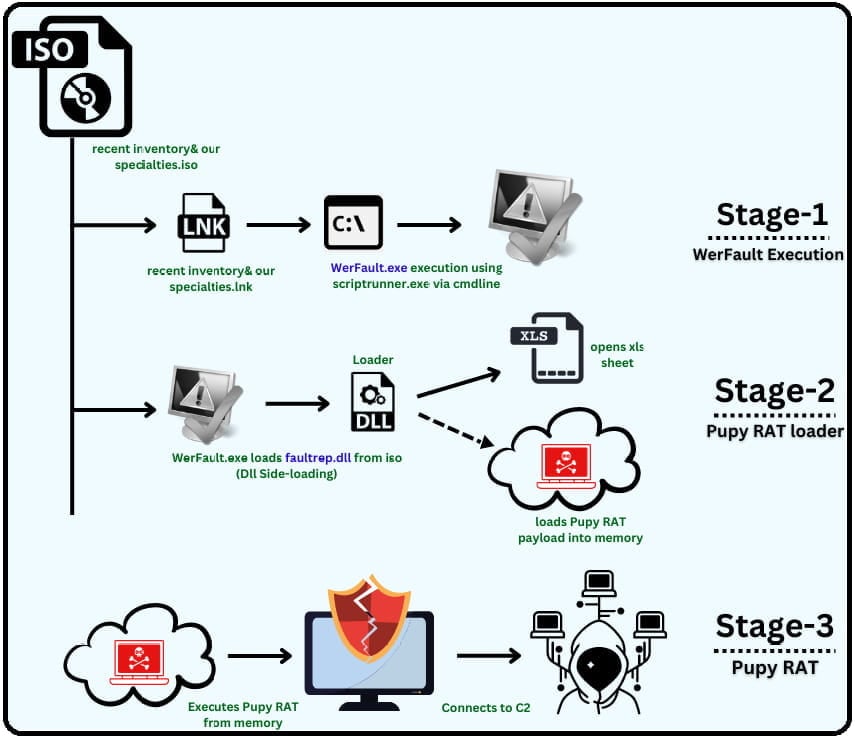
Для помещения вредоноса в память используется техника сторонней загрузки DLL (DLL sideloading). Такой способ позволяет незаметно заражать устройства, не вызывая алертов защитных программ, поскольку запуск зловреда происходит посредством легитимного системного файла Windows.

На новую кампанию обратили внимание специалисты K7 Security Labs. Исследователям пока не удалось точно установить происхождение киберпреступников, но есть предположение, что они из Китая.

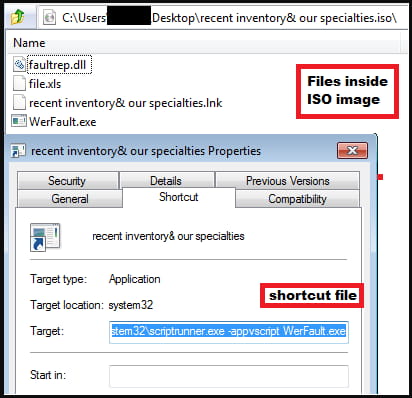
Атака начинается с электронного письма, содержащего вложение в виде ISO-файла. При двойном клике на образе он монтирует накопитель, а внутри содержится исполняемый файл WerFault.exe, библиотека faultrep.dll, XLS-файл File.xls и ярлык “inventory & our specialties.lnk“.


Стоит жертве запустить ярлык, начинается цепочка заражения. Файл scriptrunner.exe выполняет WerFault.exe, который отвечает за отслеживание ошибок в Windows 10 и 11, а также отправке сообщений о них Microsoft.

Различные антивирусы, как правило, доверяют WerFault, поскольку эта исполняшка подписана Microsoft. После запуска инструмента вредонос использует известную уязвимость для загрузки DLL — faultrep.dll, который можно найти в ISO.

В целом faultrep.dll — вполне безобидная системная библиотека, хранящаяся в C:\Windows\System, и она необходима для корректной работы WerFault. Злоумышленники же используют вредоносную копию, часть кода которой запускает пейлоад.

После загрузки DLL создаются два потока, один из которых загружает троян Pupy в память, а другой — открывает XLS-таблицу для создания видимости легитимности процесса. Pupy может открыть оператору удалённый доступ к устройству жертвы.

Подпишитесь на новости

VK пошла в суд ЕС: компания требует отменить санкции

VK решила оспорить европейские санкции в суде. Компания требует отменить ограничения и считает решение Совета ЕС необоснованным и незаконным. Теперь спор о доступности российских сервисов продолжится с участием юристов.

Как сообщает РБК, иск поступил в суд ЕС 7 октября и получил номер T-664/26. Евросоюз ввел санкции против VK и ООО «Коммуникационная платформа», разработчика мессенджера МАКС, в июле.

Но проблемы с распространением приложений начались раньше: в июне МАКС исчез из App Store, затем из магазина пропали и другие приложения экосистемы.

Apple объясняла удаления соблюдением санкционных правил и законов юрисдикций, в которых работает. VK тогда называла действия компании немотивированными и неприемлемыми, указывая, что на тот момент сама еще не фигурировала в санкционных списках.

В июле приложения VK также исчезли из Google Play. Для Android остались альтернативные магазины: RuStore, Huawei AppGallery, Samsung Galaxy Store и Xiaomi GetApps. Установленные Android-приложения продолжают работать и получать уведомления.

На iPhone ситуация неприятнее: ранее установленный Max работает, но после удаления из магазина перестал получать пуш-уведомления.

Подача иска сама по себе приложения в магазины не возвращает. Пока VK добивается отмены ограничений, пользователям приходится разбираться с их последствиями.

RSS: Новости на портале Anti-Malware.ru