



Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Киберпреступники начали использовать инструмент Windows Problem Reporting (WerFault.exe) в Windows для загрузки вредоносной программы в память ОС. Напомним, что WerFault.exe предназначен для сообщения об ошибках в работе операционной системы и установленных программ.

Для помещения вредоноса в память используется техника сторонней загрузки DLL (DLL sideloading). Такой способ позволяет незаметно заражать устройства, не вызывая алертов защитных программ, поскольку запуск зловреда происходит посредством легитимного системного файла Windows.

На новую кампанию обратили внимание специалисты K7 Security Labs. Исследователям пока не удалось точно установить происхождение киберпреступников, но есть предположение, что они из Китая.

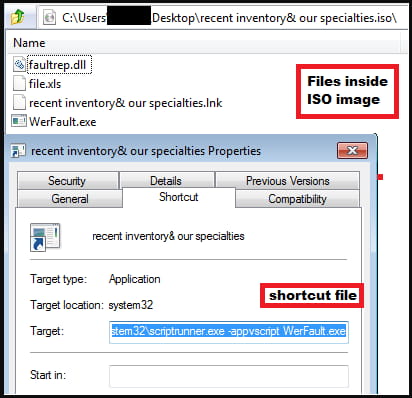
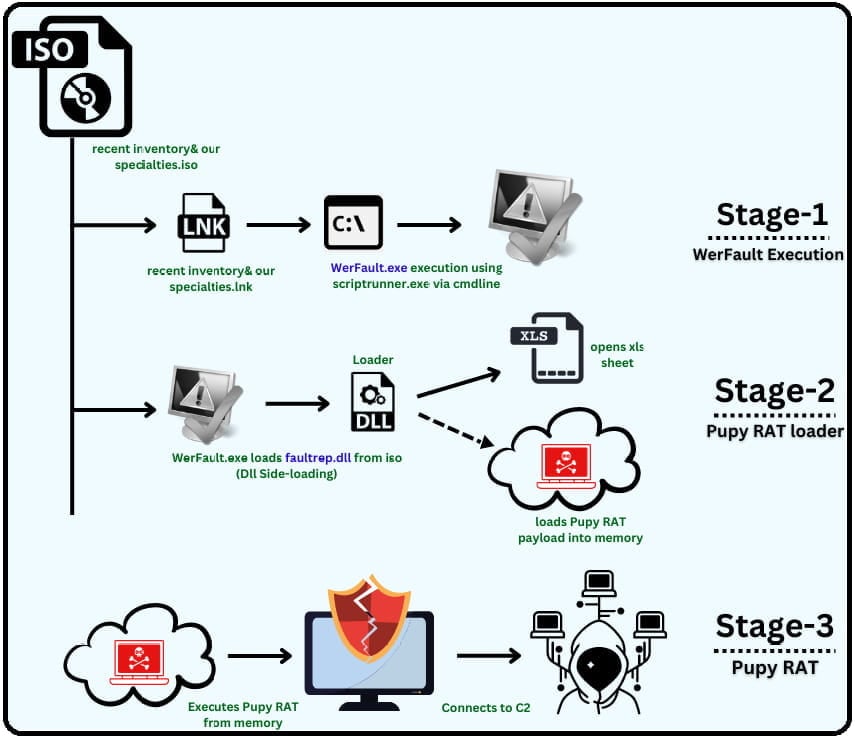
Атака начинается с электронного письма, содержащего вложение в виде ISO-файла. При двойном клике на образе он монтирует накопитель, а внутри содержится исполняемый файл WerFault.exe, библиотека faultrep.dll, XLS-файл File.xls и ярлык “inventory & our specialties.lnk“.


Стоит жертве запустить ярлык, начинается цепочка заражения. Файл scriptrunner.exe выполняет WerFault.exe, который отвечает за отслеживание ошибок в Windows 10 и 11, а также отправке сообщений о них Microsoft.

Различные антивирусы, как правило, доверяют WerFault, поскольку эта исполняшка подписана Microsoft. После запуска инструмента вредонос использует известную уязвимость для загрузки DLL — faultrep.dll, который можно найти в ISO.

В целом faultrep.dll — вполне безобидная системная библиотека, хранящаяся в C:\Windows\System, и она необходима для корректной работы WerFault. Злоумышленники же используют вредоносную копию, часть кода которой запускает пейлоад.

После загрузки DLL создаются два потока, один из которых загружает троян Pupy в память, а другой — открывает XLS-таблицу для создания видимости легитимности процесса. Pupy может открыть оператору удалённый доступ к устройству жертвы.

Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru