



Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Киберпреступники начали использовать инструмент Windows Problem Reporting (WerFault.exe) в Windows для загрузки вредоносной программы в память ОС. Напомним, что WerFault.exe предназначен для сообщения об ошибках в работе операционной системы и установленных программ.

Для помещения вредоноса в память используется техника сторонней загрузки DLL (DLL sideloading). Такой способ позволяет незаметно заражать устройства, не вызывая алертов защитных программ, поскольку запуск зловреда происходит посредством легитимного системного файла Windows.

На новую кампанию обратили внимание специалисты K7 Security Labs. Исследователям пока не удалось точно установить происхождение киберпреступников, но есть предположение, что они из Китая.

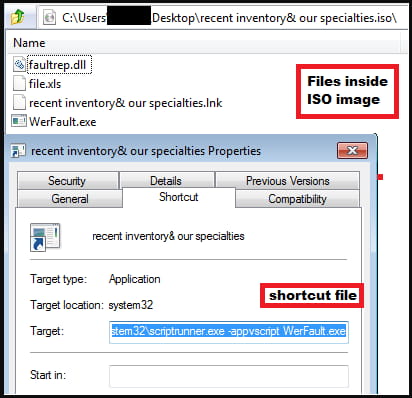
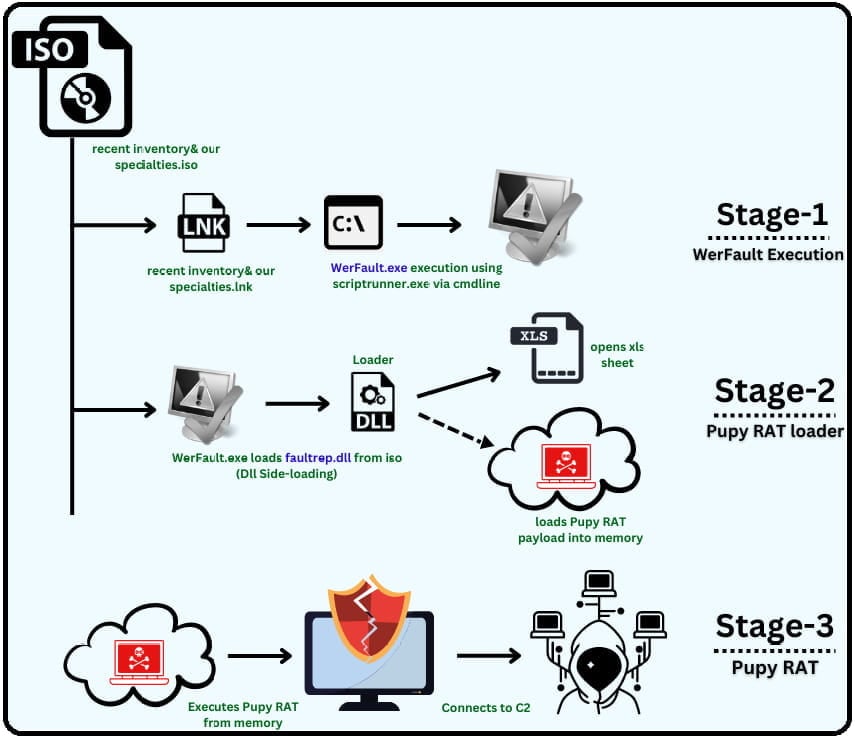
Атака начинается с электронного письма, содержащего вложение в виде ISO-файла. При двойном клике на образе он монтирует накопитель, а внутри содержится исполняемый файл WerFault.exe, библиотека faultrep.dll, XLS-файл File.xls и ярлык “inventory & our specialties.lnk“.


Стоит жертве запустить ярлык, начинается цепочка заражения. Файл scriptrunner.exe выполняет WerFault.exe, который отвечает за отслеживание ошибок в Windows 10 и 11, а также отправке сообщений о них Microsoft.

Различные антивирусы, как правило, доверяют WerFault, поскольку эта исполняшка подписана Microsoft. После запуска инструмента вредонос использует известную уязвимость для загрузки DLL — faultrep.dll, который можно найти в ISO.

В целом faultrep.dll — вполне безобидная системная библиотека, хранящаяся в C:\Windows\System, и она необходима для корректной работы WerFault. Злоумышленники же используют вредоносную копию, часть кода которой запускает пейлоад.

После загрузки DLL создаются два потока, один из которых загружает троян Pupy в память, а другой — открывает XLS-таблицу для создания видимости легитимности процесса. Pupy может открыть оператору удалённый доступ к устройству жертвы.

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru