



На горизонте ИИ: Сбер выпустил отчет про опасные технологии будущего

На горизонте ИИ: Сбер выпустил отчет про опасные технологии будущего

На горизонте ИИ: Сбер выпустил отчет про опасные технологии будущего

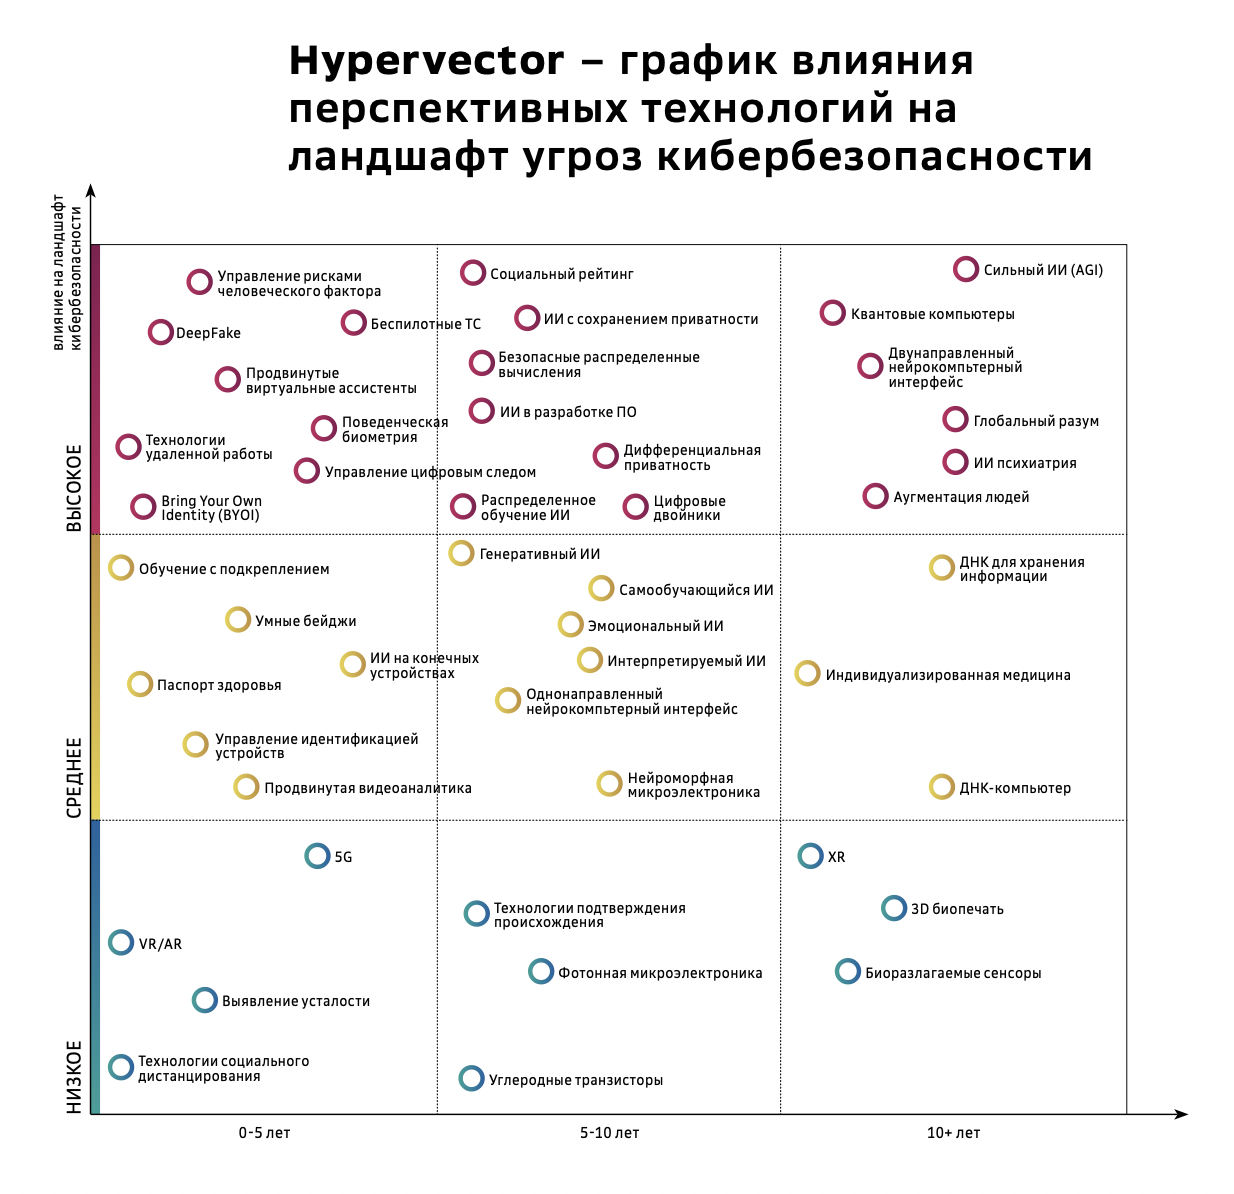
Квантовые компьютеры, DeepFake и генеративный ИИ — Лаборатория кибербезопасности Сбера опубликовал объемный отчет о том, какие технологии будут влиять на кибербезопасность в ближайшие 10 лет. В документе 40 страниц, каждая технология имеет красный, желтый или синий уровень опасности.

В аналитический отчёте (PDF) “Прогноз влияния перспективных технологий на ландшафт угроз кибербезопасности” три градации влияния той или иной новой технологии: от высокого (красного цвета) до низкого (сине-зеленого).

В Hypervector 2022 также указан временной период, когда технология, предположительно, достигнет зрелости и начнёт применяться массово.

Более того, для каждой из технологий приведены примеры возможных угроз или её использования в кибербезопасности.


1. Горизонт до 5 лет: Управление рисками человеческого фактора, так как проблема противодействию атакам на человека является крайне актуальной как для отдельных компаний, так и для индустрии кибербезопасности в целом.

В этот период потребуется выработка методов оценки подверженности различным рискам, эффективного обучения тактикам противодействия угрозам и выработки навыков кибергигиены у сотрудников и клиентов.

2. Горизонт 5-10 лет: ИИ с сохранением приватности и безопасные распределенные вычисления.

Технологии напрямую касаются безопасности данных и их исследование и разработка поможет компаниям реализовать новые сервисы, связанные с предоставлением доступа и обменом данными и обучением более точных и масштабных моделей ИИ, не порождая угроз нарушения приватности и конфиденциальности.

3. Горизонт более 10 лет: Artificial General Intelligence (AGI), так как возникновение этой технологии способно породить масштабные угрозы (вплоть до экзистенциальных) как в кибербезопасности, так и за ее пределами.

Также AGI способен оказать существенное влияние на саму сферу кибербезопасности в случае его применения для защиты от угроз.

Большинство из рассмотренных в отчете технологий можно отнести к одной из трех категорий: технологии ИИ, технологии вычислений, технологии взаимодействия с вычислительными устройствами, приходят к выводам исследователи.

По мнению экспертов, именно их развитие будет оказывать наиболее существенное влияние на развитие других сопутствующих технологий и возможностей их применения в различных сферах жизни, экономики и бизнеса.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru