



Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

Новый инфостилер RisePro поджидает вас на сайтах с кряками и кейгенами

RisePro — новый вредонос, похищающий данные жертвы, распространяется через фейковые сайты с кряками для софта. За этими веб-ресурсами стоит PPI-сервис (pay-per-install) PrivateLoader.

Авторы RisePro создали его с целью кражи данных банковских карт, паролей и ключей от криптокошельков. На активность новой вредоносной программы обратили внимание исследователи из Flashpoint и Sekoia.

Распространяется инфостилер через сайты, предлагающие кряки и кейгены для платного софта. Другими словами, операторы пытаются приманить любителей халявы. В отчёте Flashpoint специалисты указывают, что киберпреступники уже начали продавать тысячи архивов данных, собранных RisePro.

В Sekoia обнаружили сходство кода RisePro и PrivateLoader. Это значит, что владельцы платформы теперь распространяют собственный инфостилер. На данный момент RisePro можно купить в Telegram, там же можно пообщаться с разработчиками и воспользоваться специальным ботом.


По словам Flashpoint, RisePro написан на C++ и может быть основан на другом вредоносе — Vidar, который также создавался для кражи паролей. Оба зловреда используют одну систему зависимостей.


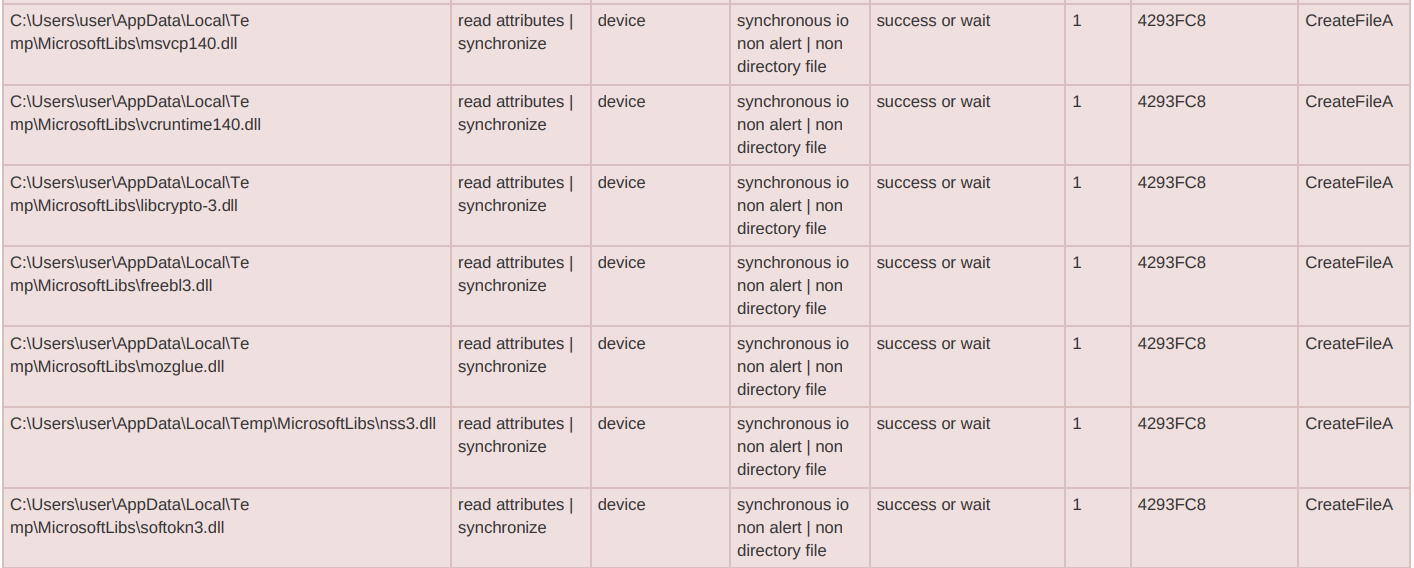
Некоторые образцы RisePro встраивают DLL, другие — берут их с командного сервера (C2) с помощью POST-запросов. Попав в систему, вредонос снимает цифровой отпечаток системы, записывает украденные данные в текстовый файл, снимает скриншоты, пакует всё в ZIP-архив и отправляет его на сервер злоумышленников.

Кроме того, RisePro может сканировать директории и искать в них, например, квитанции с данными банковских карт.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru