



В Сеть выложили паспорта водителей сервиса Ситимобил

В Сеть выложили паспорта водителей сервиса Ситимобил

В Сеть выложили паспорта водителей сервиса Ситимобил

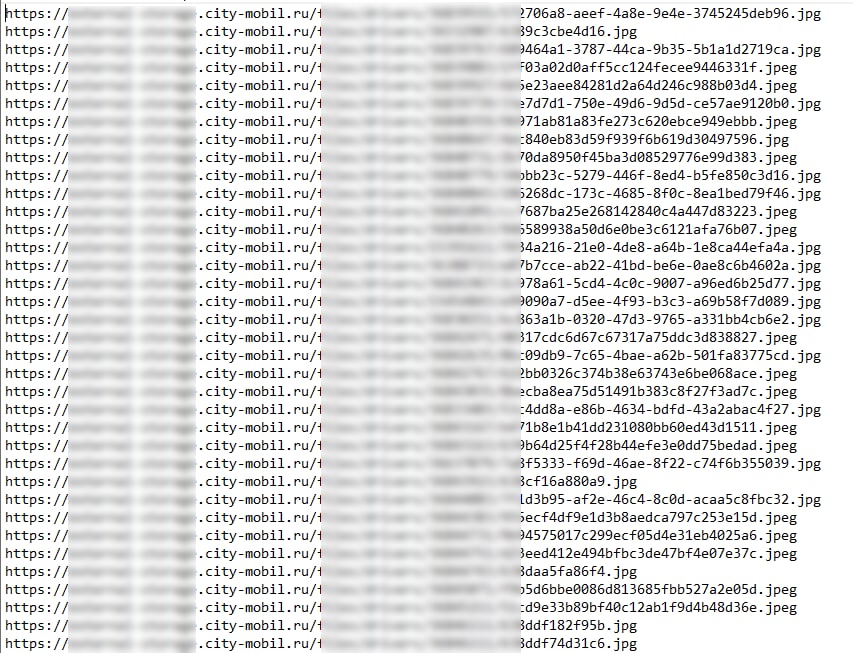
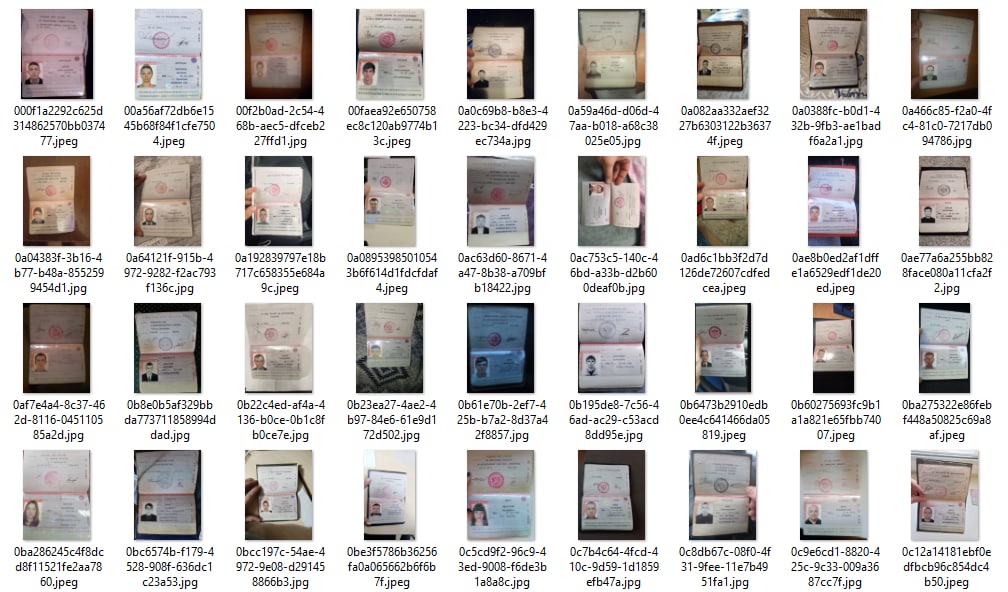
В открытый доступ попали 4 тыс. фото паспортов водителей службы такси “Ситимобил”. Все файлы находились на сайте самого сервиса. Компания извинилась перед партнерами и начала расследование утечки.

"Ситимобил" проводит внутреннее расследование по утечке 4 тыс. фото паспортов водителей, сообщили в пресс-службе компании.

"На данный момент мы проводим внутреннее расследование, хранились ли украденные данные в нашей системе и как могла произойти утечка данных”, — заявили в “Ситимобиле”.

По результатам расследования виновных обещают наказать.

“Мы в любом случае берем на себя ответственность за происходящее, так как мы отвечаем за безопасность данных на наших ресурсах", — добавили в пресс-службе.

О том, что на сайте самого сервиса открылся доступ к файлам с паспортами водителей, сообщил Telegram-канал “Утечки информации”. Речь о 4 тыс. сканов документов в формате JPG.


Канал “Утечки Баз Данных” добавляют, что за сливом могут стоять проукраинские хакеры из группировки NLB.

В компании принесли извинения водителям парков-партнеров, чьи личные данные оказались в открытом доступе.

"Также мы сформировали и готовим к отправке уведомление в Роскомнадзор о произошедшей утечке данных в соответствии с законом РФ. Руководством компании создан штаб по детальному разбору данной ситуации с целью не допустить подобных инцидентов в дальнейшем", — отметили в пресс-службе.

Напомним, по новому закону в области защиты персональных данных, в случае утечки компания обязана сообщить об этом Роскомнадзору в первые 24 часа. Еще два дня дают на подачу уведомления о результатах внутреннего реагирования.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru