



Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Разработчики браузера Brave создали новую систему запросов к базе данных, получившую имя FrodoPIR. Задача нововведения — извлекать данные с серверов, не раскрывая при этом содержимое пользовательских запросов.

Согласно замыслу Brave Software, систему FrodoPIR будут использовать во встроенной в браузер функциональности проверки скомпрометированных учётных данных. Напомним, готовящаяся к релизу функция позволит проверить логины и пароли по базам слитых кредов. При этом на сервере проверяемые связки не будут раскрываться.

Девелоперы подчёркивают, что FrodoPIR специально разрабатывалась с учётом применения практически в любом сценарии. Помимо простой проверки данных, система пригодится для целого спектра различных задач.

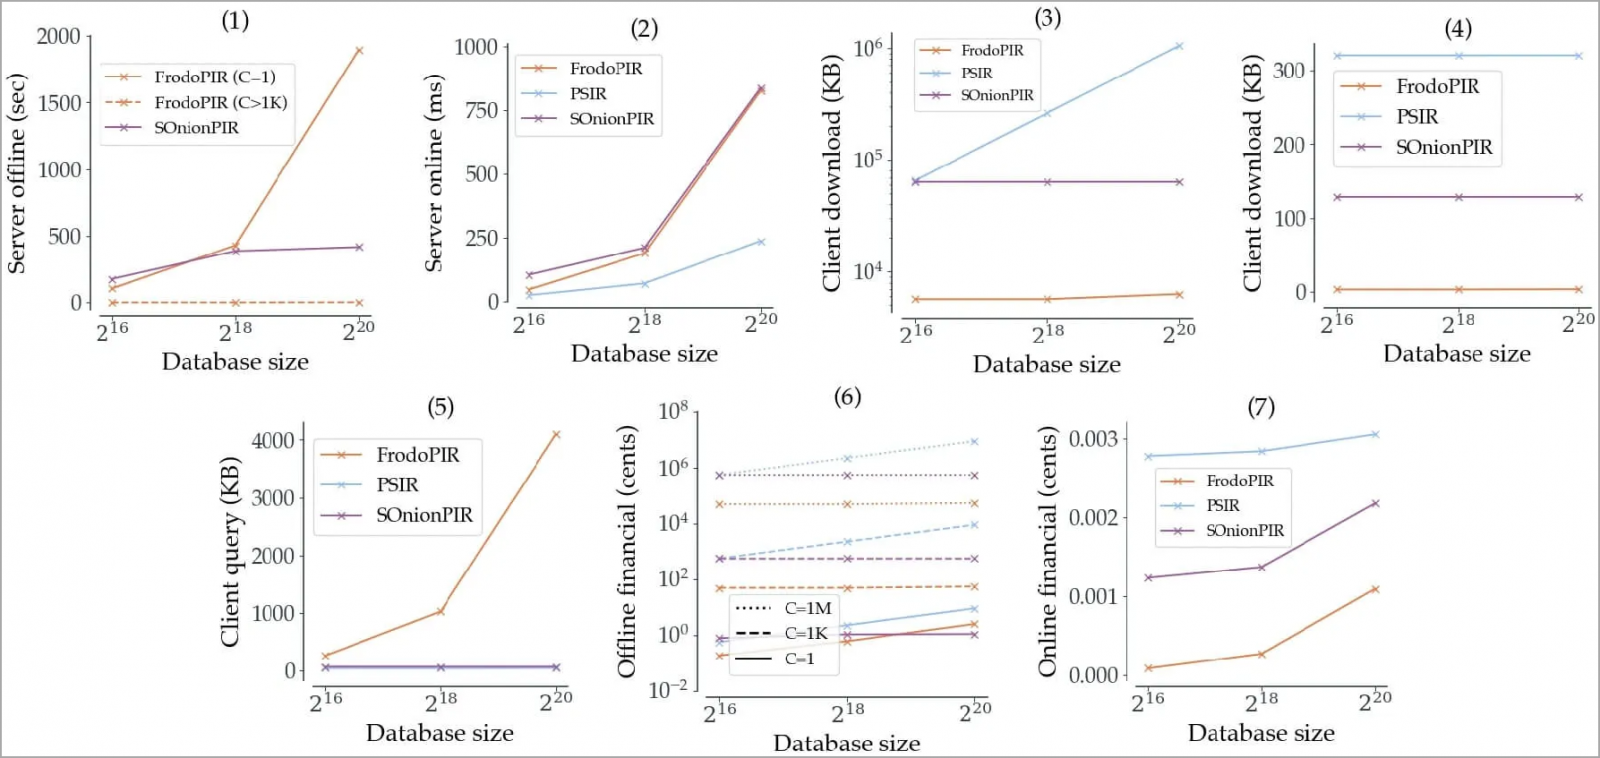
Если сравнивать с аналогами от других разработчиков, FrodoPIR реализована гораздо проще, её легче масштабировать.


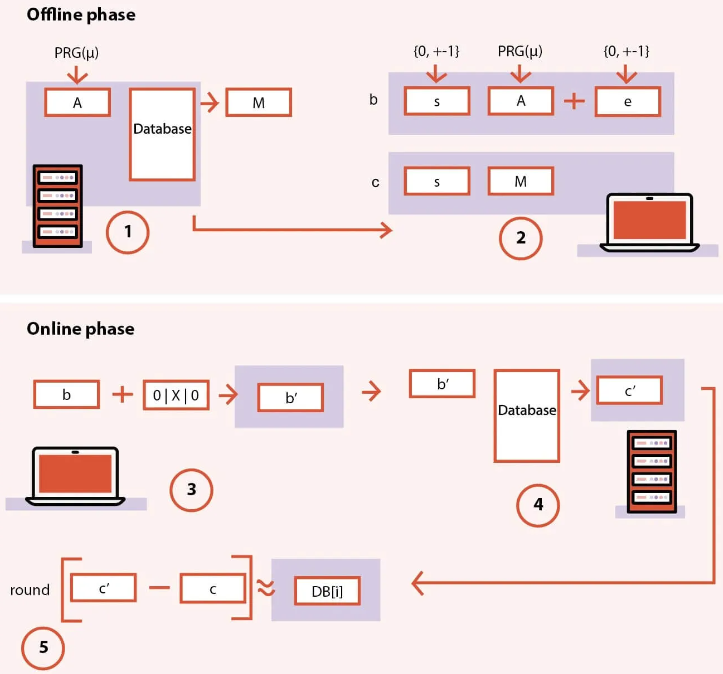
Функциональность FrodoPIR разбита на две фазы — автономная (офлайн) и онлайн. Первая нужна для подготовительной работы, а вторая позволяет осуществлять «скрытый» запрос на сервер. Подробнее разработчики представили на инфографике:


«Каждый запрос клиента представляет собой “зашумленный вектор“, который сервер воспринимает как рандом. Сторона сервера никогда не узнает, какое значение запрашивал пользователь, но при этом она возвращает корректный ответ», — пишут представители Brave.

Если вам интересны технические детали FrodoPIR, их можно найти в специальном документе (PDF).

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru