



Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

Забэкдоренный SentinelOne SDK был загружен с PyPI более 1000 раз

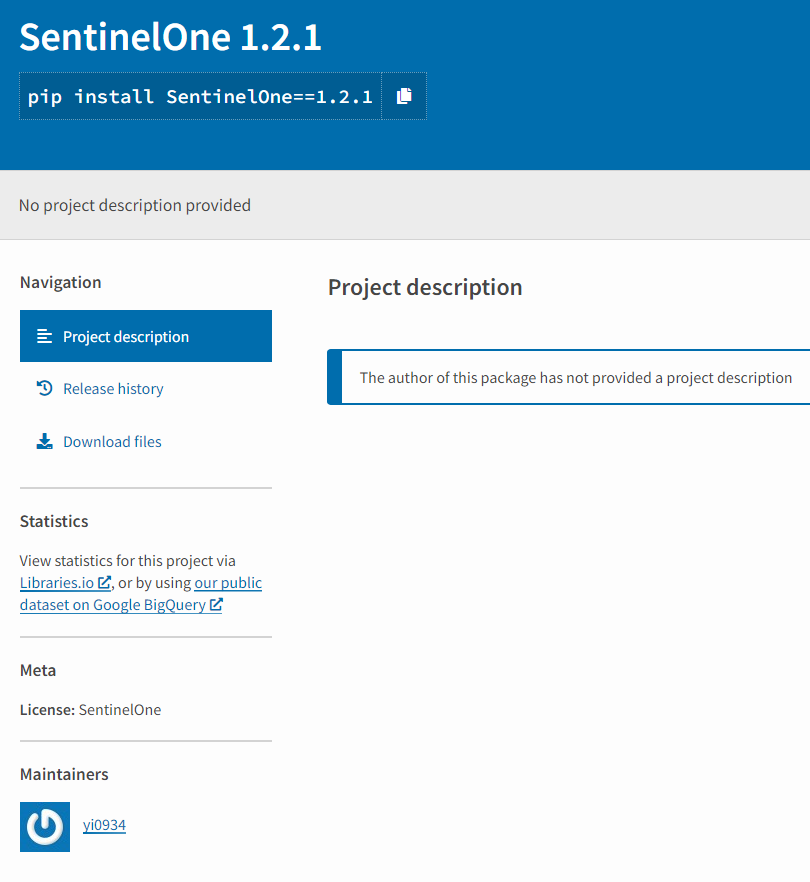
Эксперты ReversingLabs обнаружили в PyPI зловреда, замаскированного под комплект разработчика (SDK) от SentinelOne. Как оказалось, вредоносный пакет действительно облегчает доступ к API ИБ-компании, но при этом содержит бэкдор, ворующий конфиденциальные данные из систем разработчиков.

Фальшивка, явно созданная для атаки на цепочку поставок, была загружена в публичный репозиторий 11 декабря из-под аккаунта возрастом меньше недели. В течение двух следующих дней автор вредоносного проекта выпустил 20 обновлений. Согласно статистике PyPI, забэкдоренный софт, заимствующий известное имя, скачали более 1000 раз до того, как он был изъят из загрузок.


Проведенный в ReversingLabs анализ показал, что поддельная библиотека представляет собой полнофункциональный клиент SentinelOne, но содержит также два дополнительных файла api.py. Эти довески активируются только при вызове связанного зависимостью компонента и демонстрируют подозрительное поведение — перечисляют файлы в папках, удаляют файлы и папки, создают новый процесс, подключаются к удаленному серверу по IP-адресу (54[.]254.189.27).

Добавленный бэкдор предназначен в основном для эксфильтрации данных среды разработки. С этой целью вредонос ворует историю выполнения шелл-команд и содержимое папки SSH — сохраненные ключи и конфигурационные данные, в том числе учетки и секреты для получения доступа к Git, Kubernetes и AWS. Собранная информация вместе с листингом корневого каталога отсылается на C2-сервер.

Разбор многочисленных апдейтов фейкового пакета показал, что вирусописатель совершенствовал функциональность сбора данных на различных платформах. Первоначальный вариант бэкдора не учитывал особенности ОС, под которой запущен, и Linux-версия алгоритма работала некорректно.

В рамках данной вредоносной кампании, которую исследователи нарекли SentinelSneak, были также опубликованы пять пакетов без вредоносных api.py — по всей видимости, тестовые образцы. Их загрузили на PyPI в период с 8 по 11 декабря.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru