



UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

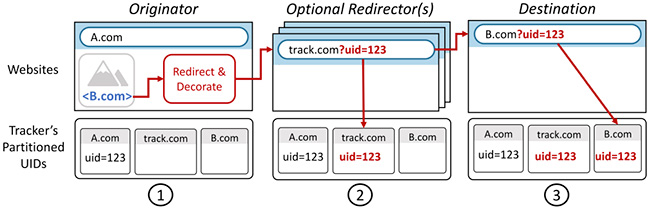
Не так давно разработчики браузеров решили бороться с отслеживанием пользователей в Сети, заблокировав сторонние cookies, однако ответ рекламодателей не заставил себя ждать. Новая техника UID smuggling не требует использования сторонних cookies и при этом прекрасно справляется с трекингом веб-сёрферов.

Специалисты Калифорнийского университета в Сан-Диего изучили UID smuggling и попытались выяснить, насколько новый метод распространён в реальных сценариях отслеживания действий пользователей.

Для этого исследователи разработали специальный инструмент — CrumbCruncher. CrumbCruncher играет роль среднестатистического пользователя, постепенно перемещаясь по сайтам и попутно фиксируя, сколько раз в его отношении использовалась техника UID smuggling.

Результаты веб-сёрфинга CrumbCruncher были следующими: инструмент отметил UID smuggling в 8% случаев перехода по ссылкам в Сети. Именно эту статистику вкупе с подробными сведениями и технологией специалисты Калифорнийского университета готовы предоставить разработчикам браузеров.

По словам самих экспертов, их основная задача — привлечь внимание девелоперов к проблеме UID smuggling. Оказалось, что новый метод трекинга используется чаще, чем изначально предполагали исследователи.


Тем не менее стоит учитывать, что UID smuggling можно задействовать и для вполне безобидных задач. Например, встраивание идентификатора пользователя в URL может дать сайту понять, что пользователь зарегистрирован и имеет собственную учётную запись. В этом случае вам не надо будет вводить каждый раз логин и пароль.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru