



UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

UID smuggling: новый метод используется для отслеживания пользователей

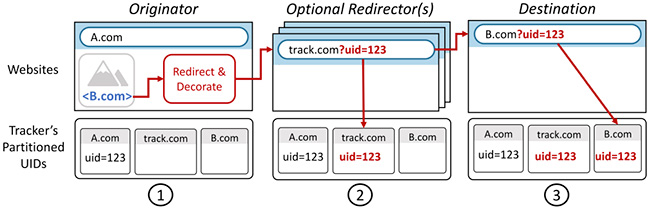
Не так давно разработчики браузеров решили бороться с отслеживанием пользователей в Сети, заблокировав сторонние cookies, однако ответ рекламодателей не заставил себя ждать. Новая техника UID smuggling не требует использования сторонних cookies и при этом прекрасно справляется с трекингом веб-сёрферов.

Специалисты Калифорнийского университета в Сан-Диего изучили UID smuggling и попытались выяснить, насколько новый метод распространён в реальных сценариях отслеживания действий пользователей.

Для этого исследователи разработали специальный инструмент — CrumbCruncher. CrumbCruncher играет роль среднестатистического пользователя, постепенно перемещаясь по сайтам и попутно фиксируя, сколько раз в его отношении использовалась техника UID smuggling.

Результаты веб-сёрфинга CrumbCruncher были следующими: инструмент отметил UID smuggling в 8% случаев перехода по ссылкам в Сети. Именно эту статистику вкупе с подробными сведениями и технологией специалисты Калифорнийского университета готовы предоставить разработчикам браузеров.

По словам самих экспертов, их основная задача — привлечь внимание девелоперов к проблеме UID smuggling. Оказалось, что новый метод трекинга используется чаще, чем изначально предполагали исследователи.


Тем не менее стоит учитывать, что UID smuggling можно задействовать и для вполне безобидных задач. Например, встраивание идентификатора пользователя в URL может дать сайту понять, что пользователь зарегистрирован и имеет собственную учётную запись. В этом случае вам не надо будет вводить каждый раз логин и пароль.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru