




Новый Windows/Linux-ботнет проводит DDoS-атаки на серверы Minecraft

Новый Windows/Linux-ботнет проводит DDoS-атаки на серверы Minecraft

Новый Windows/Linux-ботнет проводит DDoS-атаки на серверы Minecraft

Исследователи из Microsoft обнаружили кросс-платформенный ботнет, способный атаковать Windows- и Linux-системы. Основными целями операторов вредоноса являются серверы Minecraft: злоумышленники пытаются положить их с помощью DDoS.

Ботнет получил имя MCCrash. Специалисты выделяют одну из команд, которые киберпреступники отправляют вредоносу, — ATTACK_MCCRASH.

Эта команда заполняет имя пользователя в форме для входа на сервер Minecraft с помощью переменной ${env:random payload of specific size:-a}. Именно эта строка приводит к сбою в работе сервера.


«Использование переменной “env“ подтягивает библиотеку Log4j 2, которая и вызывает чрезмерное использование ресурсов. Это специфический, но при этом действенный метод DDoS-атаки», — пишет Microsoft.

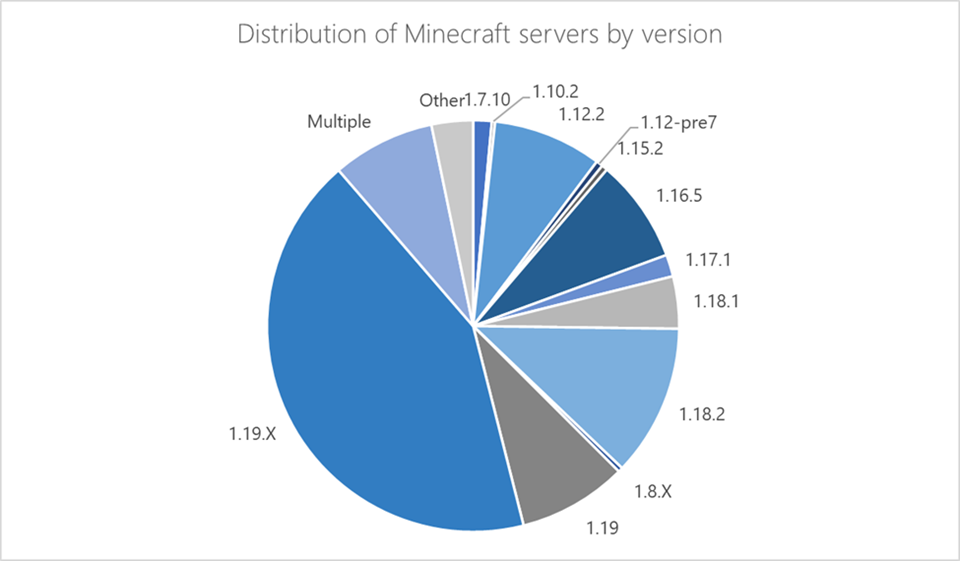
На данный момент в конфигурации MCCrash жёстко задана версия атакуемых серверов — 1.12.2. Тем не менее ботнет также может «пробить» версии с 1.7.2 по 1.18.2, на которых работают около половины всех Minecraft-серверов в мире.


В версии 1.19 разработчики, кстати, добавили ряд изменений, который препятствуют описанным атакам.

Основной метод распространения вредоноса — пиратские копии и активаторы лицензий Microsoft Windows. За логику работы MCCrash отвечает Python-скрипт «malicious.py». Заражённые устройства могут искать в Сети работающие системы Debian, Ubuntu, CentOS и IoT-девайсы, принимающие подключения по SSH.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru