



Memory Saver: новая функция Google Chrome повышает производительность

Memory Saver: новая функция Google Chrome повышает производительность

Memory Saver: новая функция Google Chrome повышает производительность

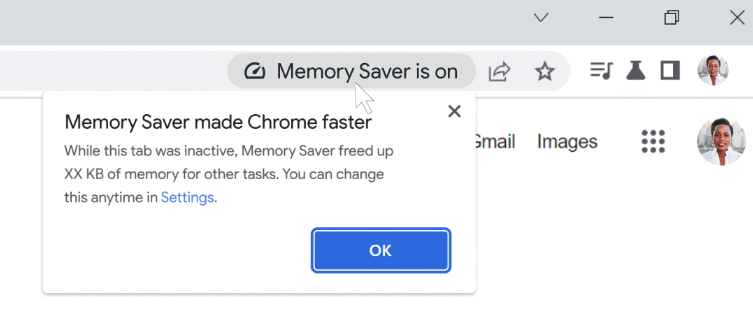
По словам Google, последний релиз десктопной версии Chrome существенно повышает производительность браузера. Такой прирост обусловлен новой функцией, отвечающей за освобождение памяти.

Нововведение получило имя Memory Saver, его задача — освобождать до 30% памяти за счет неактивных вкладок. Таким образом, системная память будет распределяться по тем вкладкам, с которыми работает пользователь.

«Memory Saver ограничивает память для тех вкладок, которые вы не используете, чтобы браузер мог эффективнее работать с активными сайтами, обеспечивая лучший пользовательский опыт», — объясняет Марк Чан из Chrome Group Product.

«Новая функция будет особенно полезна, если вы параллельно нагружаете компьютер другими ресурсоемкими задачами вроде видеомонтажа».

Когда пользователю понадобятся неактивные вкладки, браузер просто перезагрузит их. Более того, есть возможность указать наиболее важные сайты, чтобы Memory Saver не приостанавливал их работу.


Для владельцев ноутбуков тоже появилась дополнительная фича — Energy Saver, которая должна продлить время работы от встроенного аккумулятора. Как только уровень заряда дойдет до 20%, Energy Saver отключит отдельные визуальные эффекты и ограничит фоновую активность.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru