



Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

Серверы Redis атакует новый Golang-зловред

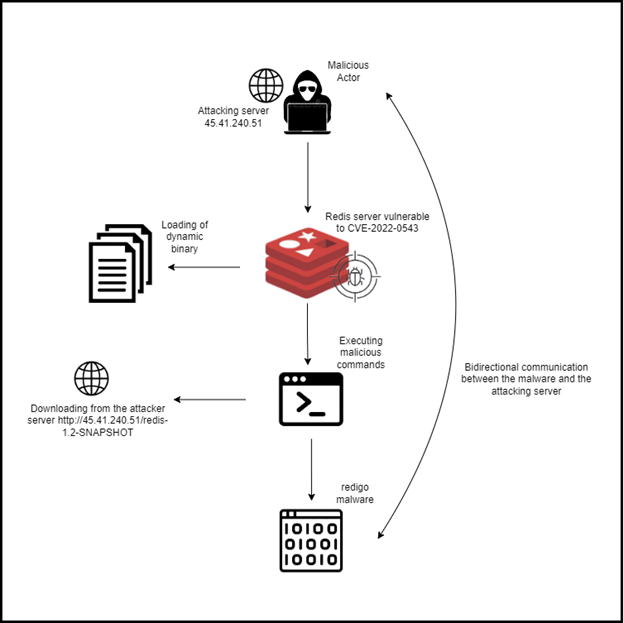
Эксперты Aqua Security обнаружили на ловушках новую вредоносную программу, нацеленную на серверы Redis. Поскольку зловред написан на Go, ему было присвоено кодовое имя Redigo. Для внедрения используется критическая RCE-уязвимость, устраненная еще в феврале.

Данная проблема (CVE-2022-0543, 10 баллов из 10 возможных по CVSS) позволяет обойти песочницу для Lua-скриптов в Redis и выполнить сторонний код на удаленном хосте. Уязвимость актуальна для некоторых вариантов Debian и Ubuntu и была устранена обновлением Redis-пакета до версии 5.6.0.16.-1.

Тем не менее, злоумышленники до сих пор пытаются использовать эту лазейку. Их рвение подогревает доступность PoC-экспойта.

Атака Redigo, согласно результатам анализа, начинается со сканирования портов 6379, используемых Redis. Обнаружив открытый порт, хакеры пытаются подключиться и запустить выполнение следующих команд:

  1. INFO — получение информации о сервере, в том числе о наличии CVE-2022-0543;
  2. SLAVEOF — создание реплики сервера атакующих;
  3. REPLCONF — настройка внешнего соединения для этой копии;
  4. PSYNC — запуск потока репликации с мастер-сервера; подобный бэкдор используется, в числе прочего, для разделяемого объекта exp_lin.so (сохраняется на диске);
  5. MODULE LOAD — загрузка модуля exp_lin.so для проведения эксплойта;
  6. SLAVEOF NO ONE — отключение репликации; в результате реплика получает статус мастер-сервера.

Библиотека exp_lin.so не только запускает эксплойт, но также обеспечивает выполнение дальнейших команд. С этой целью в файл, по словам исследователей, включена реализация system.exec. Используя эту функциональность, авторы атаки получают информацию об архитектуре CPU, а затем загружают Redigo, повышают привилегии зловредного файла и запускают его на исполнение.


Поскольку на ловушках Aqua время атаки ограничено, последствия заражения выявить не удалось. Эксперты не исключают, что целью злоумышленников может являться приобщение Redis-сервера к ботнету для проведения DDoS-атак, криптоджекинга или кражи данных.

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru