



Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

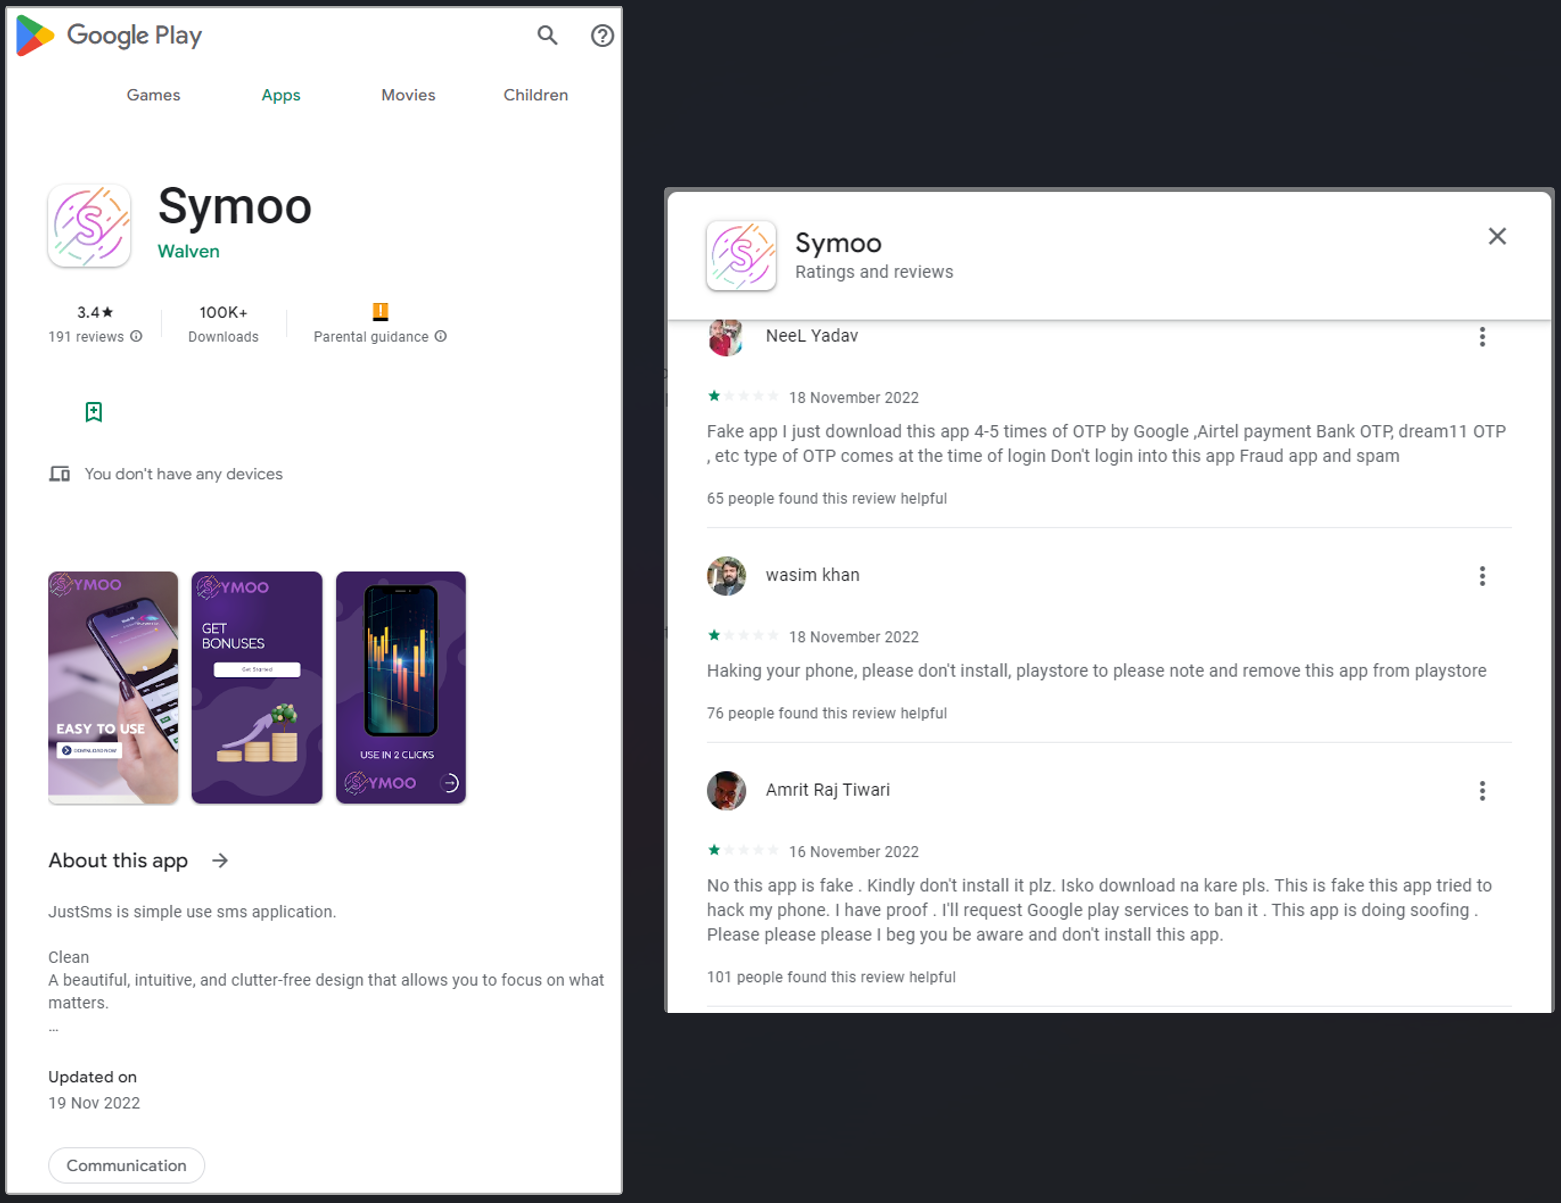
Фейковое приложение для Android пробралось в Google Play Store, его уже успели скачать 100 тыс. пользователей. «Фишка» этого софта заключается в СМС-реле для создания аккаунтов в соцсетях и Telegram.

Попадая на устройства, приложение под названием Symoo сдаёт «виртуальные номера» для получение одноразового пароля для верификации пользователя при создании аккаунтов в социальных сетях и мессенджерах.

Если обратить внимание на отзывы, можно увидеть много недовольных владельцев мобильных устройств на Android. Все они пишут приблизительно одно и то же: софт генерирует много одноразовых паролей (one-time passwords, OTP) при инсталляции.


На Symoo обратил внимание Максиме Инграо, специалист компании Evina. Исследователь сообщил о своей находке Google, но пока так и не получил ответ от команды, отвечающей за Android. Приложение, кстати, до сих пор доступно в Google Play Store.

После установки Symoo запрашивает доступ к отправке и получению СМС-сообщений, что в целом нормально, учитывая, что программа позиционирует себя как софт для СМС. Дополнительно Symoo просит указать номер телефона.

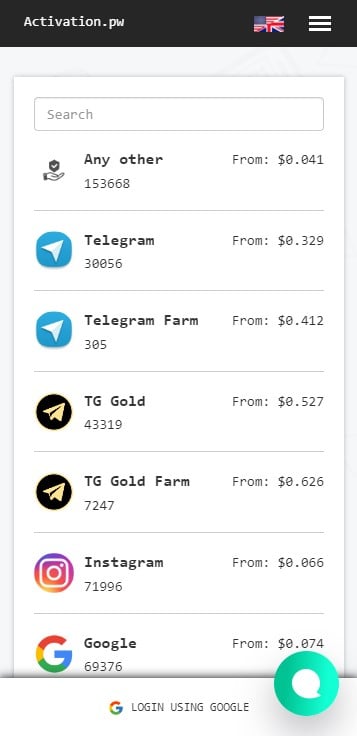
На деле приложение предоставляет сервис для регистрации аккаунтов с помощью подставных телефонных номеров. Любой желающий может верифицировать аккаунт менее чем за 50 центов.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru