



Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

Android-вредонос в Play Store использует телефоны для верификации аккаунтов

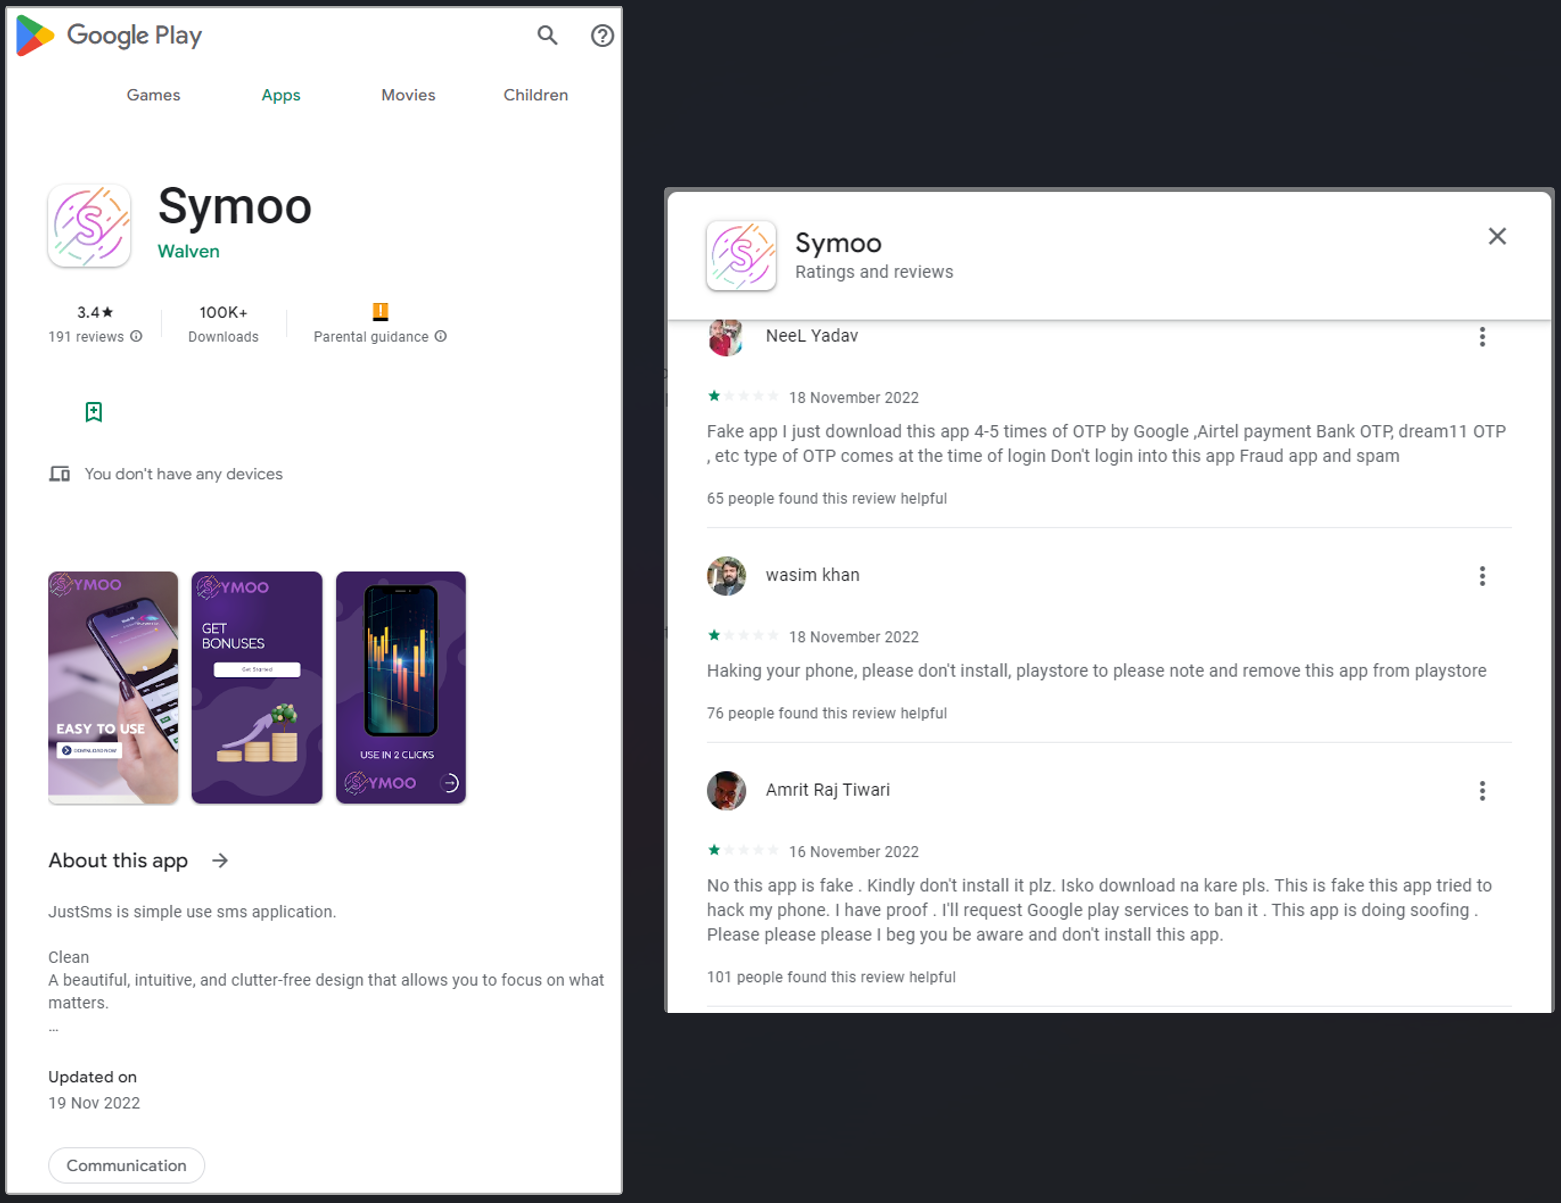
Фейковое приложение для Android пробралось в Google Play Store, его уже успели скачать 100 тыс. пользователей. «Фишка» этого софта заключается в СМС-реле для создания аккаунтов в соцсетях и Telegram.

Попадая на устройства, приложение под названием Symoo сдаёт «виртуальные номера» для получение одноразового пароля для верификации пользователя при создании аккаунтов в социальных сетях и мессенджерах.

Если обратить внимание на отзывы, можно увидеть много недовольных владельцев мобильных устройств на Android. Все они пишут приблизительно одно и то же: софт генерирует много одноразовых паролей (one-time passwords, OTP) при инсталляции.


На Symoo обратил внимание Максиме Инграо, специалист компании Evina. Исследователь сообщил о своей находке Google, но пока так и не получил ответ от команды, отвечающей за Android. Приложение, кстати, до сих пор доступно в Google Play Store.

После установки Symoo запрашивает доступ к отправке и получению СМС-сообщений, что в целом нормально, учитывая, что программа позиционирует себя как софт для СМС. Дополнительно Symoo просит указать номер телефона.

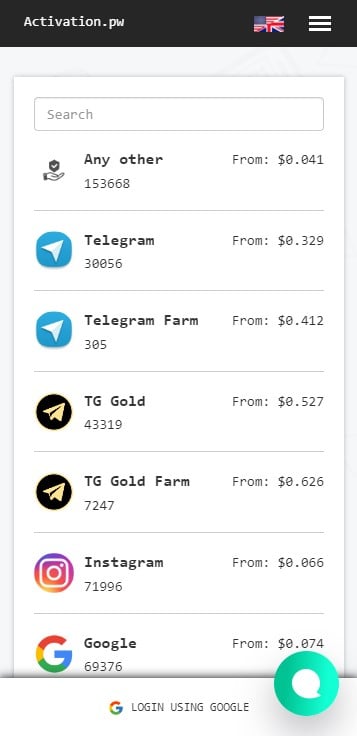
На деле приложение предоставляет сервис для регистрации аккаунтов с помощью подставных телефонных номеров. Любой желающий может верифицировать аккаунт менее чем за 50 центов.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru