



Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Анализ прошивки устройств от Dell, HP и Lenovo выявил наличие устаревших версий криптографической библиотеки OpenSSL. Это создает дополнительные риски для цепочки поставок.

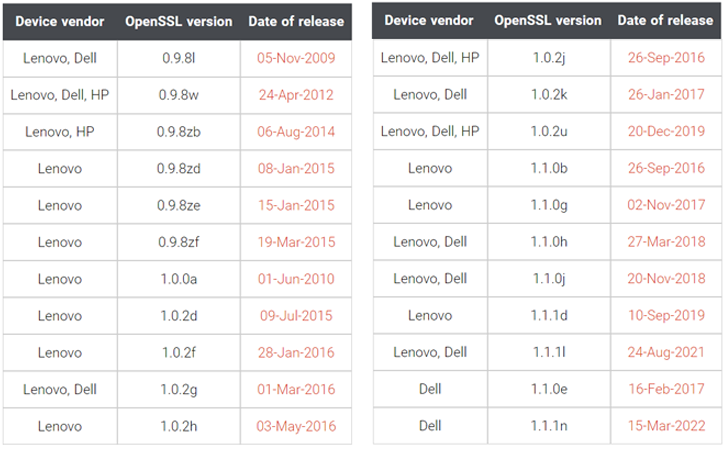
EFI Dev Kit II (EDK II), как известно, идет в комплекте с собственным криптографическим пакетом CryptoPkg, использующим службы проекта OpenSSL. Специалисты компании Binarly изучили прошивку устройств Lenovo Thinkpad и пришли к выводу, что в них фигурируют три разные версии OpenSSL: 0.9.8zb, 1.0.0a и 1.0.2j, последняя из которых была выпущена в 2018 году.

Более того, один из функционирующих модулей — InfineonTpmUpdateDxe — связан с OpenSSL версии 0.9.8zb, релиз которой состоялся 4 августа 2014 года.

«Модуль InfineonTpmUpdateDxe отвечает за обновление прошивки Trusted Platform Module (TPM) на чипе Infineon», — пишет Binarly в отчете.


«Такая ситуация ярко отражает проблему цепочки поставок со сторонними зависимостями. Как правило, такие зависимости не получают патчей даже для критических уязвимостей».

К слову, некоторые прошивки Lenovo и Dell задействуют ещё более старую версию — 0.9.8l, которая вышла 5 ноября 2009 года. У HP наблюдается практически такая же история: используется версия библиотеки под номером 0.9.8w, которой десять лет.

Исследователи из Binarly также выделили уязвимые места в Software Bill of Materials (SBOM), возникшие в результате интеграции скомпилированных модулей в прошивке.

В начала ноября мы сообщали, что разработчики OpenSSL устранили распиаренные уязвимости, но всё оказалось не так страшно, как эксперты предполагали изначально.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru