



Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Устройства Dell, HP и Lenovo используют дырявые версии OpenSSL

Анализ прошивки устройств от Dell, HP и Lenovo выявил наличие устаревших версий криптографической библиотеки OpenSSL. Это создает дополнительные риски для цепочки поставок.

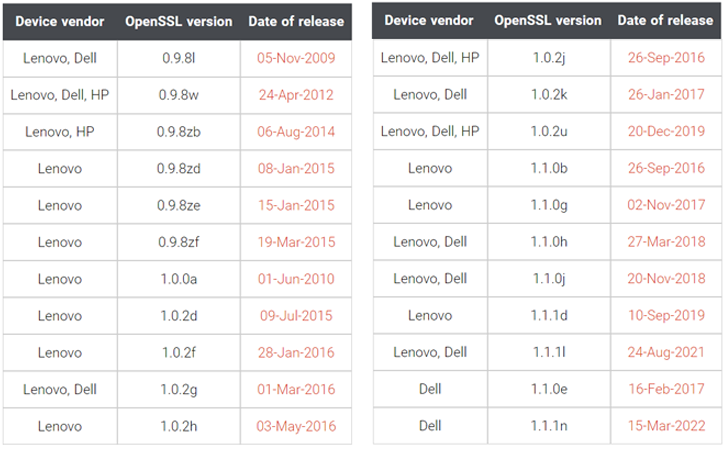
EFI Dev Kit II (EDK II), как известно, идет в комплекте с собственным криптографическим пакетом CryptoPkg, использующим службы проекта OpenSSL. Специалисты компании Binarly изучили прошивку устройств Lenovo Thinkpad и пришли к выводу, что в них фигурируют три разные версии OpenSSL: 0.9.8zb, 1.0.0a и 1.0.2j, последняя из которых была выпущена в 2018 году.

Более того, один из функционирующих модулей — InfineonTpmUpdateDxe — связан с OpenSSL версии 0.9.8zb, релиз которой состоялся 4 августа 2014 года.

«Модуль InfineonTpmUpdateDxe отвечает за обновление прошивки Trusted Platform Module (TPM) на чипе Infineon», — пишет Binarly в отчете.


«Такая ситуация ярко отражает проблему цепочки поставок со сторонними зависимостями. Как правило, такие зависимости не получают патчей даже для критических уязвимостей».

К слову, некоторые прошивки Lenovo и Dell задействуют ещё более старую версию — 0.9.8l, которая вышла 5 ноября 2009 года. У HP наблюдается практически такая же история: используется версия библиотеки под номером 0.9.8w, которой десять лет.

Исследователи из Binarly также выделили уязвимые места в Software Bill of Materials (SBOM), возникшие в результате интеграции скомпилированных модулей в прошивке.

В начала ноября мы сообщали, что разработчики OpenSSL устранили распиаренные уязвимости, но всё оказалось не так страшно, как эксперты предполагали изначально.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru