



Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Специалисты Specops Software выпустили отчёт, в котором перечисляются пароли, наиболее часто используемые в брутфорс-атаках на RDP-порты (Remote Desktop Protocol). Совсем недавно база Specops Breached Password Protection Service пополнилась 34 млн новых скомпрометированных паролей.

Как правило, системные администраторы используют TCP-порт 3389 для обеспечения сотрудников удалённым доступ к рабочему месту. В период информационного пика пандемии COVID-19 число атак на RDP-порты заметно выросло.

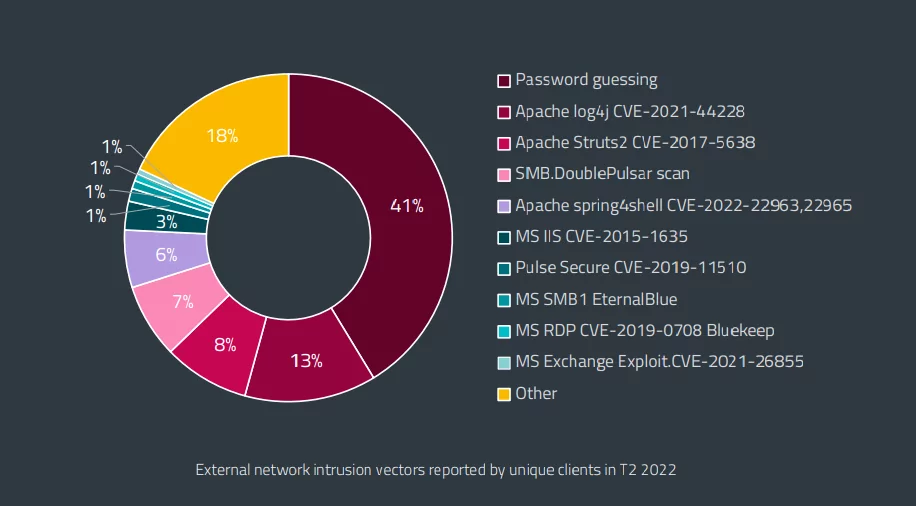
Интересно, что брутфорс фигурирует в 41% таких атак, так что подбор паролей остаётся одним из самых действенных векторов проникновения.


Исследователи изучили более 4,6 млн паролей, которые удалось собрать в октябре 2022 года с помощью ханипота Specops Software.

Топ-10 комбинаций, участвующих в атаках на RDP-порт 3389, выглядит так:

  1. Password
  2. p@ssw0rd
  3. Welcome
  4. admin
  5. Passw0rd
  6. p@ssword
  7. pa$$w0rd
  8. qwerty
  9. User
  10. test

Более 88% зафиксированных в октябре паролей содержали 12 и менее символов, наиболее распространённая длина — 8 символов. Отметим, что на сегодняшний день база Specops Breached Password Protection Service насчитывает более 3 миллиардов уникальных скомпрометированных паролей.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru