



Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

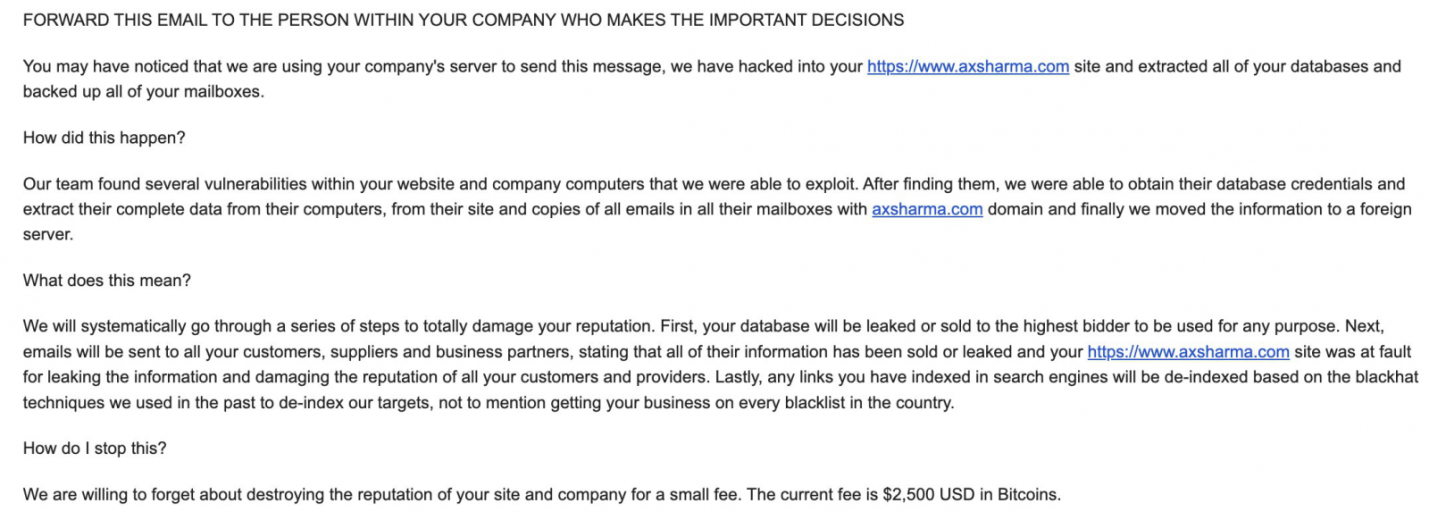
Эксперты предупреждают о мошеннической рассылке: спамеры сообщают, что сайт адресата якобы взломан, а база данных украдена, и обещают опубликовать ее, если не получат выкуп. Потенциальные жертвы должны иметь в виду: это пустые угрозы, вымогатели, именующие себя Team Montesano, просто пытаются нажиться на страхе владельцев сайтов, дорожащих своей репутацией.

По данным BleepingComputer, провокационный cпам рассылается массово в надежде на то, что среди получателей найдутся владельцы сайтов, которые не обратят внимания на отсутствие доказательств взлома.

Выкуп в равной мере требуют от блогеров, правительственных учреждений, владельцев интернет-магазинов. Подобное письмо также получили владелец ИБ-сайта Have I Been Pwnd Трой Хант (Troy Hunt) и ИБ-исследователь Акс Шарма (Ax Sharma), известный по публикациям для BBC, CSO Online и BleepingComputer.

Вымогатели утверждают, что нашли уязвимости на сайте и в корпоративных системах, применили эксплойт и украли учетки, с помощью которых вывели информацию на свой сервер. Жертве дается три дня, чтобы уплатить выкуп — $2500 в биткоинах (неделю назад ставка была выше, $3000); в противном случае краденые данные будут опубликованы или выставлены на продажу, и владелец сайта потеряет добрую репутацию.


Никаких свидетельств кражи со взломом мошенники при этом не приводят. Идентифицировано несколько криптокошельков, используемых в рамках данной вымогательской кампании. На одном из биткоин-адресов зафиксированы транзакции, то есть кто-то все же согласился платить.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru