



Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

Вымогатели пытаются нажиться, распространяя фейк о взломе сайта

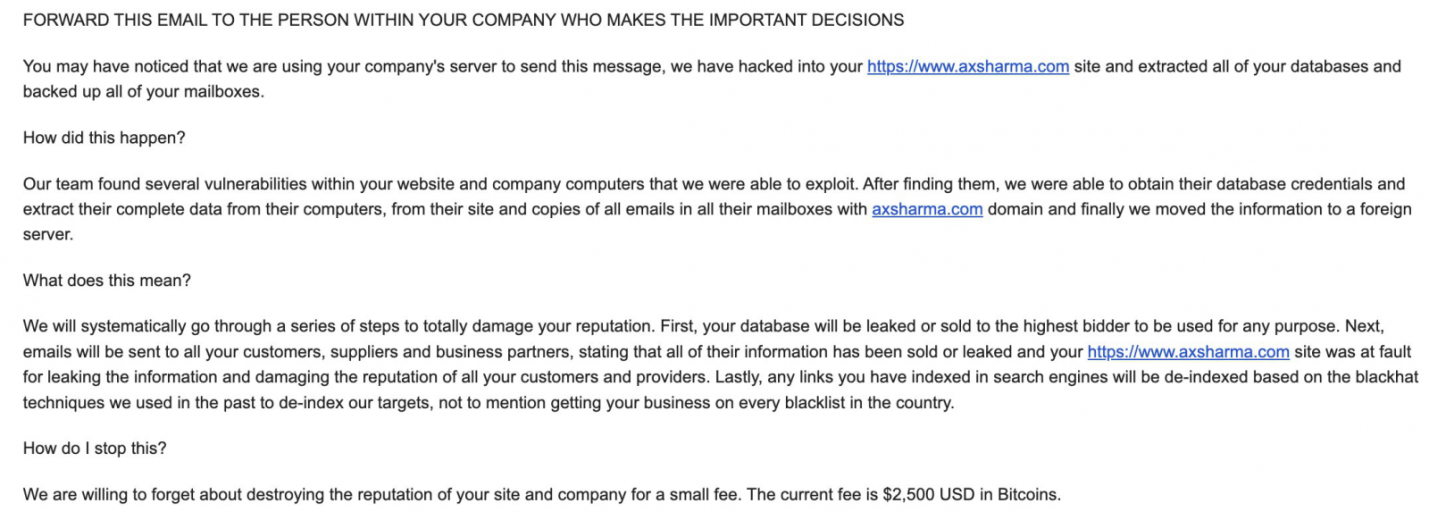
Эксперты предупреждают о мошеннической рассылке: спамеры сообщают, что сайт адресата якобы взломан, а база данных украдена, и обещают опубликовать ее, если не получат выкуп. Потенциальные жертвы должны иметь в виду: это пустые угрозы, вымогатели, именующие себя Team Montesano, просто пытаются нажиться на страхе владельцев сайтов, дорожащих своей репутацией.

По данным BleepingComputer, провокационный cпам рассылается массово в надежде на то, что среди получателей найдутся владельцы сайтов, которые не обратят внимания на отсутствие доказательств взлома.

Выкуп в равной мере требуют от блогеров, правительственных учреждений, владельцев интернет-магазинов. Подобное письмо также получили владелец ИБ-сайта Have I Been Pwnd Трой Хант (Troy Hunt) и ИБ-исследователь Акс Шарма (Ax Sharma), известный по публикациям для BBC, CSO Online и BleepingComputer.

Вымогатели утверждают, что нашли уязвимости на сайте и в корпоративных системах, применили эксплойт и украли учетки, с помощью которых вывели информацию на свой сервер. Жертве дается три дня, чтобы уплатить выкуп — $2500 в биткоинах (неделю назад ставка была выше, $3000); в противном случае краденые данные будут опубликованы или выставлены на продажу, и владелец сайта потеряет добрую репутацию.


Никаких свидетельств кражи со взломом мошенники при этом не приводят. Идентифицировано несколько криптокошельков, используемых в рамках данной вымогательской кампании. На одном из биткоин-адресов зафиксированы транзакции, то есть кто-то все же согласился платить.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru